Was ist eine Threat Modeling-Vorlage?
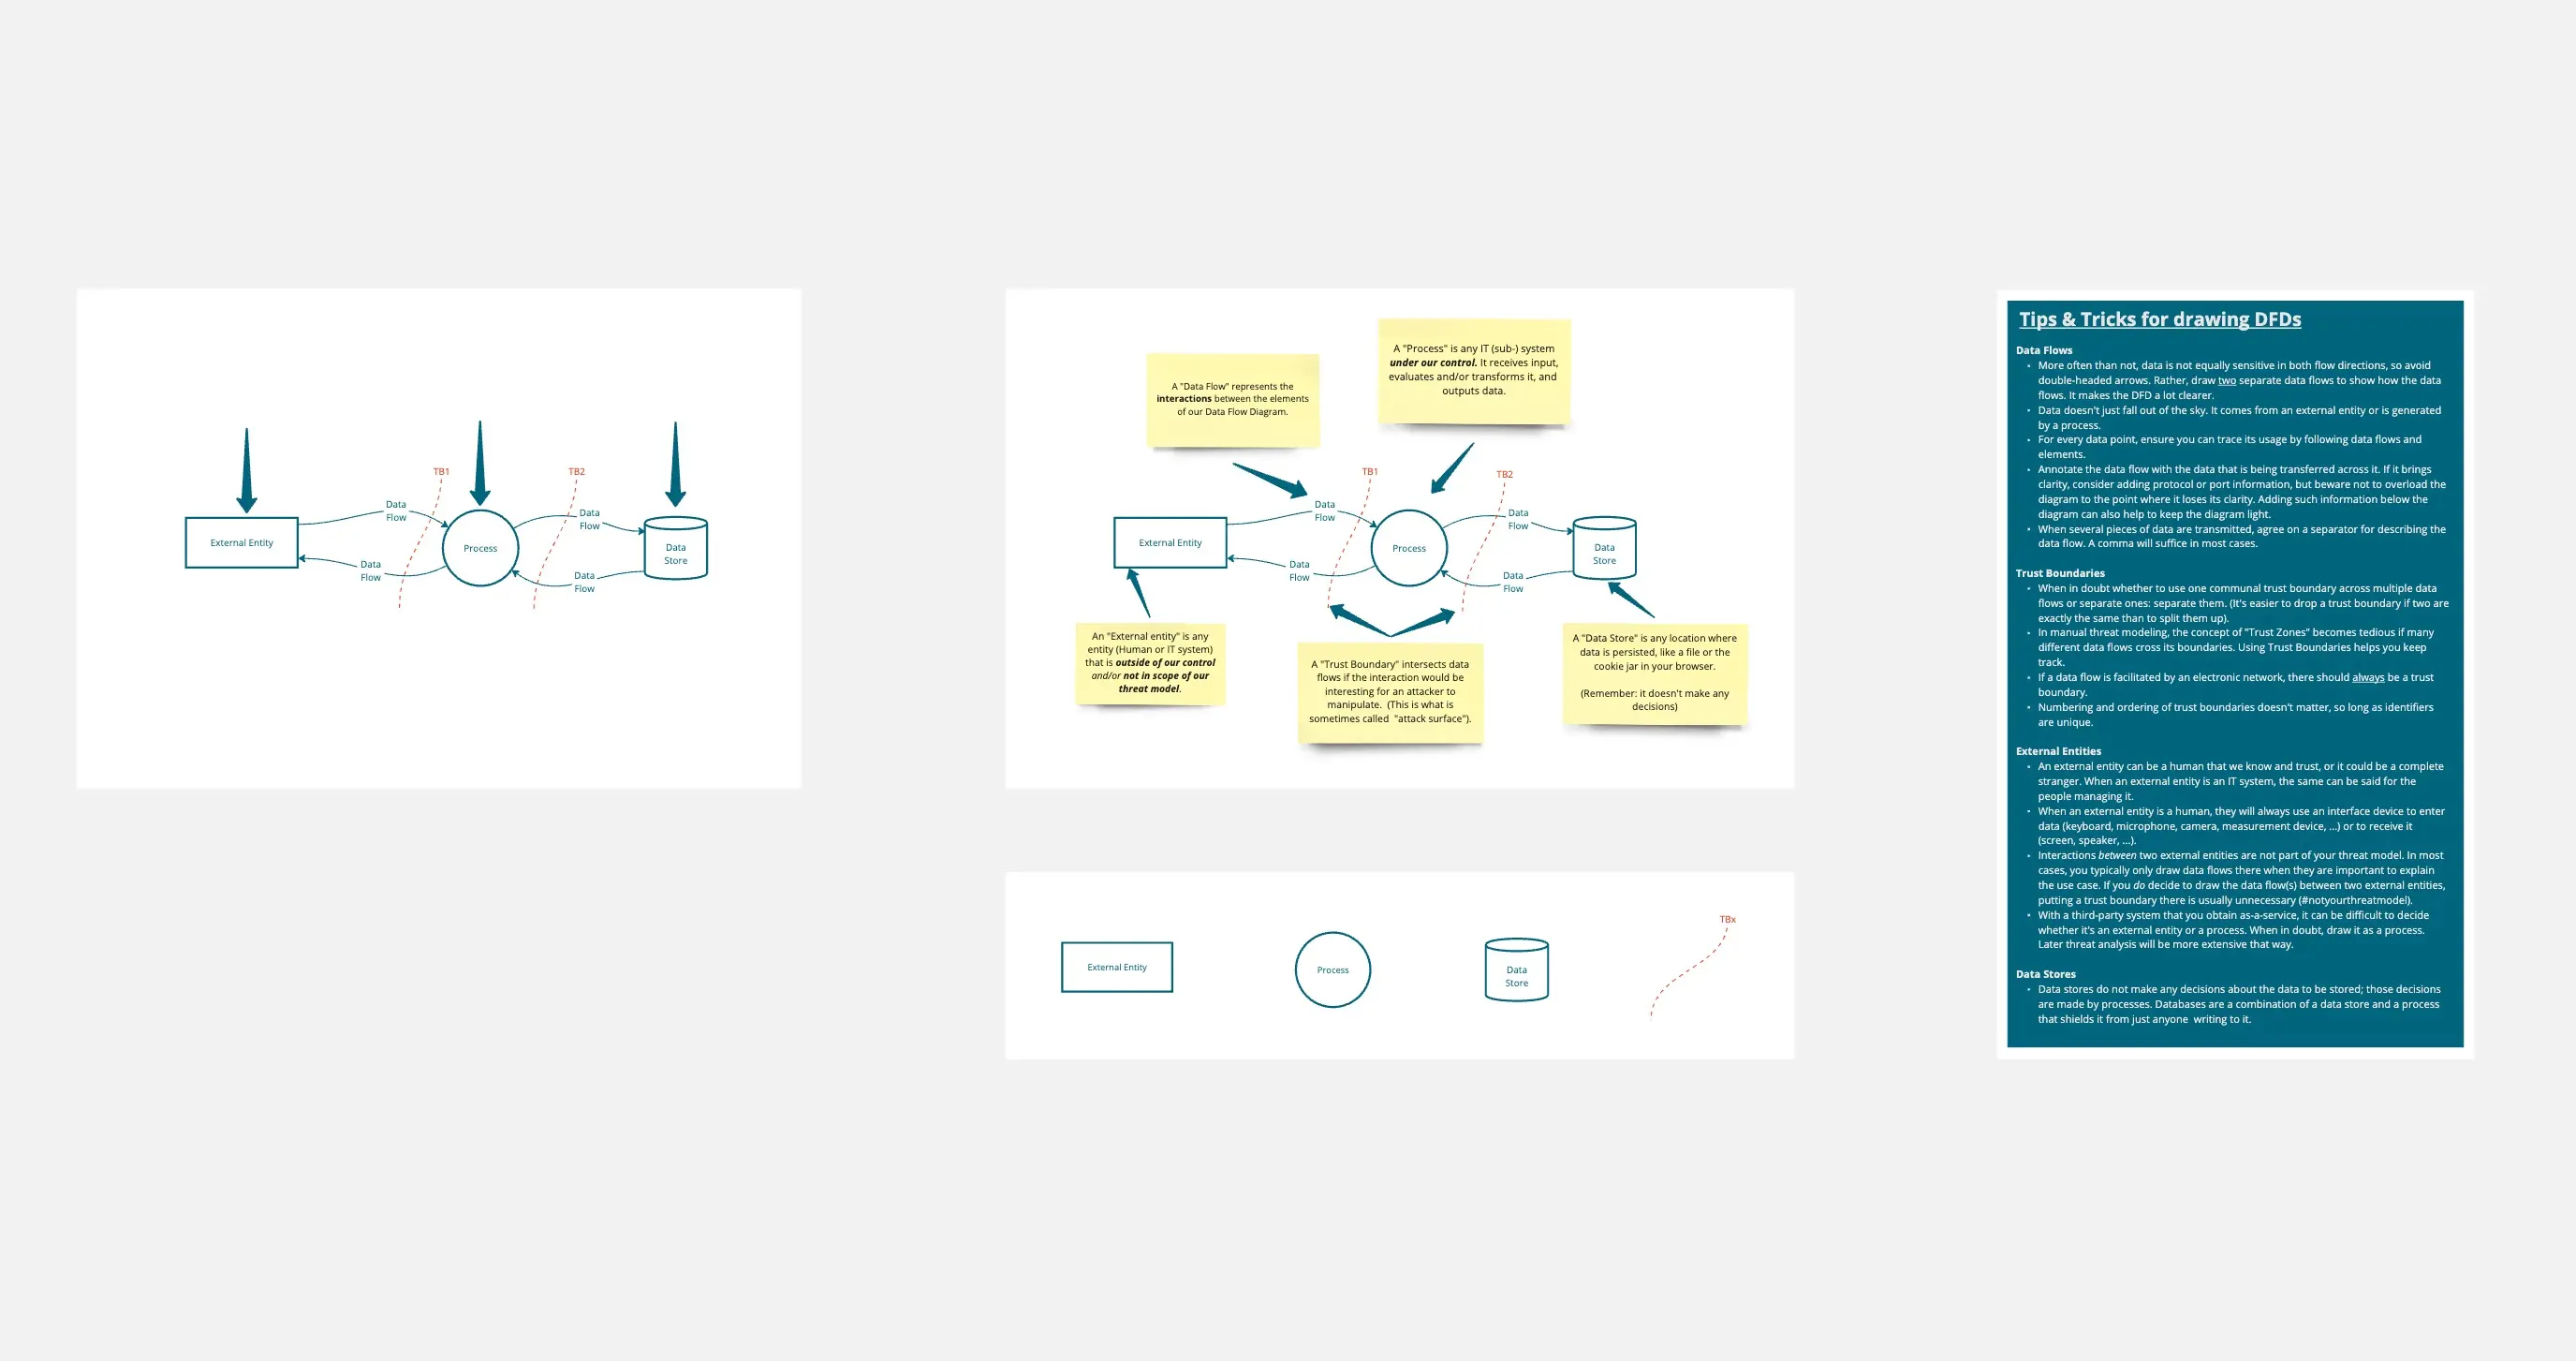
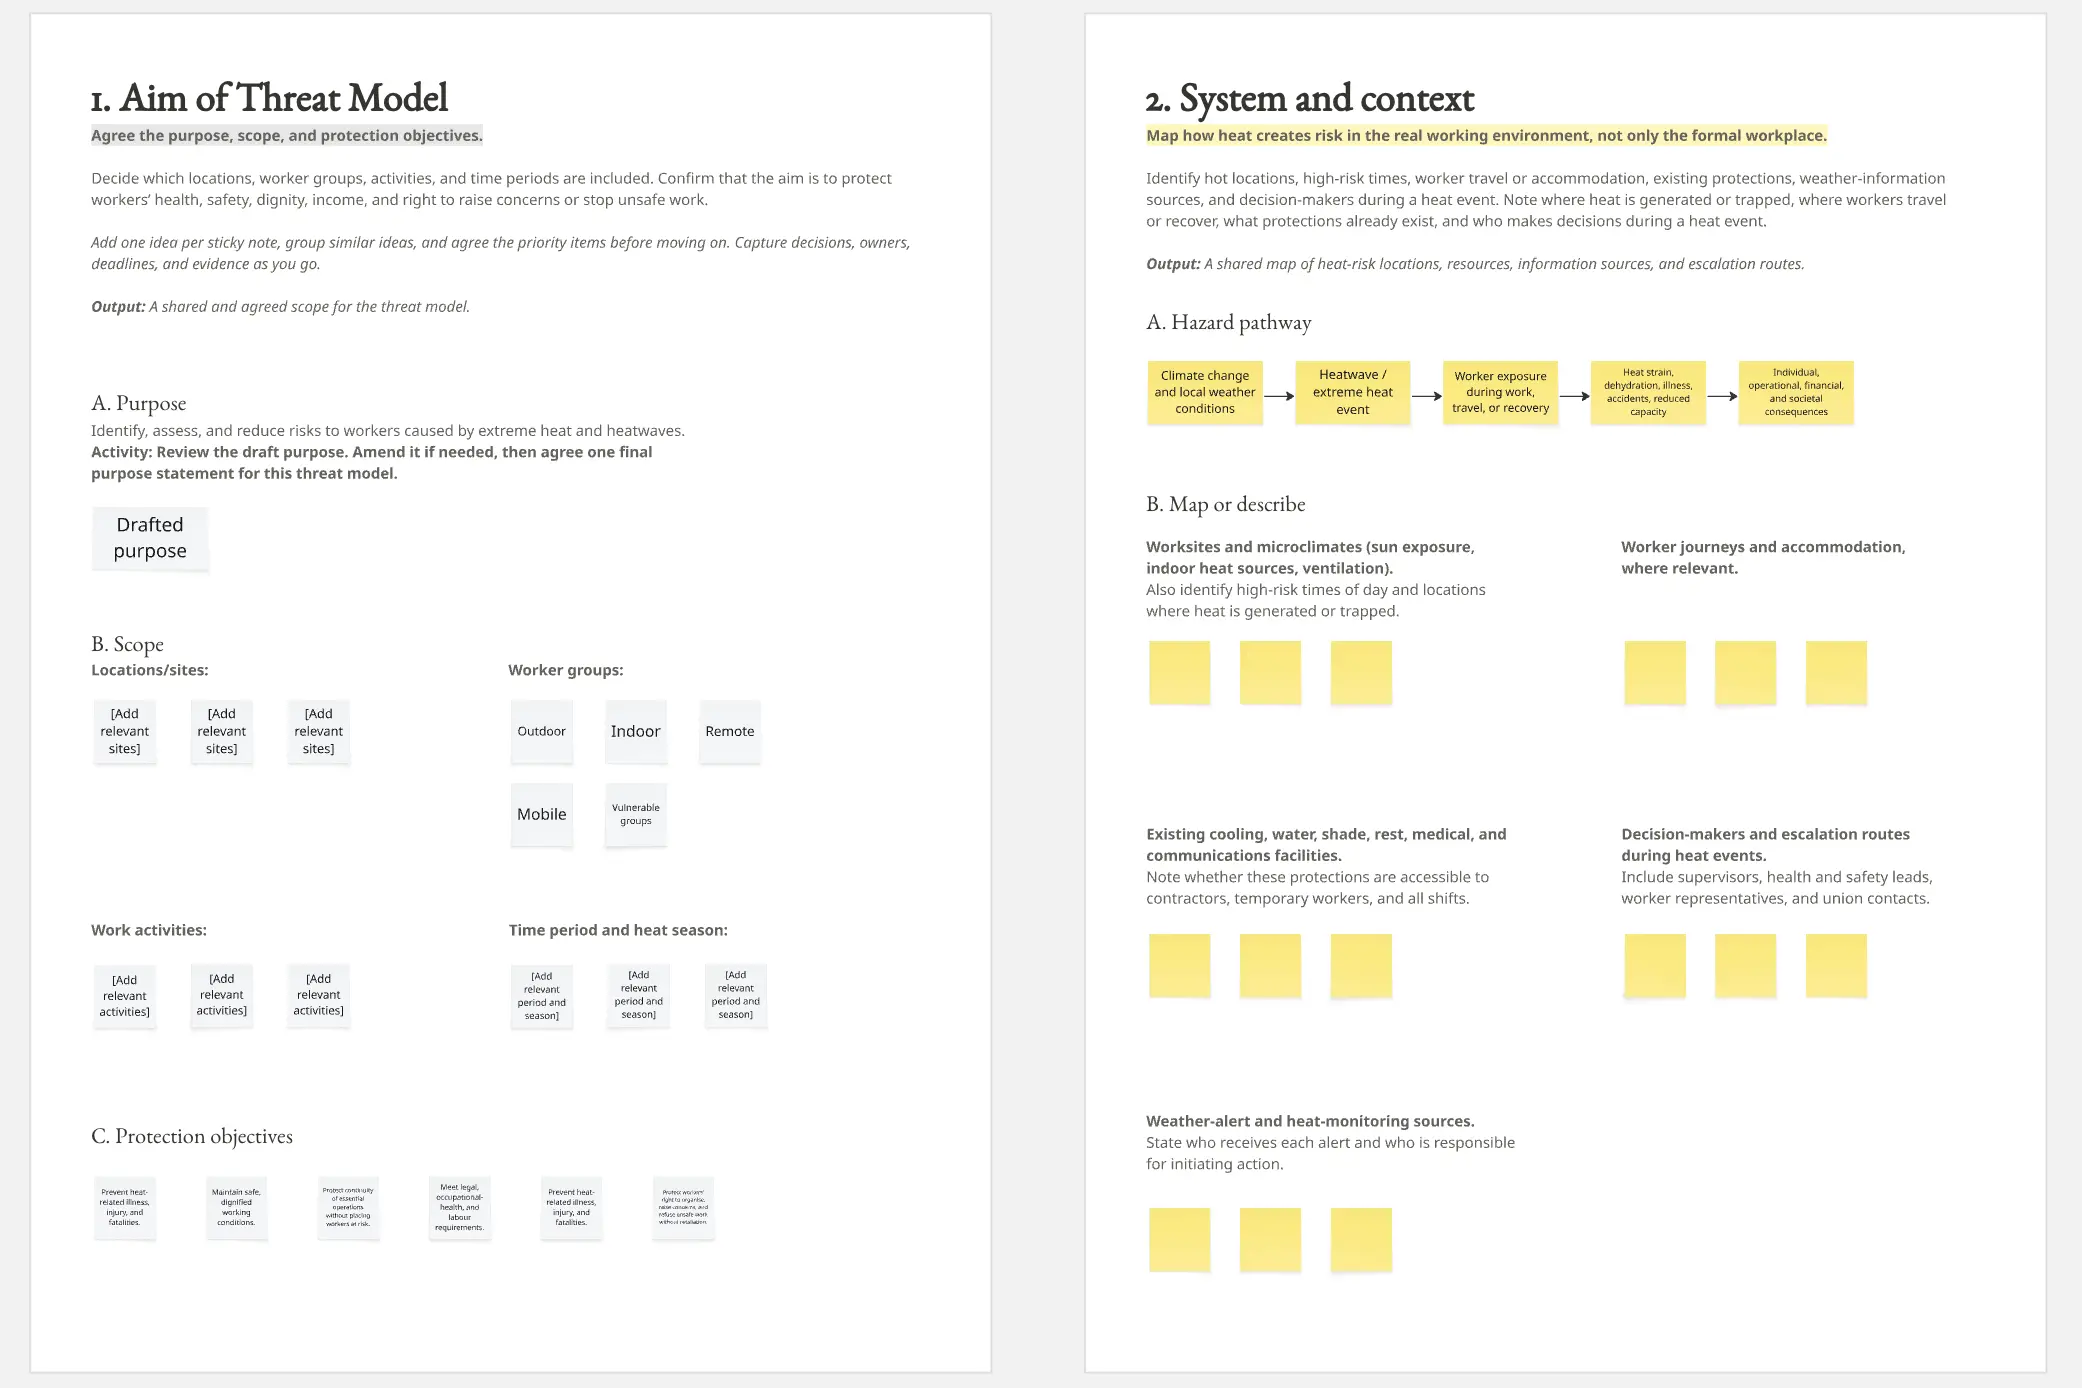
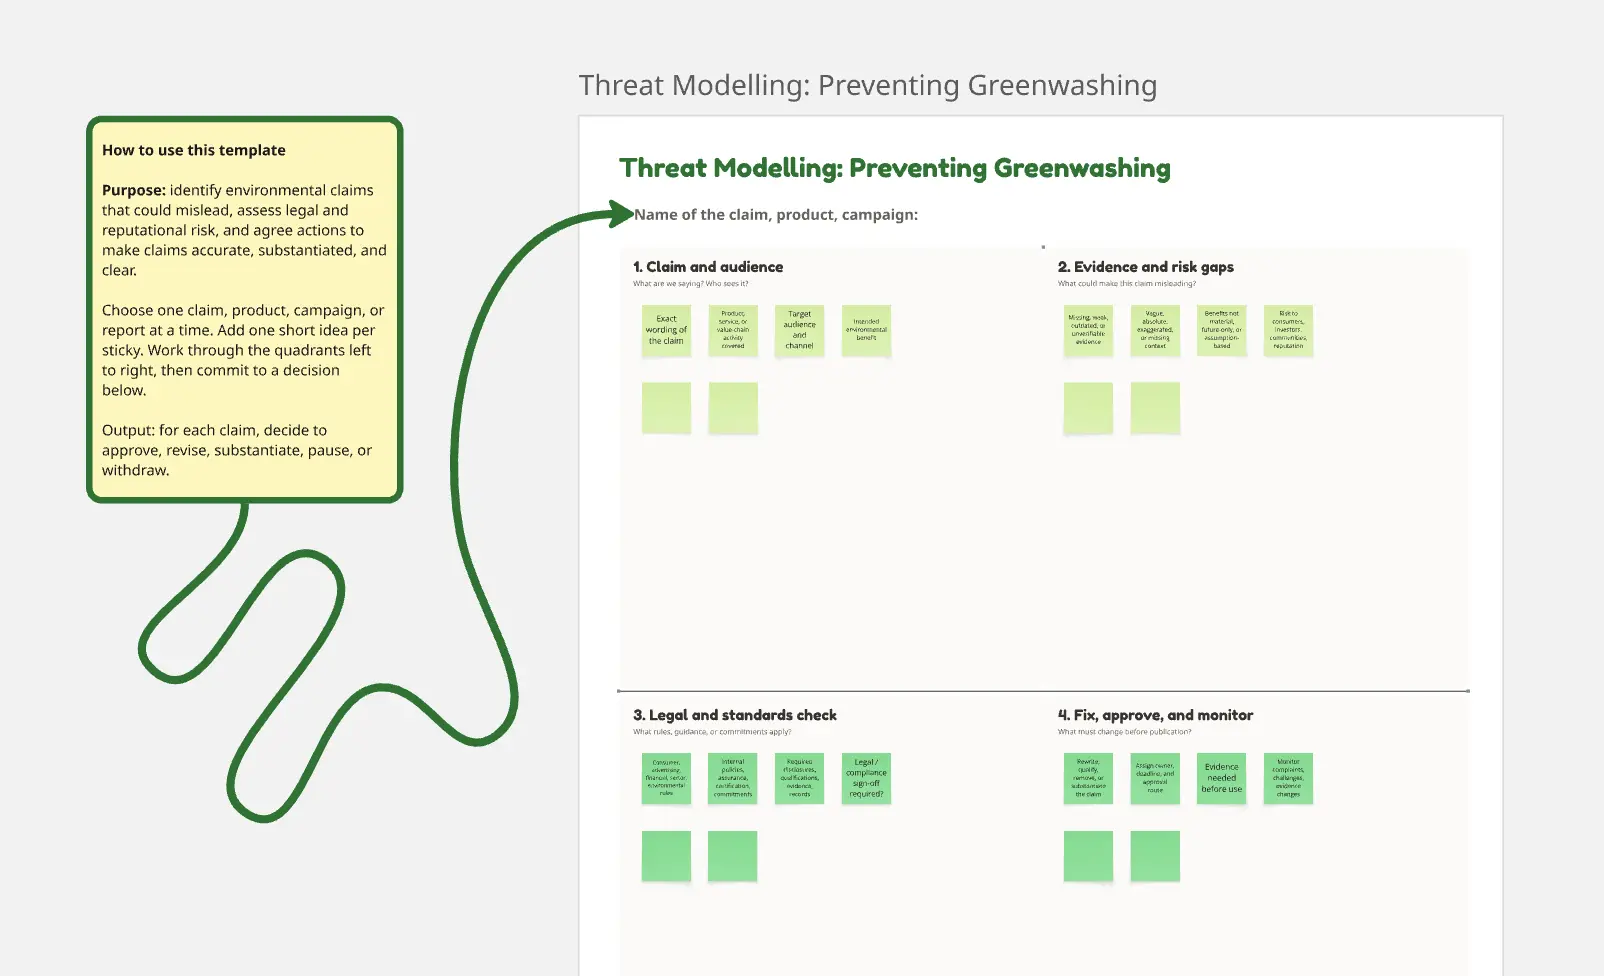
Eine Threat Modeling-Vorlage ist ein strukturiertes Framework, das von Sicherheitsingenieuren und Entwicklern verwendet wird, um die Architektur eines Systems zu visualisieren und Stellen zu identifizieren, an denen es für Angriffe verwundbar ist. Sie nutzt Methoden wie STRIDE oder PASTA, um systematisch nach Bedrohungen wie Datenlecks, unbefugtem Zugriff oder Dienstausfällen zu suchen. Indem ein Datenflussdiagramm (DFD) als Grundlage genutzt wird, sorgen diese Vorlagen dafür, dass „Security by Design“ Realität ist und kein bloßes Schlagwort.
Der „Adversary“-Audit: 3 Wege, versteckte Schwachstellen zu finden
Threat Modeling ist nur effektiv, wenn du wie ein Angreifer denkst. Bevor du dein Modell in Miro oder in einer Excel-Tabelle finalisierst, wende diese drei fachmännischen „health checks“ an:
1. Der "Trust Boundary"-Audit
Die Prüfung: Ist dein Diagramm eine einzige große Wolke ohne klare Trennung zwischen "Public" und "Internal" Daten? Die Lösung: Prüfe auf Segmentierung. Ein professionelles Threat-Modell mussTrust Boundaries definieren. Jeder Punkt, an dem Daten von einer nicht vertrauenswürdigen Quelle (z. B. dem Browser eines Nutzers) in eine vertrauenswürdige (z. B. deine Datenbank) gelangen, ist ein risikoreicher Einstiegspunkt. Wenn deine Vorlage diese "Crossings" nicht hervorhebt, übersiehst du die Stellen, an denen 90 % der Angriffe stattfinden.
2. Der "STRIDE"-Kategorisierungstest
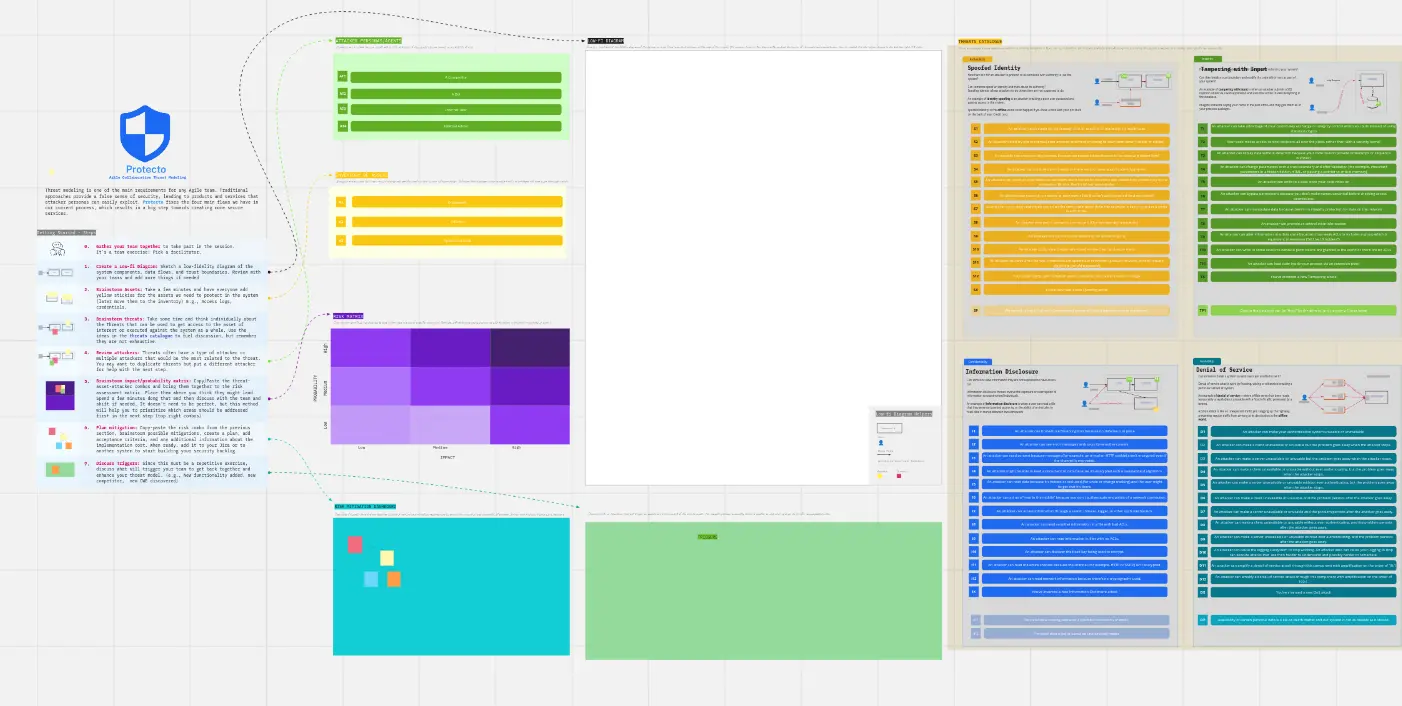
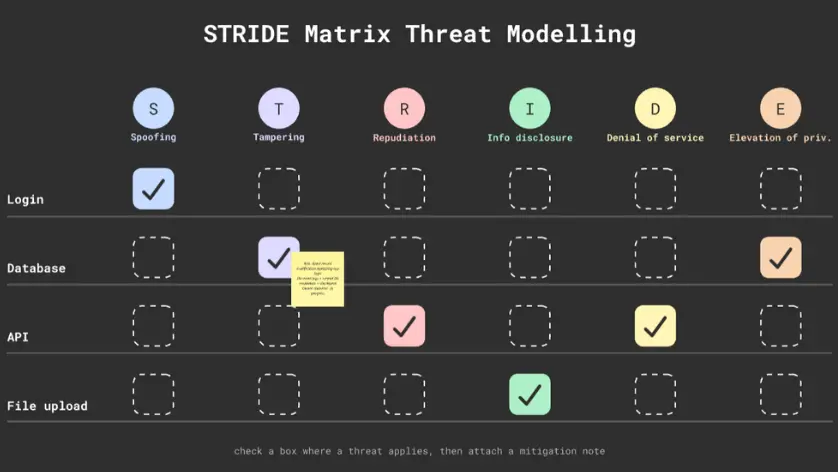
Die Prüfung: Sind deine Bedrohungen vage (z. B., "Jemand könnte uns hacken")? Die Lösung: Prüfe auf Taxonomie. Verwende das STRIDE-Framework, um jede potenzielle Bedrohung zu kategorisieren:
Spoofing: Kann sich jemand als ein gültiger Nutzer ausgeben?
Tampering: Kann jemand Daten während der Übertragung oder im Ruhezustand verändern?
Repudiation: Kann ein Nutzer bestreiten, eine Aktion ausgeführt zu haben?
Information Disclosure: Können sensible Daten offengelegt werden?
Denial of Service: Kann das System zum Absturz gebracht werden?
Elevation of Privilege: Kann ein normaler Nutzer seine Berechtigungen erhöhen und Admin-Rechte erlangen?
3. Die Verantwortlichkeit für „Mitigation“
Die Prüfung: Ist dein Bedrohungsmodell nur eine „Scary List“ ohne Lösungen? Die Lösung: Prüfe auf Abhilfemaßnahmen. Jede identifizierte Bedrohung in deiner Vorlage muss mit einer konkreten Sicherheitskontrolle verknüpft sein. Wenn du ein „Tampering“-Risiko findest, könnte die Maßnahme „Digitale Signaturen“ oder „TLS 1.3“ sein. Ein Bedrohungsmodell ist ein „Living Document“—es ist erst abgeschlossen, wenn das Risiko akzeptiert, abgemildert oder übertragen wurde.
Strategische Frameworks: Welches Bedrohungsmodell brauchst du?
Wähle die Methodik, die zur technischen Tiefe deines Teams passt:
Kernbestandteile einer Threat-Modeling-Vorlage
Ein leistungsfähiges Threat-Modeling-Board benötigt diese fünf Kernbestandteile:
Systemarchitektur / DFD: Eine visuelle Map von Prozessen, Datenspeichern, Interactors (Nutzer) und Datenflüssen.
Asset-Inventory: Eine Liste der „Crown Jewels“, die du schützt (z. B. PII, Kreditkarteninformationen, Admin-Anmeldeinformationen).
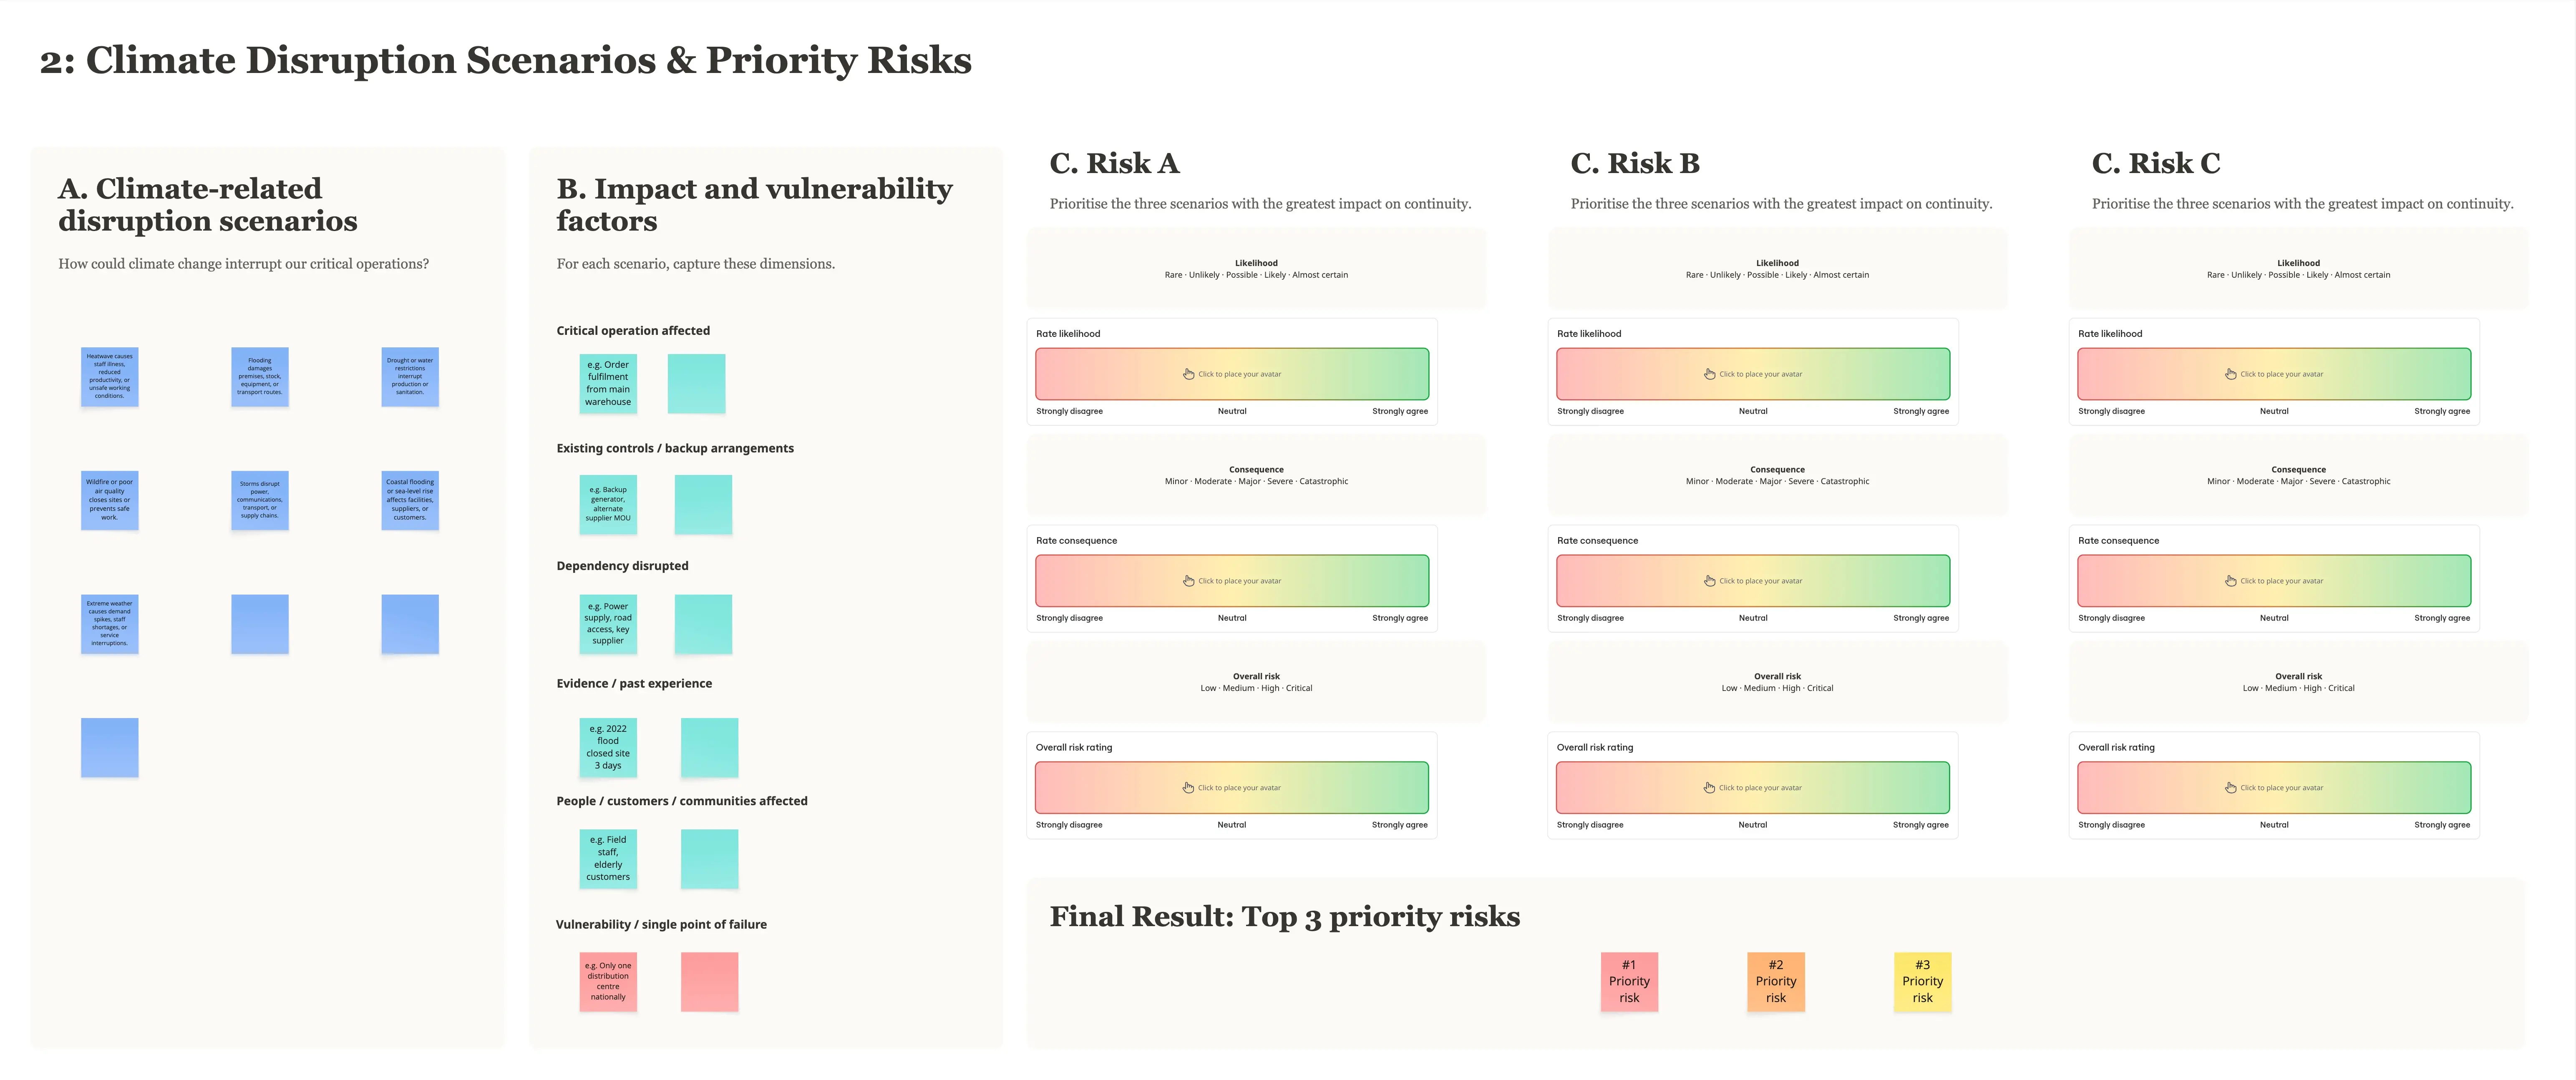
Threat-Traceability-Matrix: Eine Tabelle, die die Bedrohung, die Auswirkung, die Wahrscheinlichkeit und den Risiko-Score verbindet.
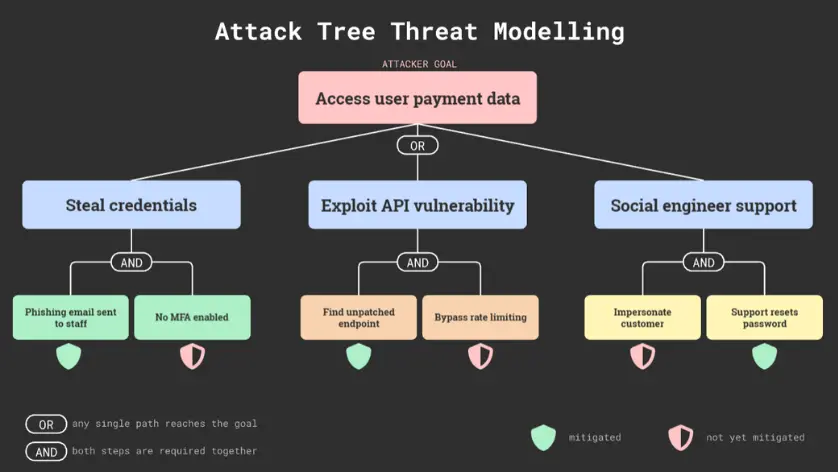
Angriffsbaumdiagramme: Ein verzweigtes Diagramm, das die verschiedenen Pfade zeigt, die ein Angreifer nutzen könnte, um ein bestimmtes Ziel zu erreichen.
Validierungs-Checkliste: Ein abschließender Abschnitt, um sicherzustellen, dass die Gegenmaßnahmen tatsächlich im Code umgesetzt wurden.