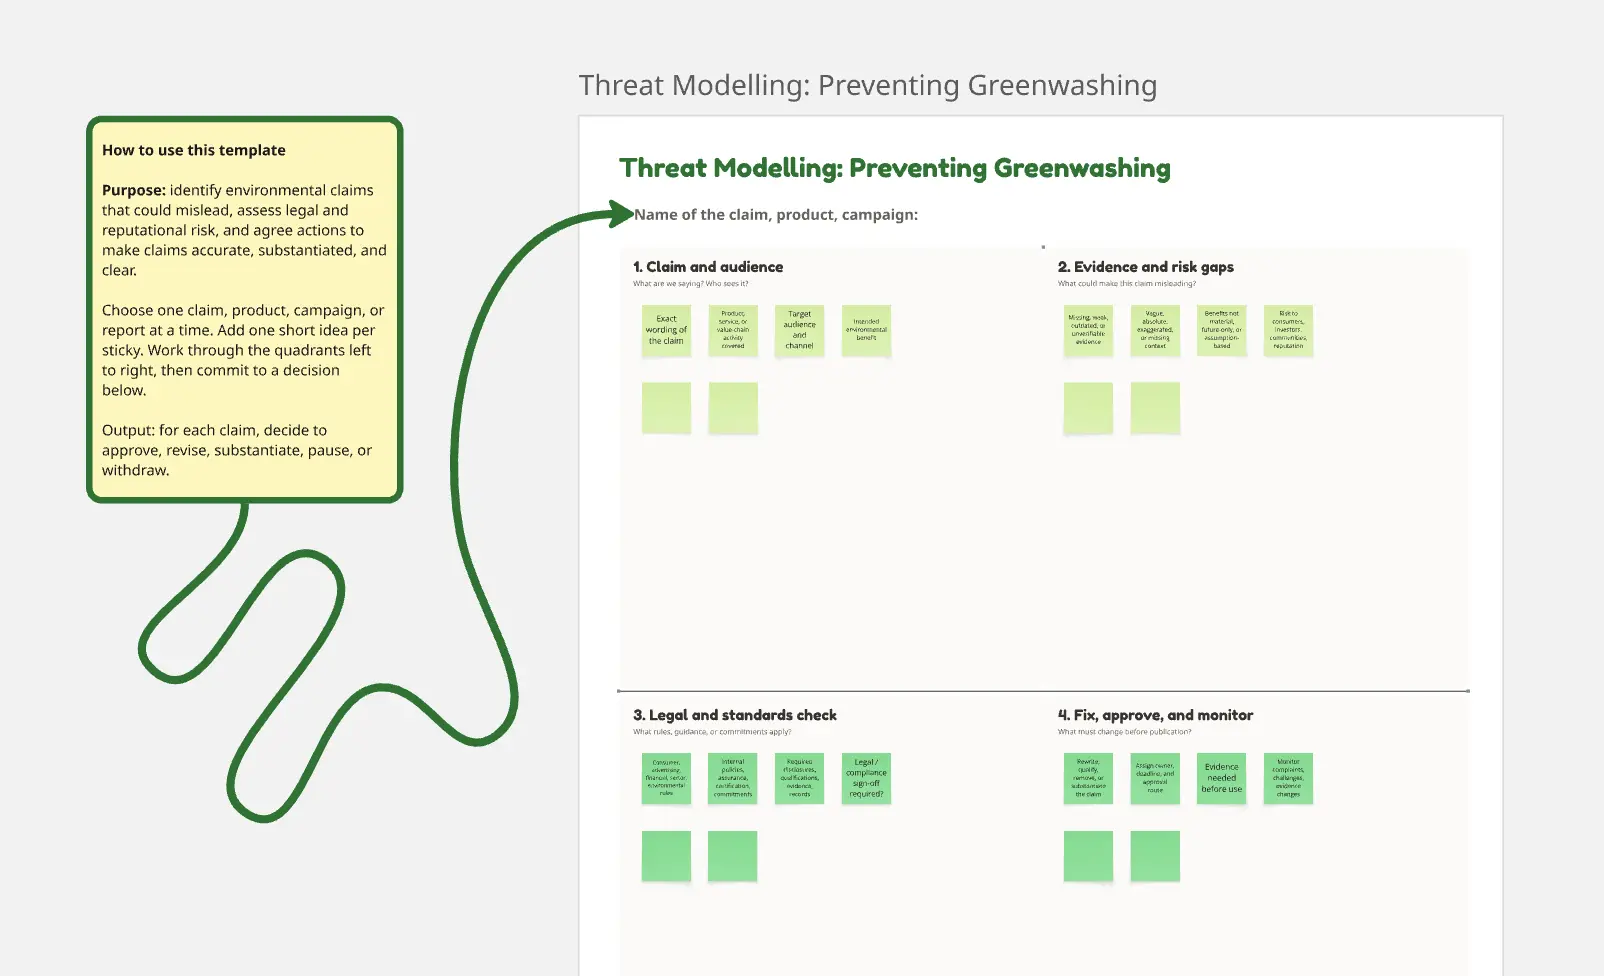
Qu’est-ce qu’un modèle de modélisation des menaces ?
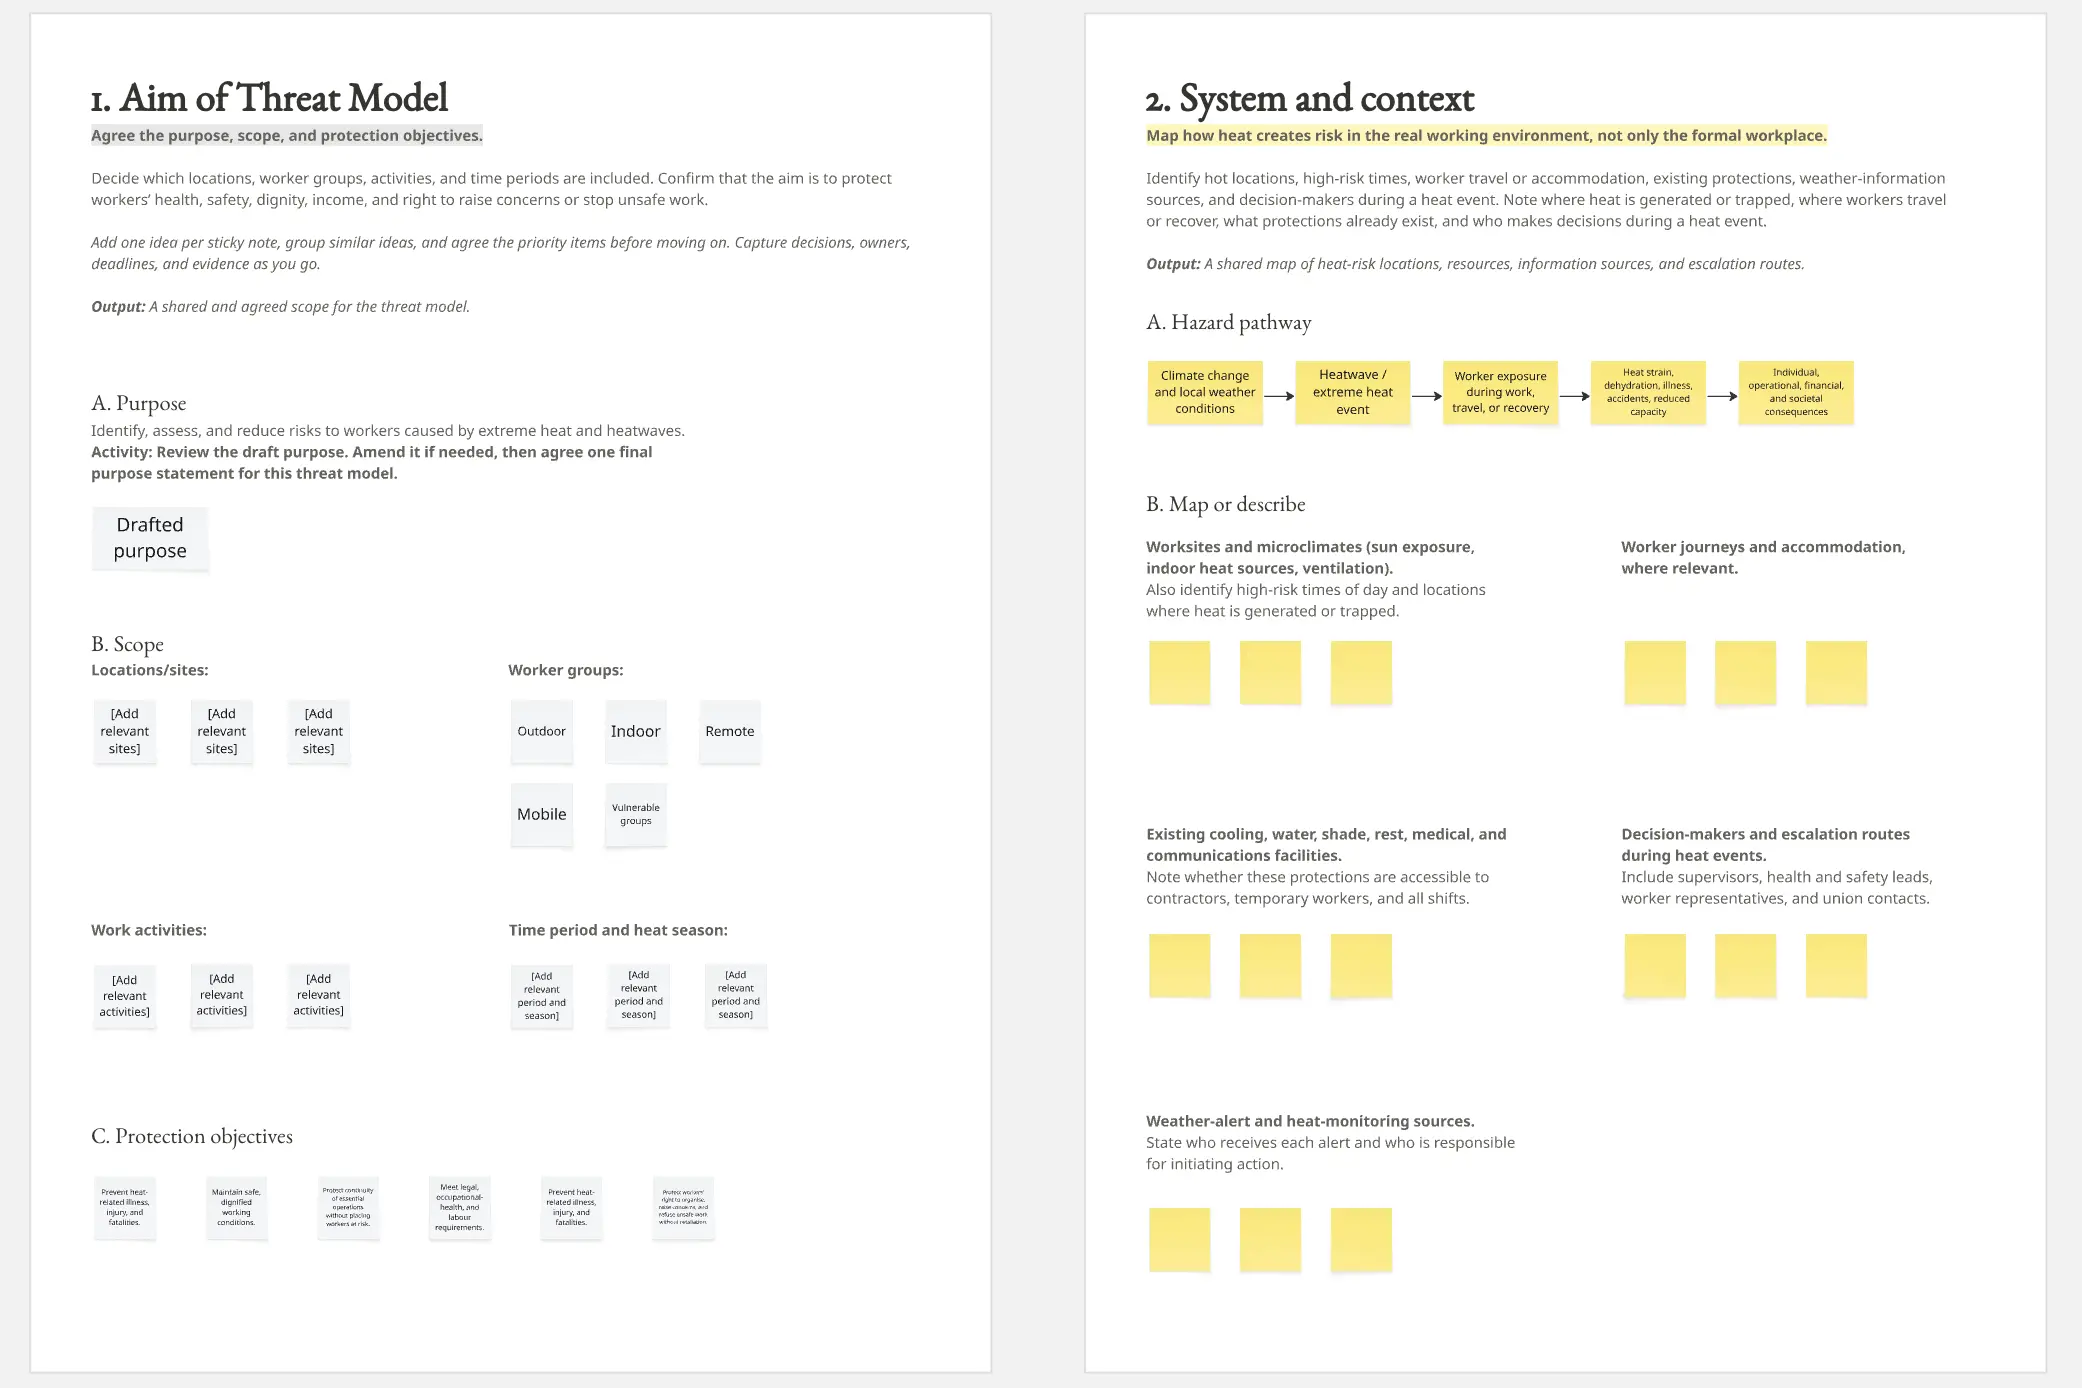
Un modèle de modélisation des menaces est un cadre structuré utilisé par les ingénieurs en sécurité et les développeurs pour visualiser l’architecture d’un système et identifier où il est vulnérable aux attaques. Il utilise des méthodologies comme STRIDE ou PASTA pour rechercher systématiquement des menaces telles que des fuites de données, des accès non autorisés ou des interruptions de service. En s’appuyant sur un diagramme de flux de données (DFD) comme base, ces modèles garantissent que «Sécurité dès la conception» est une réalité, pas seulement un mot à la mode.
L’audit «Adversary» : 3 façons de déceler des failles cachées
La modélisation des menaces n’est efficace que si vous savez penser comme un attaquant. Avant de finaliser votre modèle sur Miro ou dans une feuille Excel, appliquez ces trois «vérifications» d’expert :
1. L’audit "périmètre de confiance"
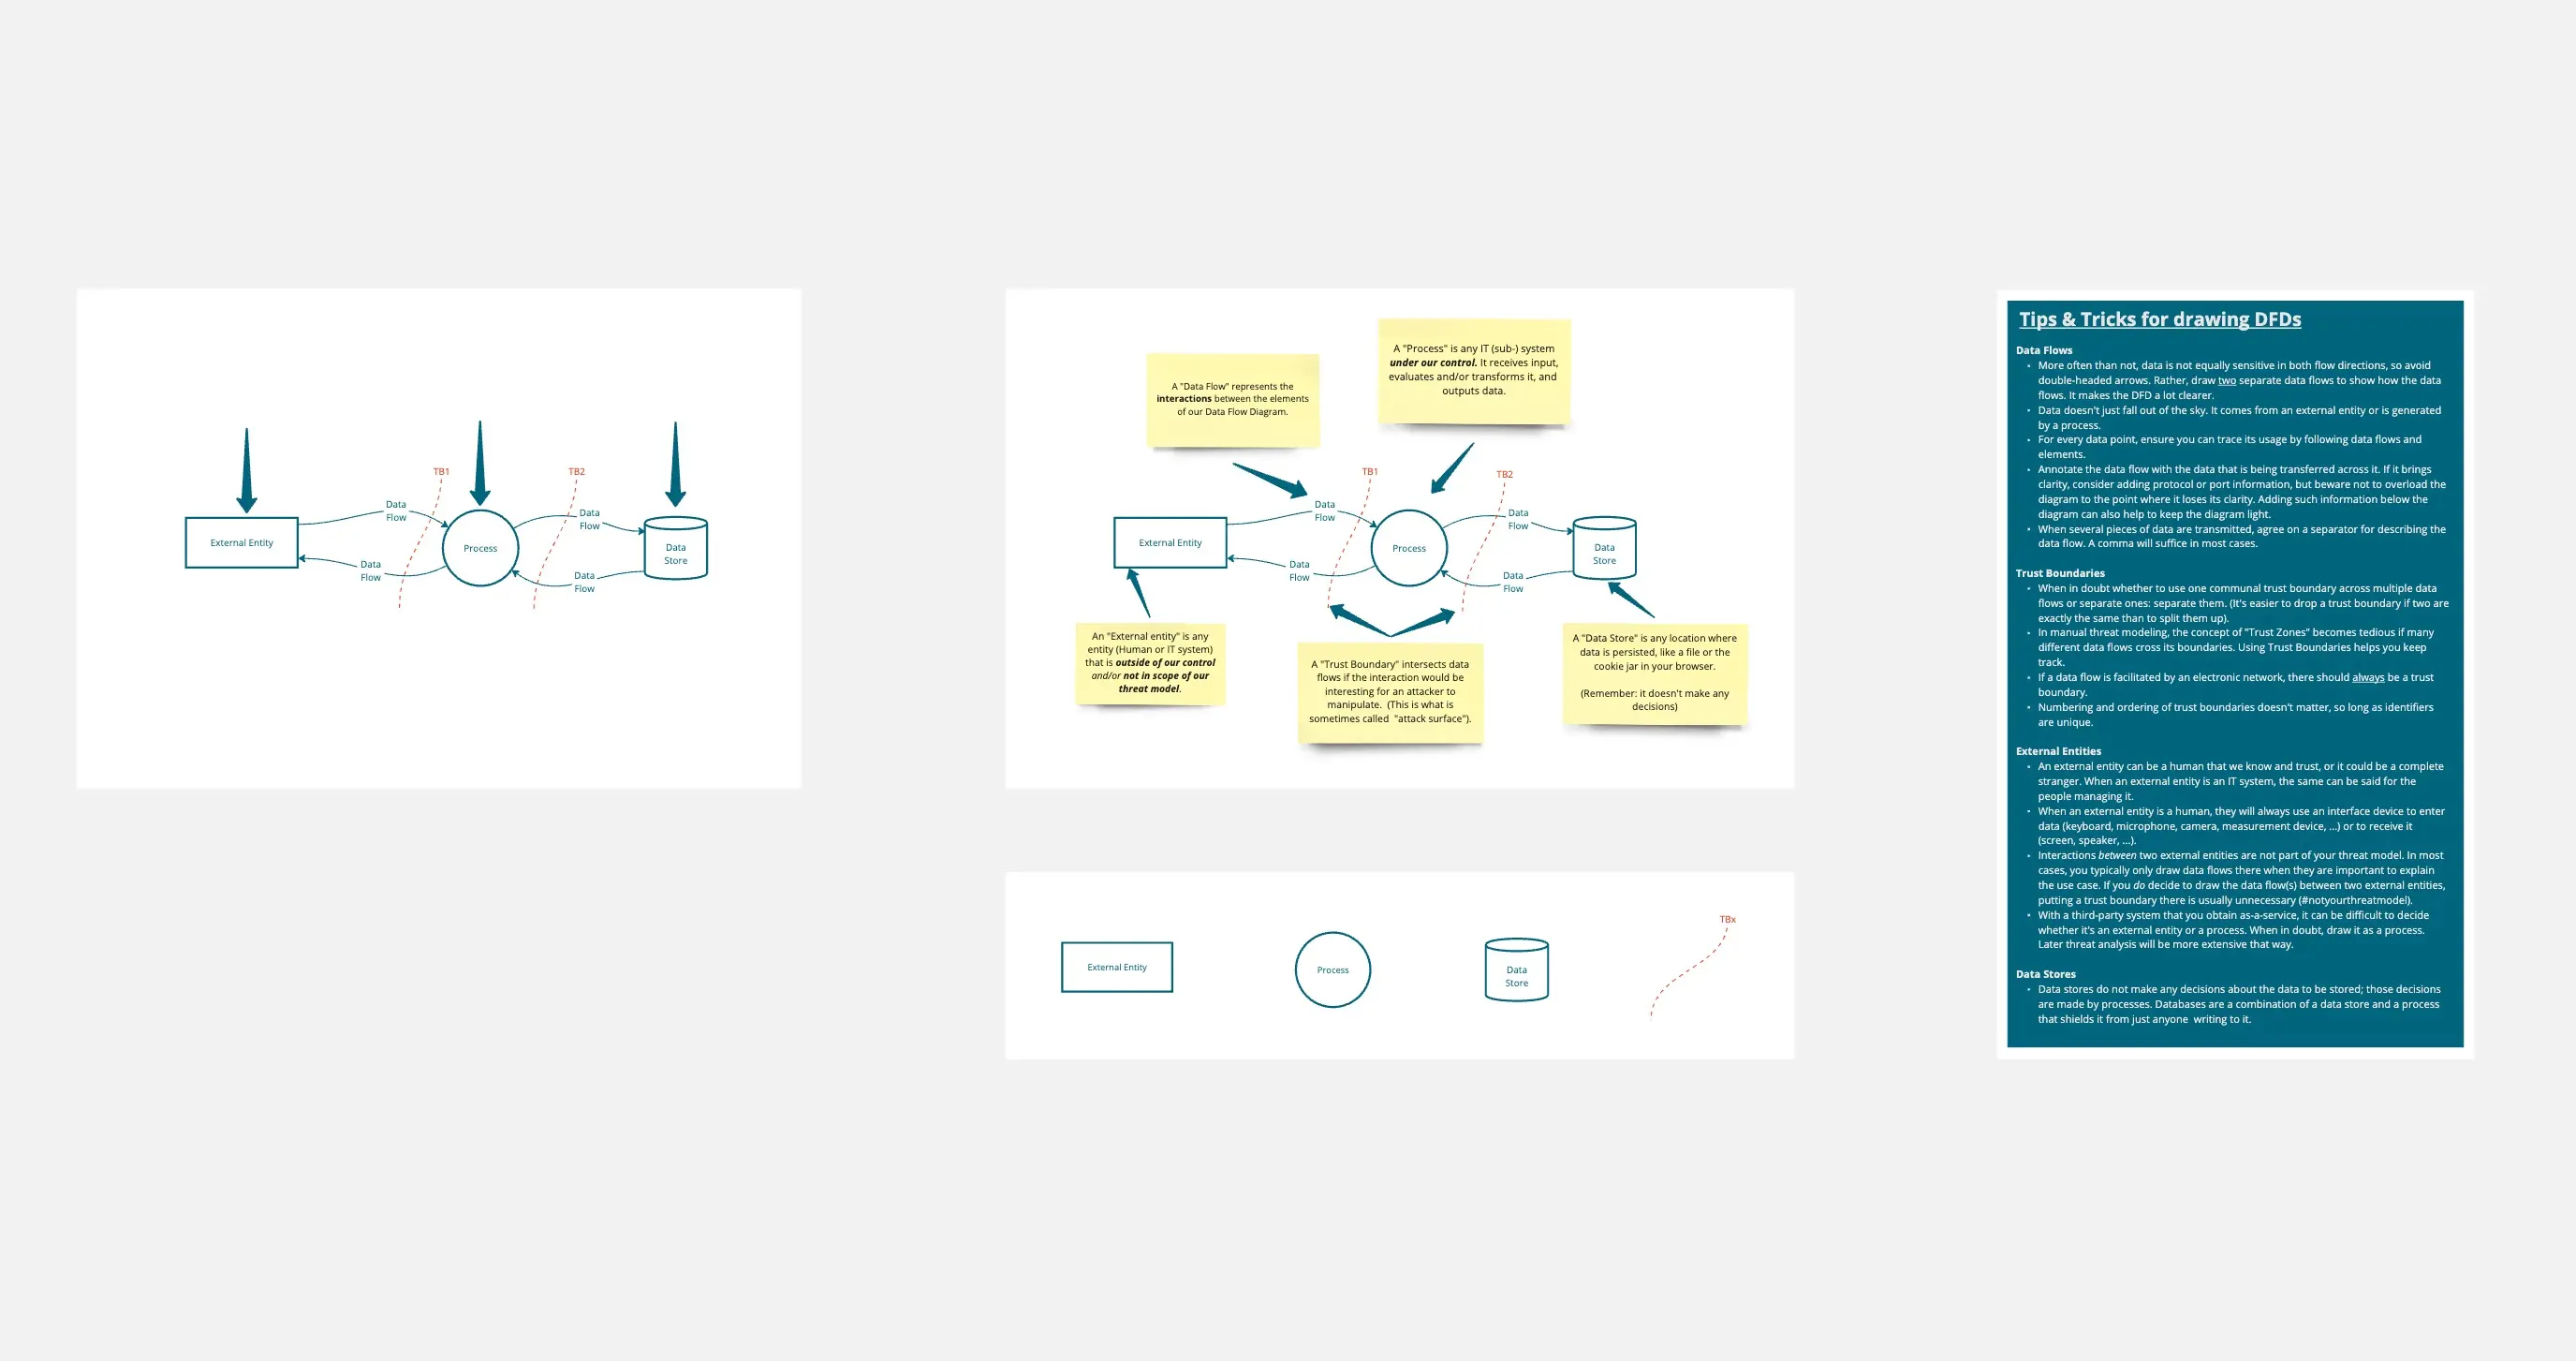
L’audit : Votre diagramme ressemble-t-il à un grand nuage sans lignes claires séparant les données "public" et "interne" ? La solution : Vérifiez la segmentation. Un modèle de menace professionnel doit définir des périmètres de confiance. Tout point où des données transitent depuis une source non fiable (comme le navigateur d’un utilisateur) vers une source de confiance (comme votre base de données) constitue un point d’entrée à haut risque. Si votre modèle ne met pas en évidence ces "franchissements", vous passez à côté des 90 % des attaques.
2. Le test de catégorisation "STRIDE"
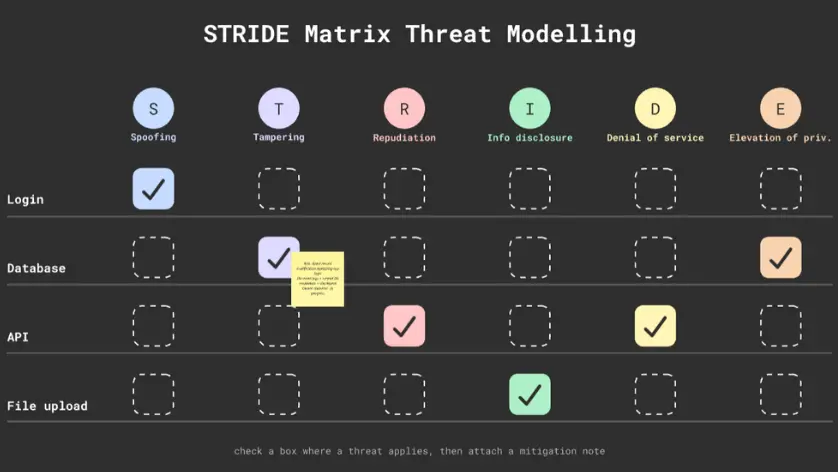
L’audit : Vos menaces sont-elles vagues (p. ex., "Quelqu’un pourrait nous pirater") ? La solution : Vérifiez la taxonomie. Utilisez le cadre STRIDE pour catégoriser chaque menace potentielle :
Spoofing : Quelqu’un peut-il se faire passer pour un utilisateur valide ?
Tampering : Quelqu’un peut-il modifier des données en transit ou au repos ?
Repudiation : Un utilisateur peut-il nier avoir effectué une action ?
Information Disclosure : Des données sensibles peuvent-elles être divulguées ?
Denial of Service : Le système peut-il être mis hors service ?
Elevation of Privilege : Un utilisateur ordinaire peut-il devenir admin ?
3. La responsabilisation des mesures d’atténuation
L’audit : Votre modèle de menace n’est-il qu’une "liste inquiétante" sans solutions ? La solution : Audit pour la Remédiation. Chaque menace identifiée dans votre modèle doit être rattachée à un Contrôle de sécurité spécifique. Si vous identifiez un risque d’"altération", l’atténuation pourrait être "signatures numériques" ou "TLS 1.3." Un modèle de menace est un "Document vivant"—il ne se clôt que lorsque le risque est accepté, atténué ou transféré.
Cadres stratégiques : de quel modèle de menace avez-vous besoin ?
Sélectionnez la méthodologie qui correspond au niveau technique de votre équipe :
Principaux composants d’un modèle de modélisation des menaces
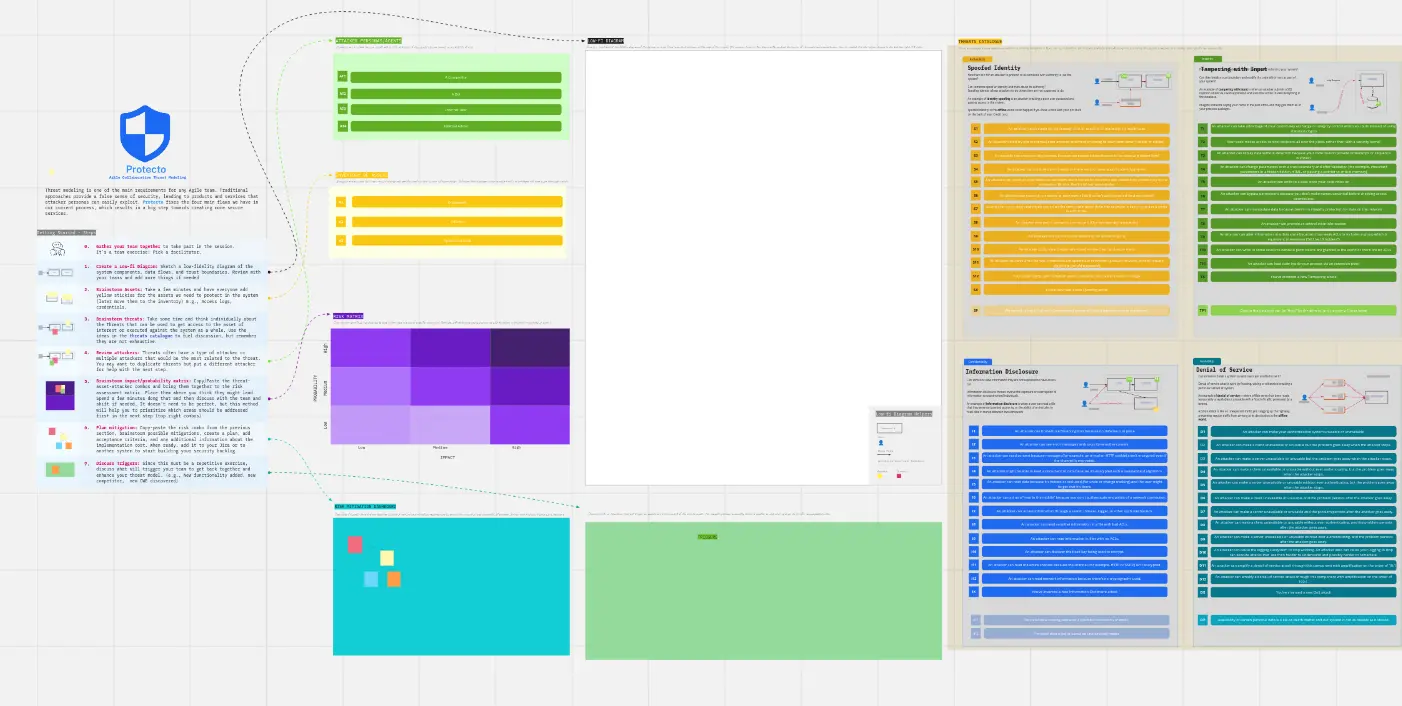
Un tableau de modélisation des menaces performant nécessite ces cinq éléments essentiels :
Architecture système / DFD: Une carte visuelle des processus, des stockages de données, des acteurs (utilisateurs) et des flux de données.
Inventaire des actifs: Une liste des « joyaux de la Couronne » que vous protégez (p. ex., données à caractère personnel (PII), informations de carte bancaire, identifiants admin).
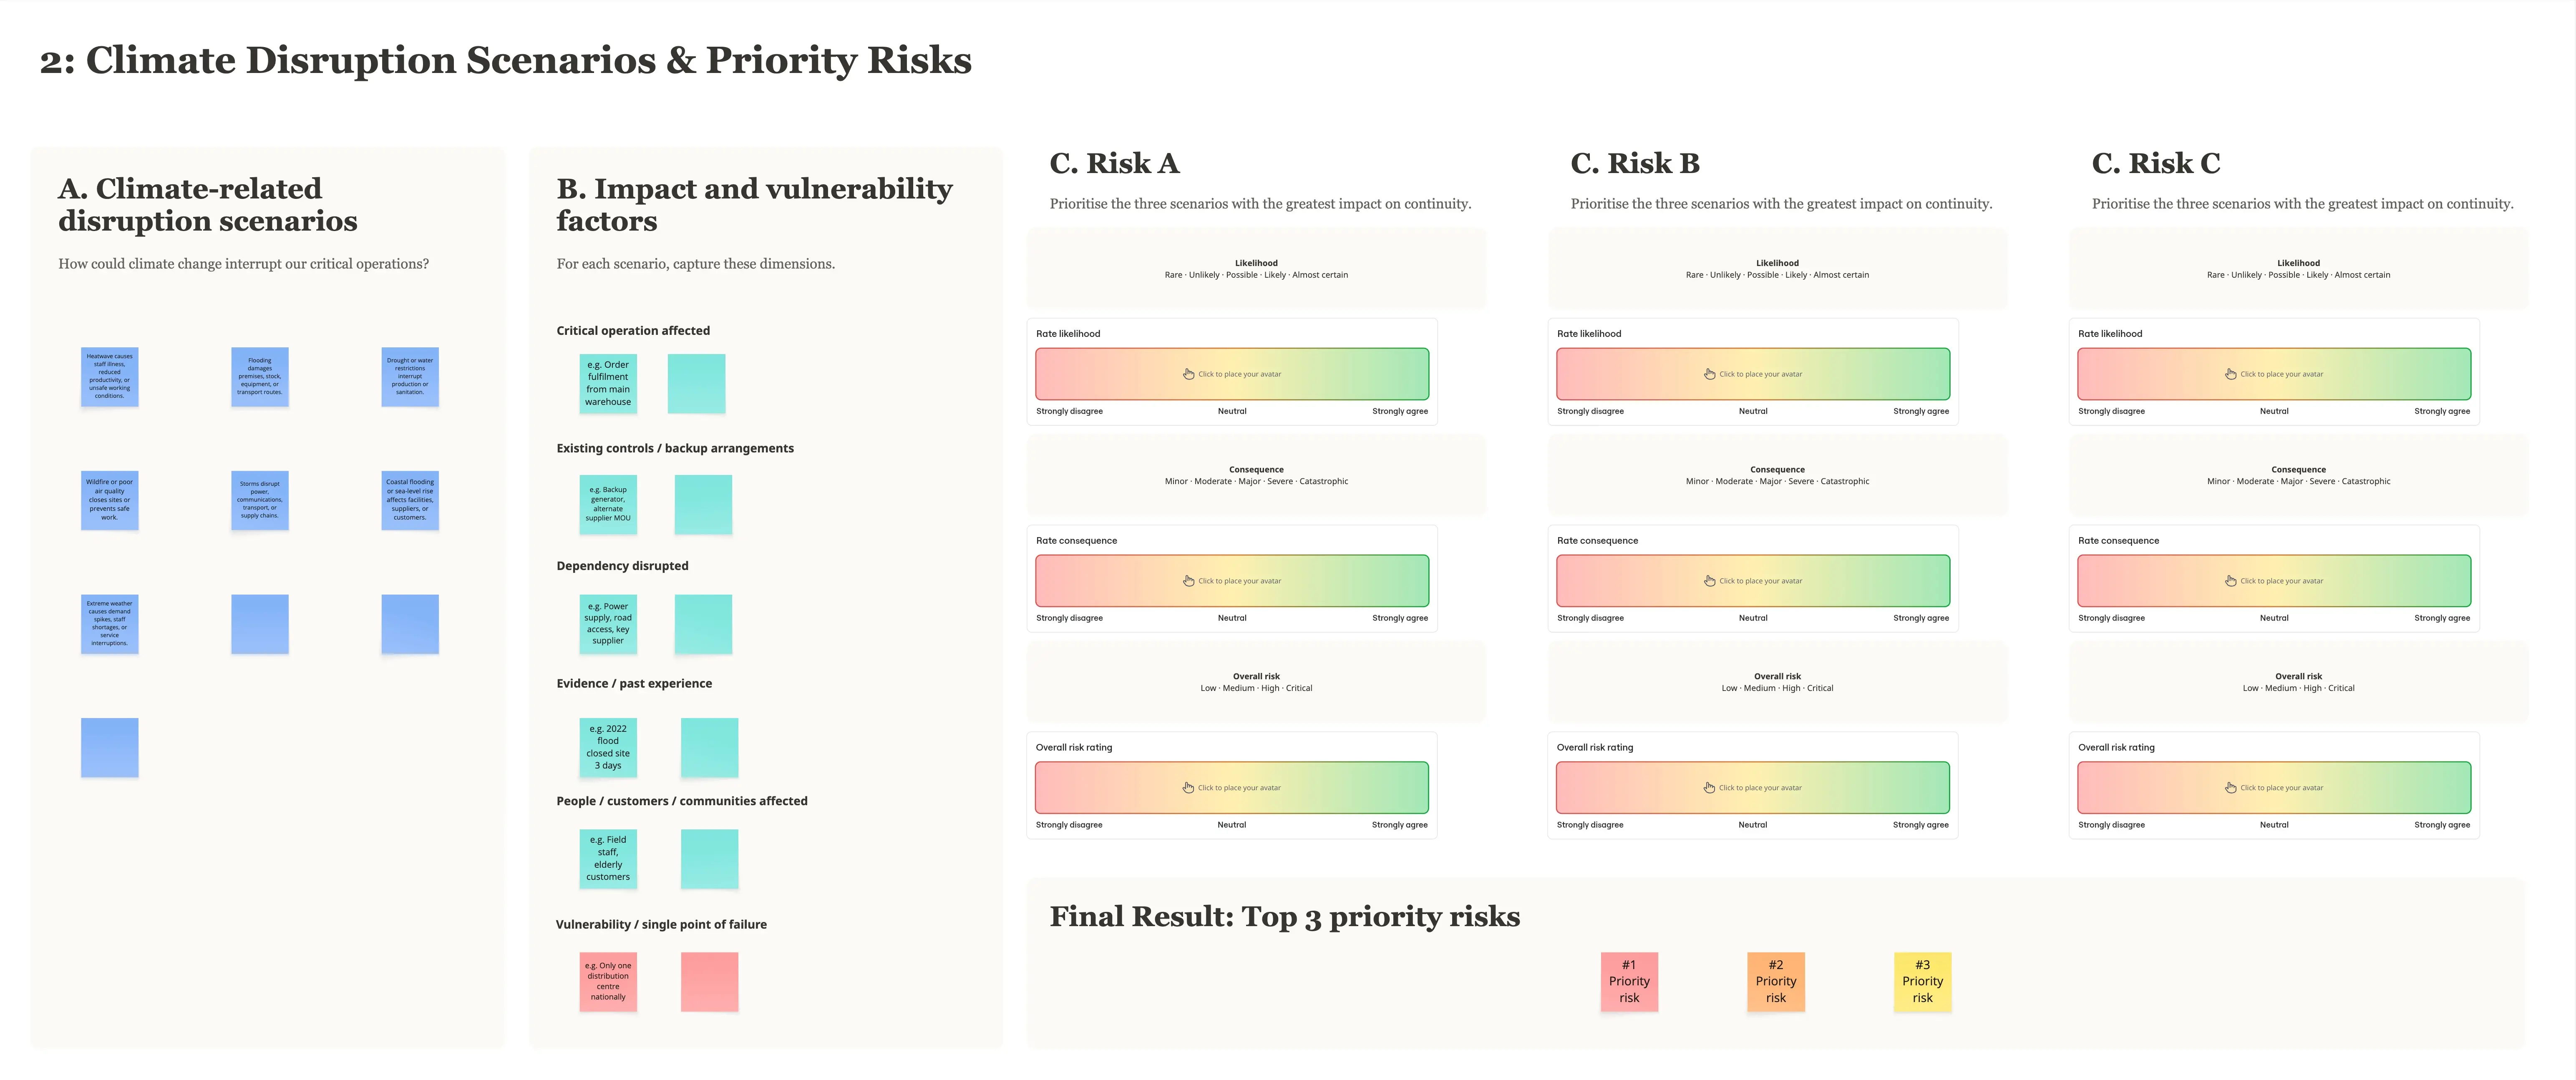
Matrice de traçabilité des menaces: Un tableau reliant la Menace, l’Impact, la Probabilité et le Score de risque.
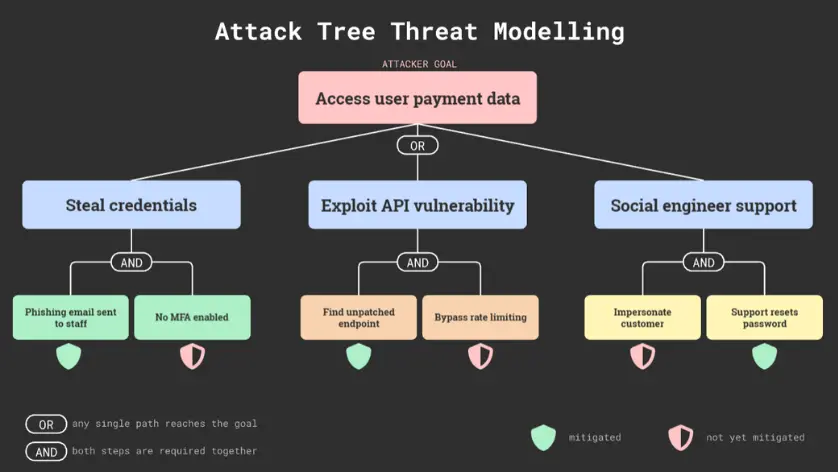
Arbres d’attaque: Un diagramme arborescent montrant les différents chemins qu’un attaquant peut emprunter pour atteindre un objectif précis.
Liste de vérification: Une section finale pour s’assurer que les mesures d’atténuation ont bien été implémentées dans le code.