¿Qué es una plantilla de modelado de amenazas?
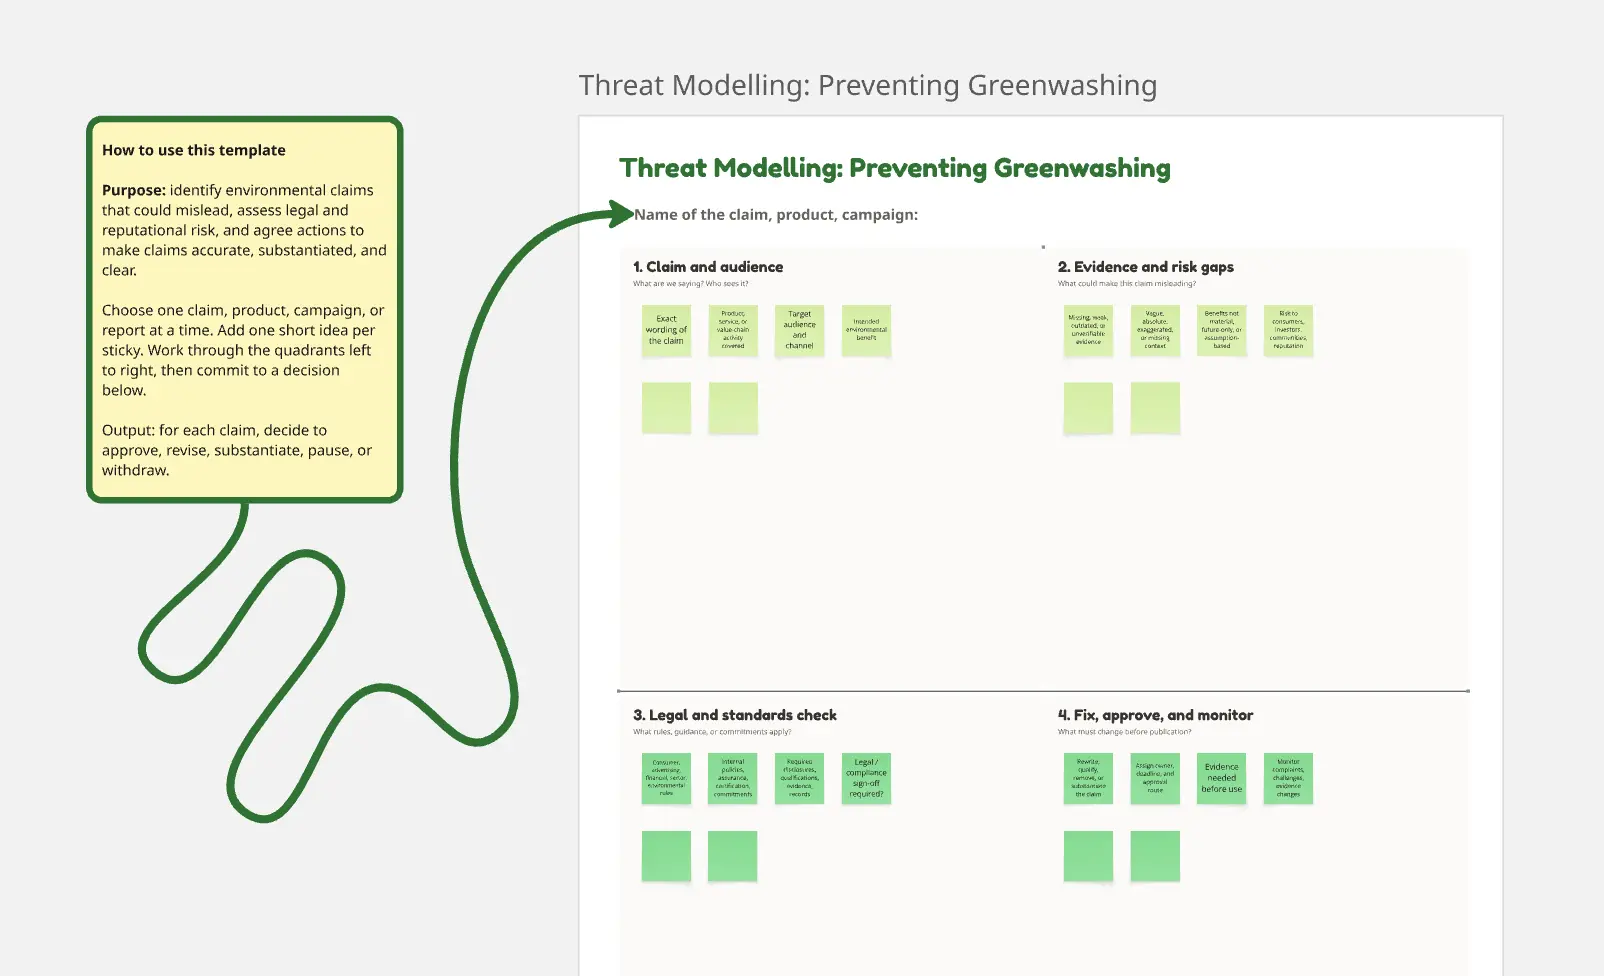
Una plantilla de modelado de amenazas es un marco estructurado que usan los ingenieros de seguridad y los desarrolladores para visualizar la arquitectura de un sistema e identificar dónde es vulnerable a ataques. Utiliza metodologías como STRIDE o PASTA para buscar sistemáticamente amenazas como fugas de datos, accesos no autorizados o interrupciones del servicio. Al usar un Diagrama de flujo de datos (DFD) como base, estas plantillas garantizan que "Seguridad desde el diseño" sea una realidad, no solo una palabra de moda.
La auditoría del "Adversario": 3 formas de encontrar fallas ocultas
El modelado de amenazas solo es efectivo si puedes pensar como un atacante. Antes de finalizar tu modelo en Miro o en una hoja de Excel, aplica estas tres comprobaciones de expertos:
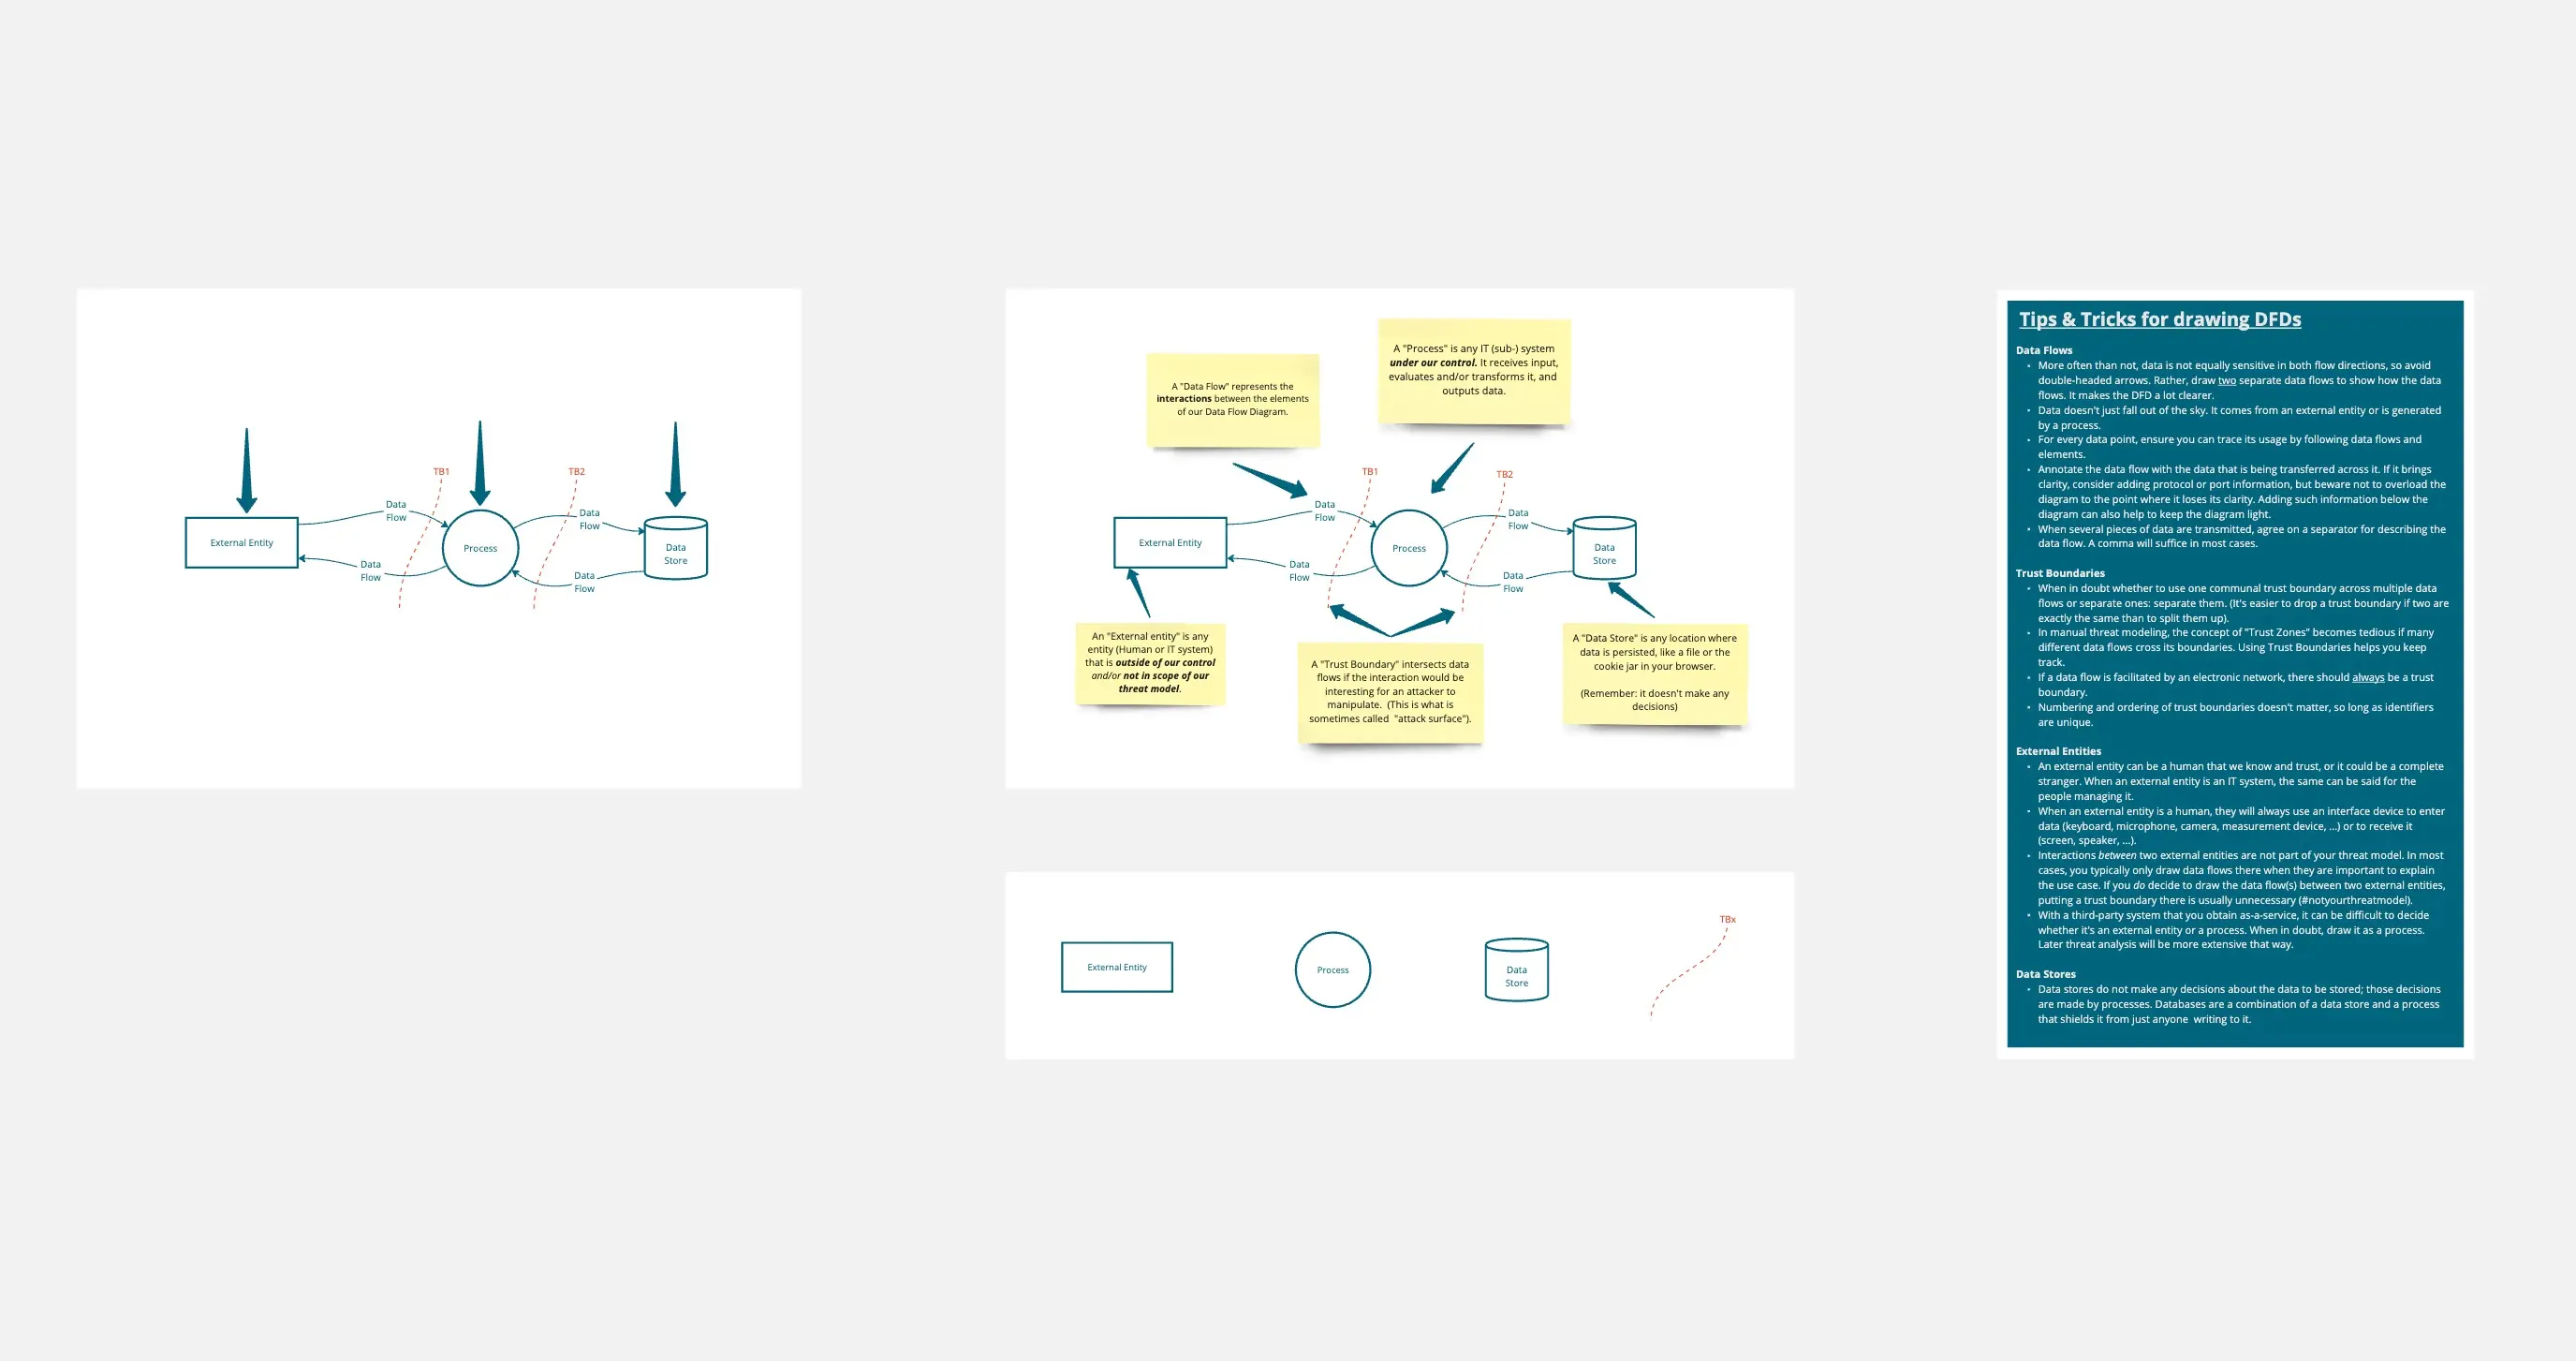
1. La auditoría "Límite de confianza"
La auditoría: ¿Tu diagrama es una gran nube sin líneas claras entre los datos "Públicos" y "Internos"? La solución: Audita la segmentación. Un modelo de amenazas profesional debe definir los límites de confianza. Cualquier punto en el que los datos crucen desde un origen no confiable (como el navegador del usuario) hacia uno confiable (como tu base de datos) es un punto de entrada de alto riesgo. Si tu plantilla no resalta estos "cruces", estás dejando fuera el 90% de los puntos donde ocurren los ataques.
2. La prueba de categorización "STRIDE"
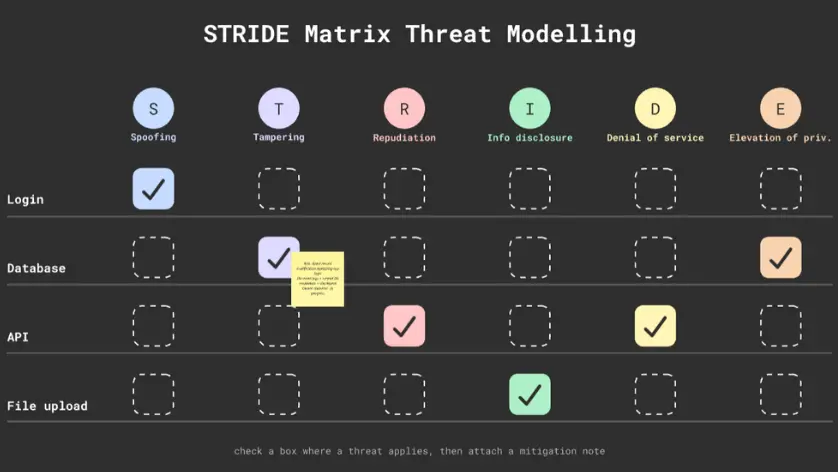
La auditoría: ¿Tus amenazas son vagas (p. ej., "Alguien podría hackearnos")? La solución: Audita la taxonomía. Usa el marco STRIDE para categorizar cada amenaza potencial:
Suplantación: ¿Puede alguien hacerse pasar por un usuario válido?
Tmanipulación: ¿Puede alguien modificar datos en tránsito o en reposo?
Repudio: ¿Puede un usuario negar que realizó una acción?
Idivulgación de información: ¿Se pueden filtrar datos sensibles?
Denegación de servicio: ¿Se puede dejar el sistema fuera de servicio?
Elevación de privilegios: ¿Puede un usuario normal convertirse en admin?
3. La responsabilidad de la "Mitigación"
La auditoría: ¿Tu modelo de amenazas es solo una "Lista aterradora" sin soluciones? La solución: Audita para la remediación. Cada amenaza identificada en tu plantilla debe estar vinculada a un Control de seguridad específico. Si identificas un riesgo de "Manipulación", la mitigación podría ser "Firmas digitales" o "TLS 1.3". Un modelo de amenazas es un "Documento vivo"—solo se cierra cuando el riesgo se acepta, se mitiga o se transfiere.
Marcos estratégicos: ¿Qué modelo de amenazas necesitas?
Selecciona la metodología que se ajuste al nivel técnico de tu equipo:
STRIDE (Enfoque centrado en desarrolladores):
PASTA (Enfoque centrado en el riesgo):
V.A.S.T. (Enfoque centrado en Agile):
Componentes clave de una plantilla de modelado de amenazas
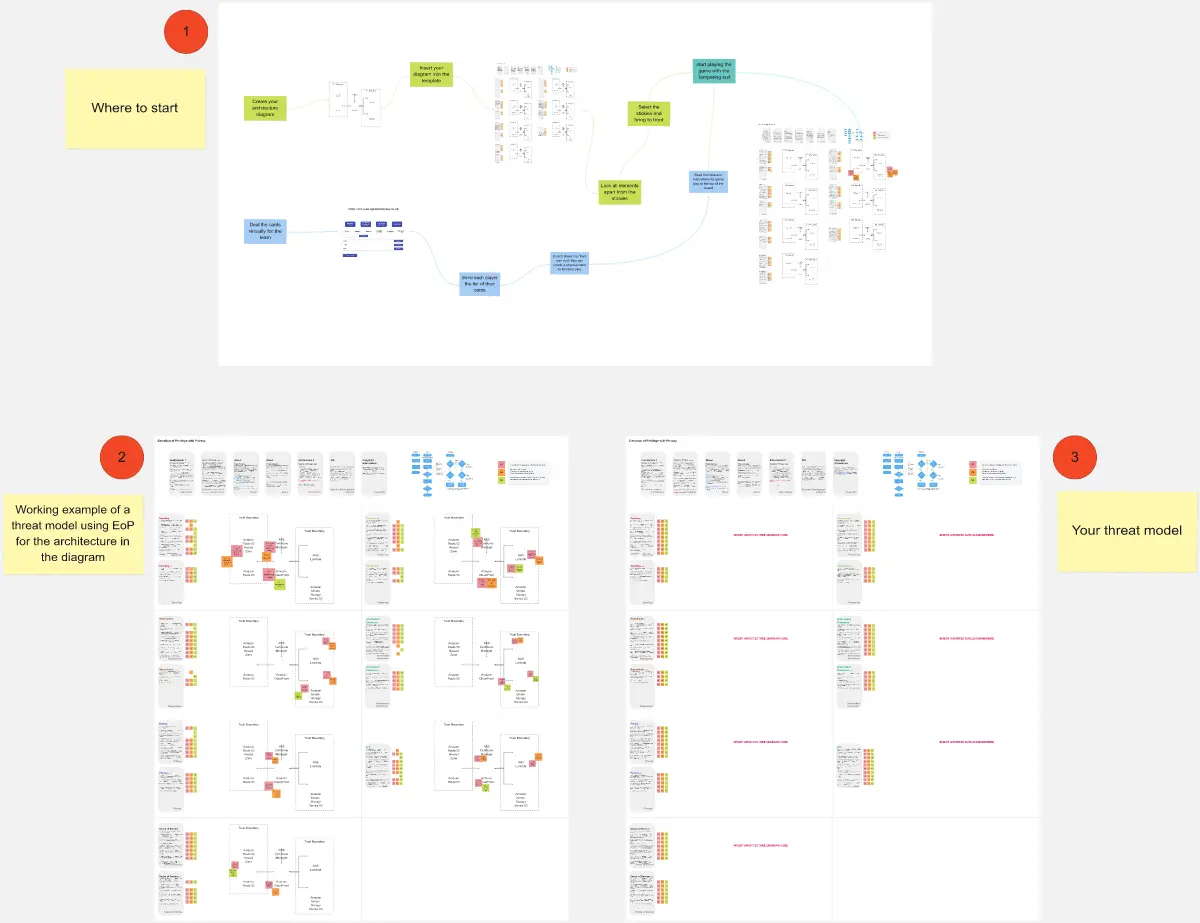
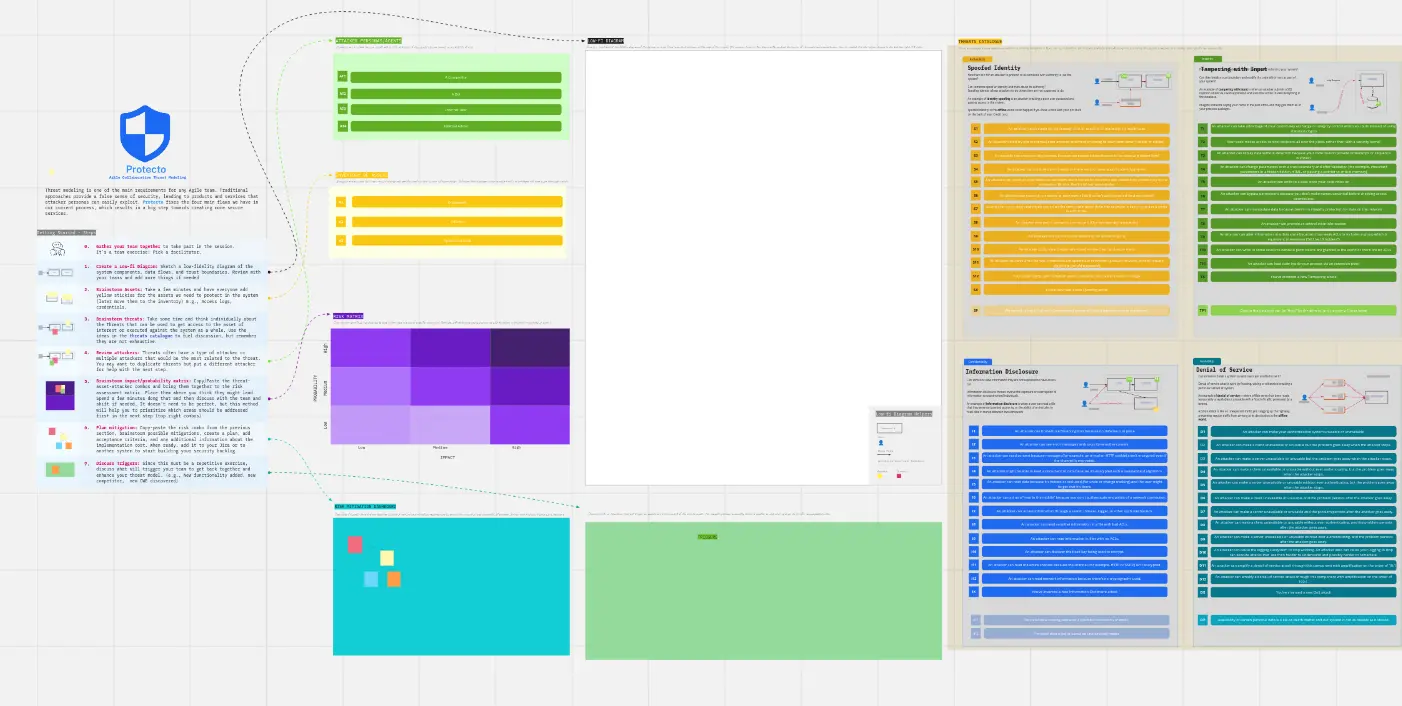
Un tablero de modelado de amenazas de alto rendimiento requiere estos cinco elementos clave:
Arquitectura del sistema / DFD: Un mapa visual de procesos, almacenes de datos, actores (usuarios) y flujos de datos.
Inventario de activos: Una lista de las "Joyas de la corona" que estás protegiendo (p. ej., PII (información de identificación personal), información de tarjetas de crédito, credenciales de admin).
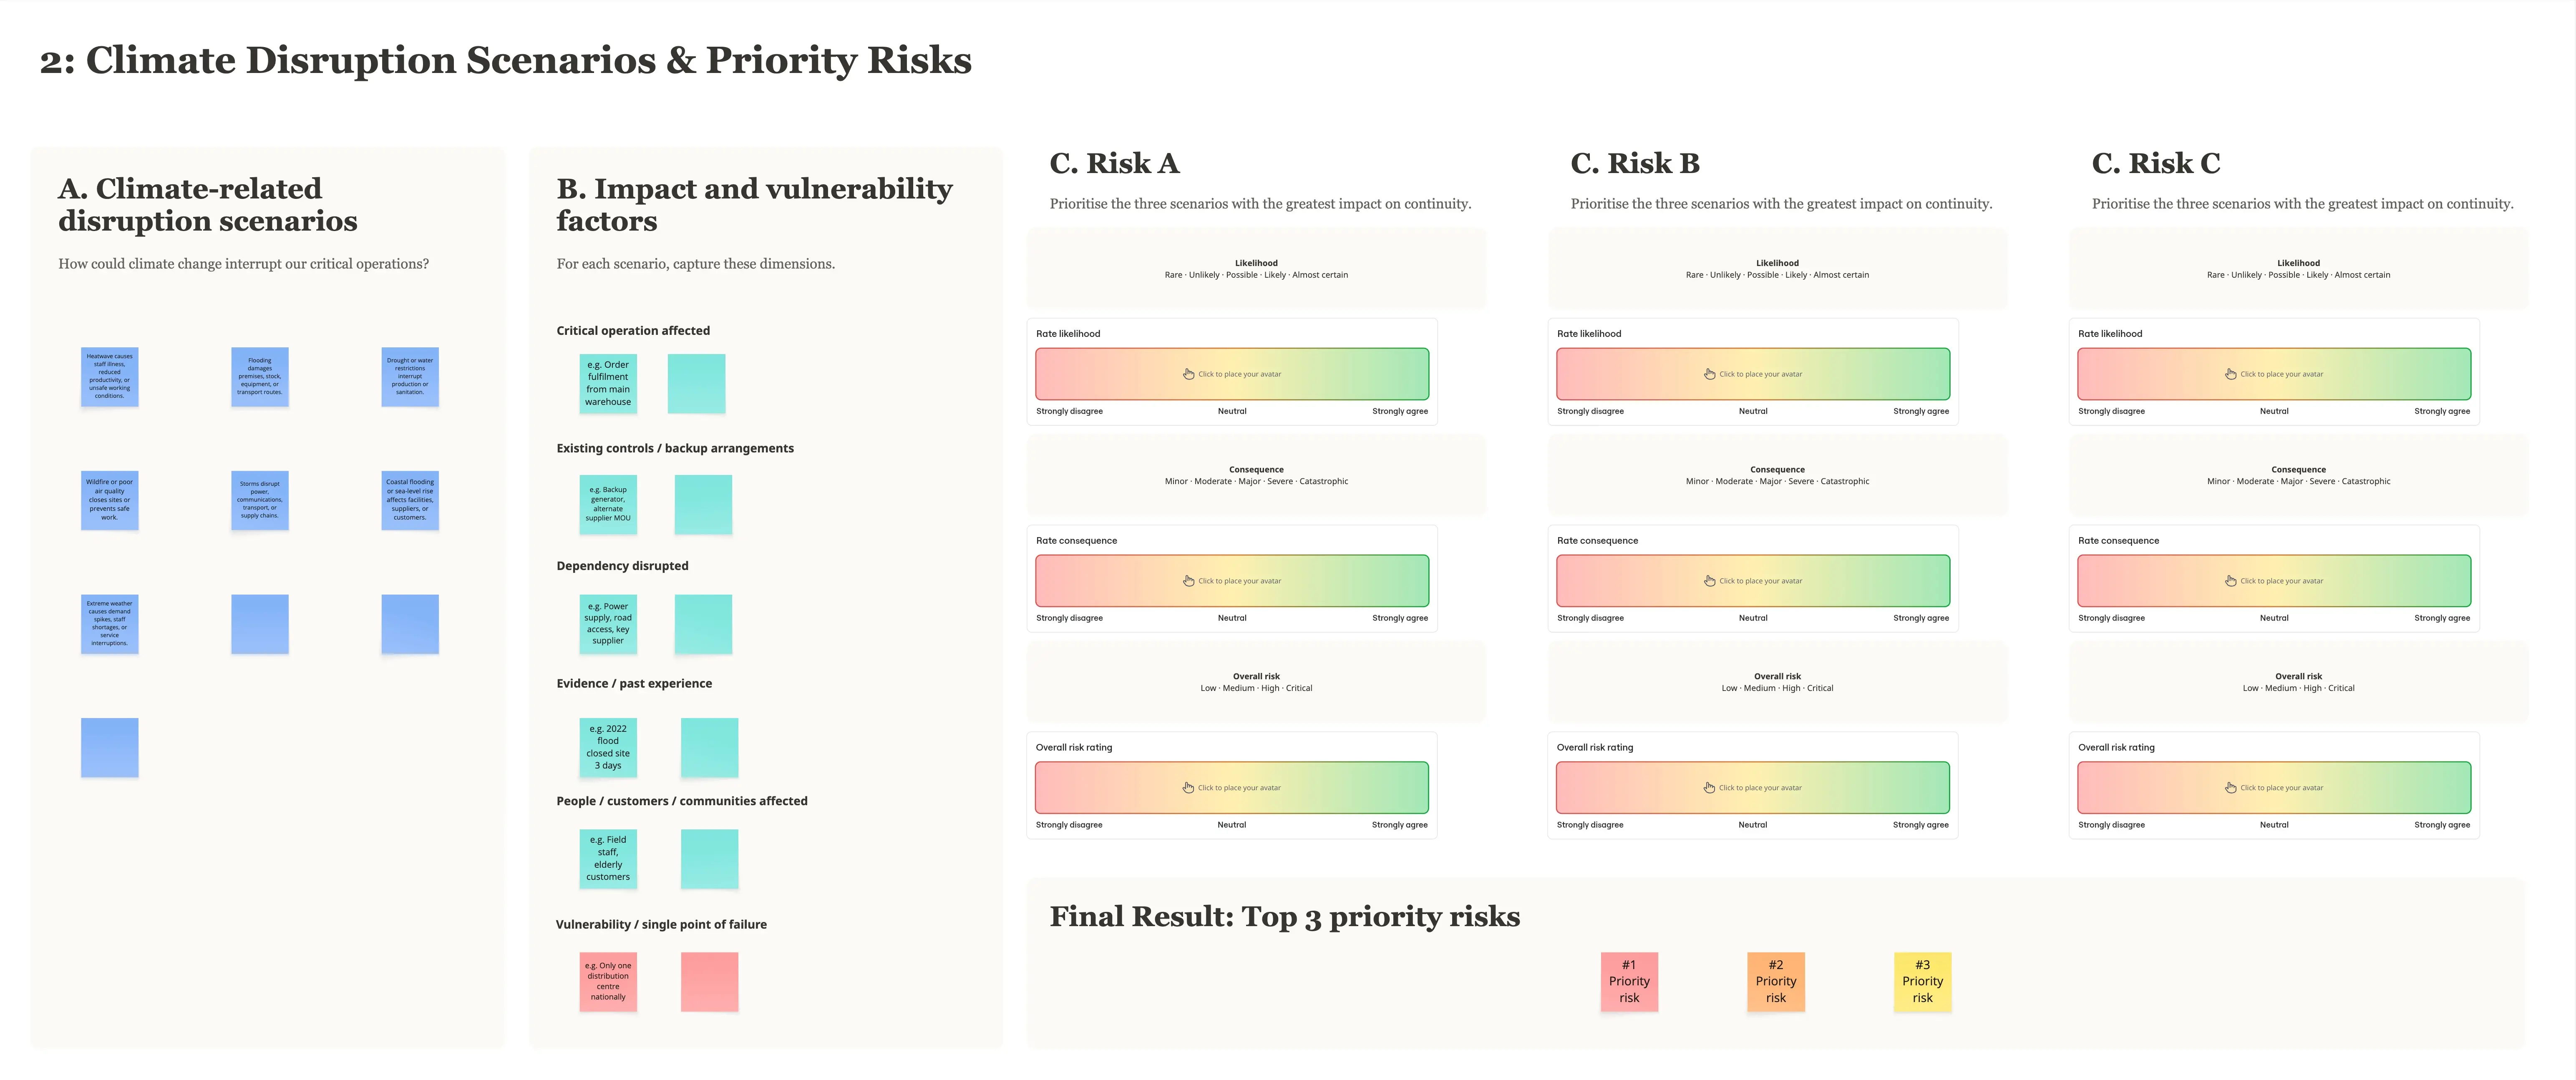
Matriz de trazabilidad de amenazas: Una tabla que conecta la amenaza, el impacto, la probabilidad y la puntuación de riesgo.
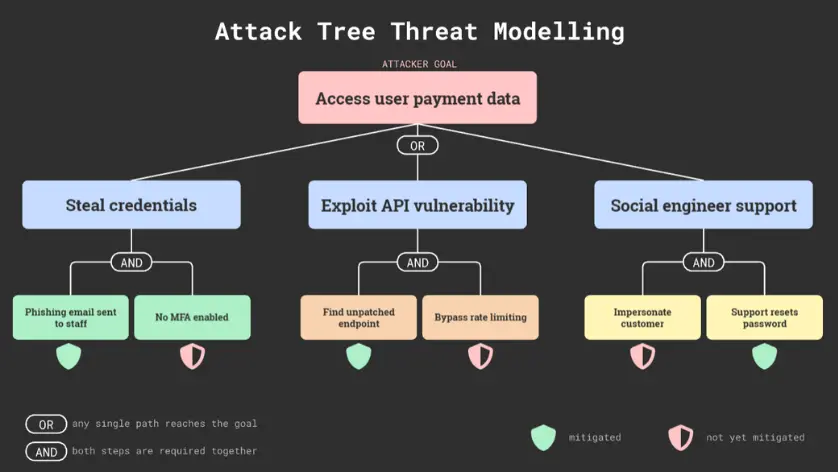
Árboles de ataque: Un diagrama ramificado que muestra las diferentes rutas que un atacante podría seguir para alcanzar un objetivo específico.
Lista de verificación: Una sección final para confirmar que las mitigaciones se implementaron realmente en el código.