위협 모델링 템플릿이란?
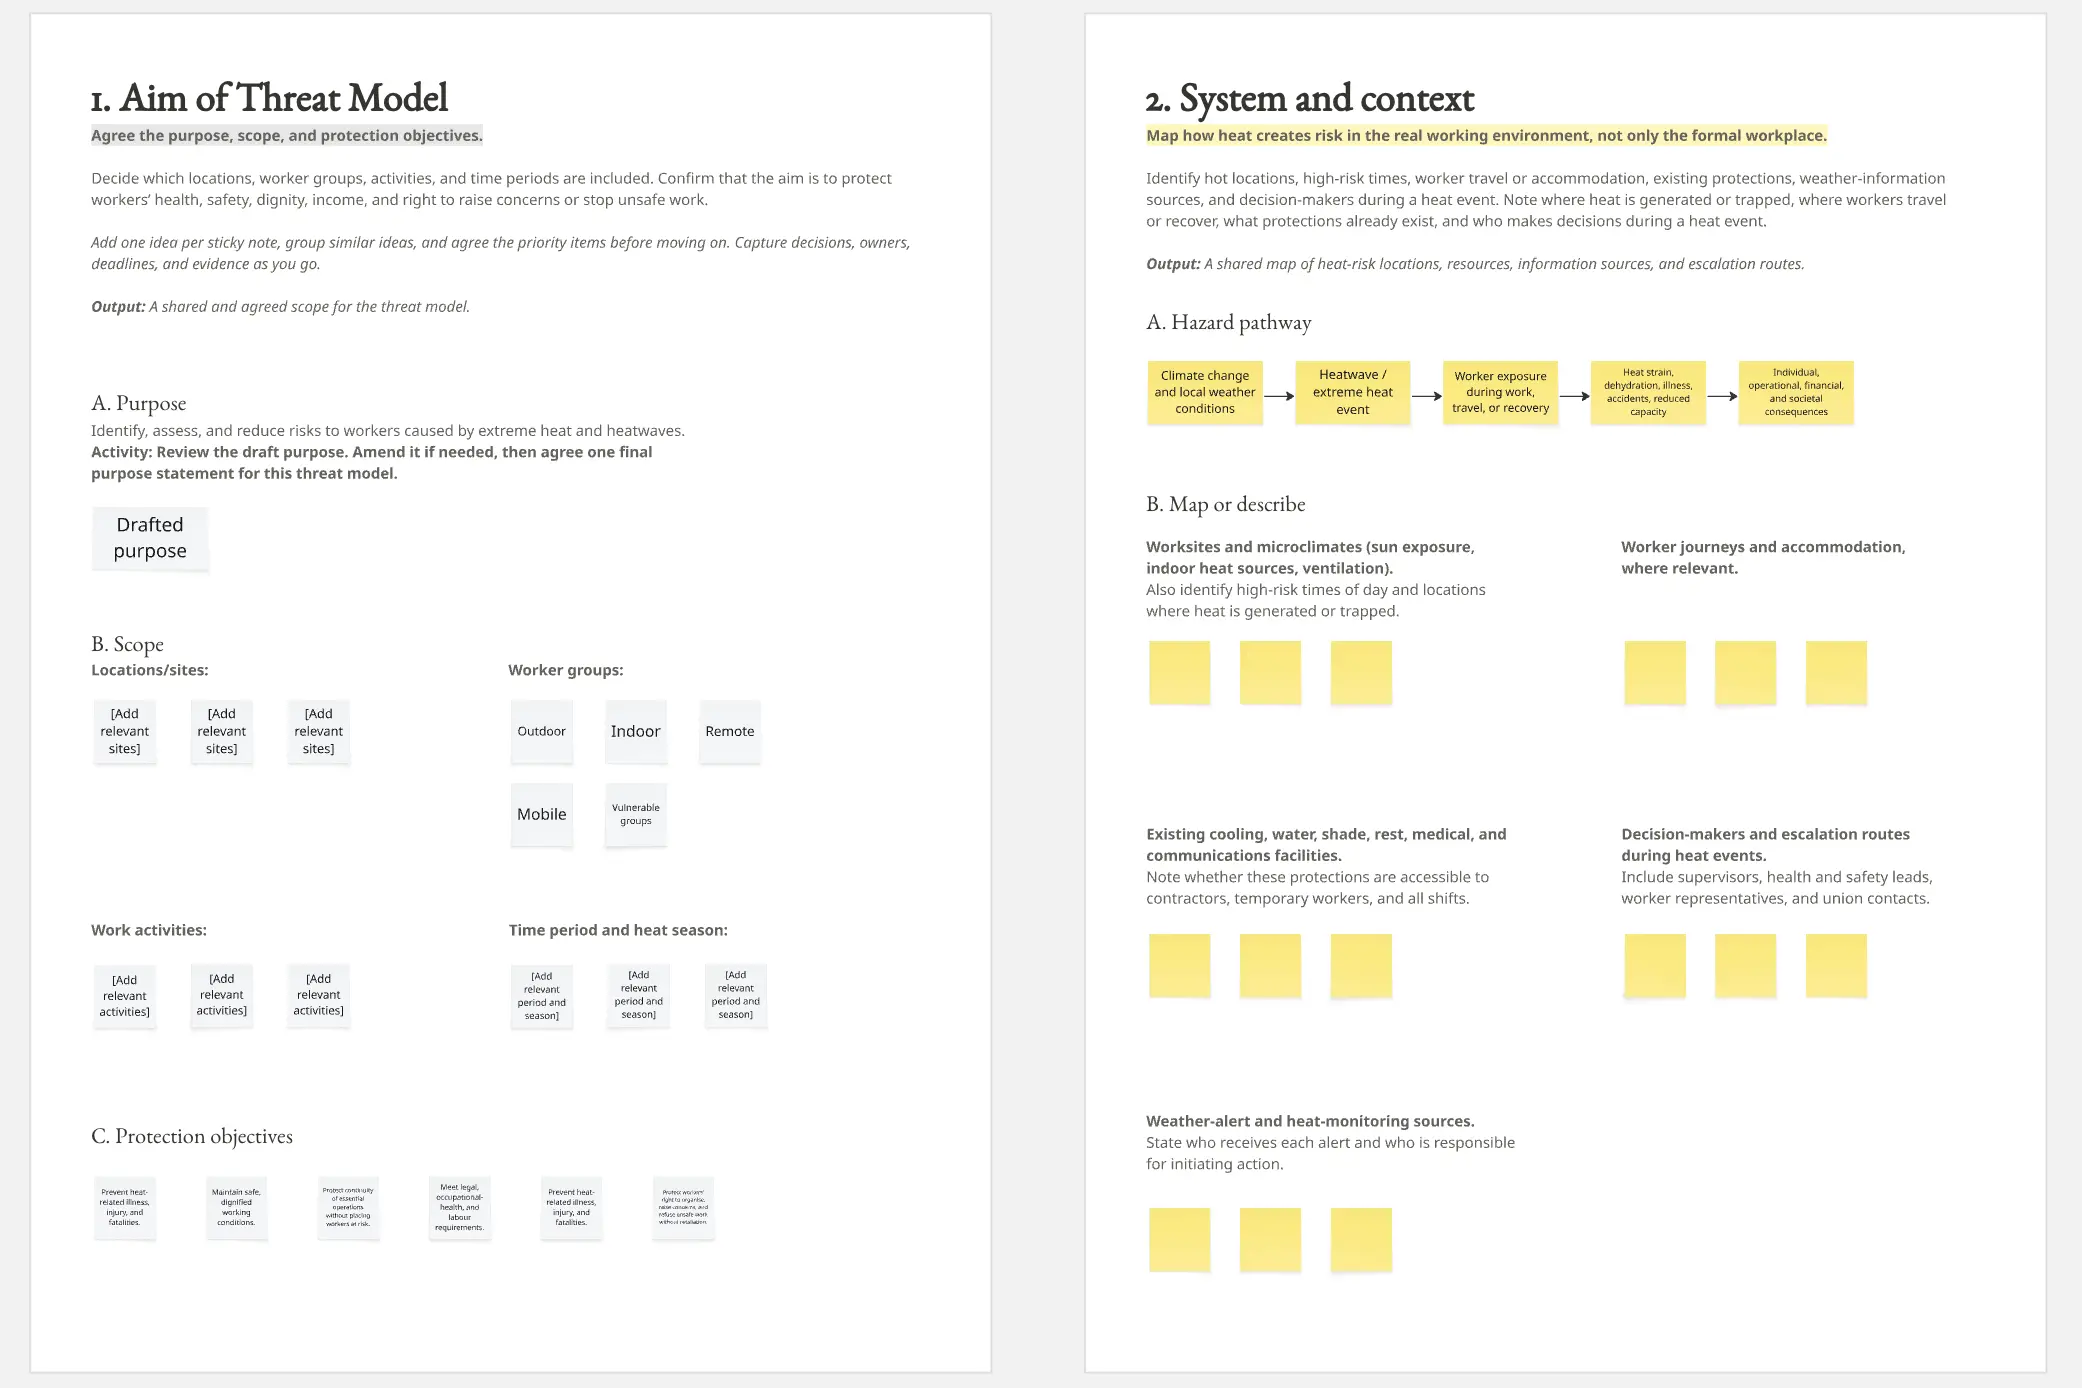
위협 모델링 템플릿은 보안 엔지니어와 개발자가 시스템 아키텍처를 시각화하고 공격에 취약한 지점을 식별하는 데 사용하는 구조화된 프레임워크입니다. STRIDE나 PASTA와 같은 방법론을 활용해 데이터 유출, 무단 접근, 서비스 중단 등과 같은 위협을 체계적으로 찾아냅니다. 데이터 흐름도 (DFD)를 기반으로 이러한 템플릿은 "Security by Design"을 단순한 유행어가 아닌 현실로 만듭니다.
"Adversary" 감사: 숨겨진 결함을 찾는 3가지 방법
위협 모델링은 공격자처럼 사고할 수 있을 때만 효과적입니다. Miro나 Excel 시트에서 모델을 확정하기 전에 다음 세 가지 전문가 "핵심 점검"을 적용하세요:
1. "신뢰 경계" 점검
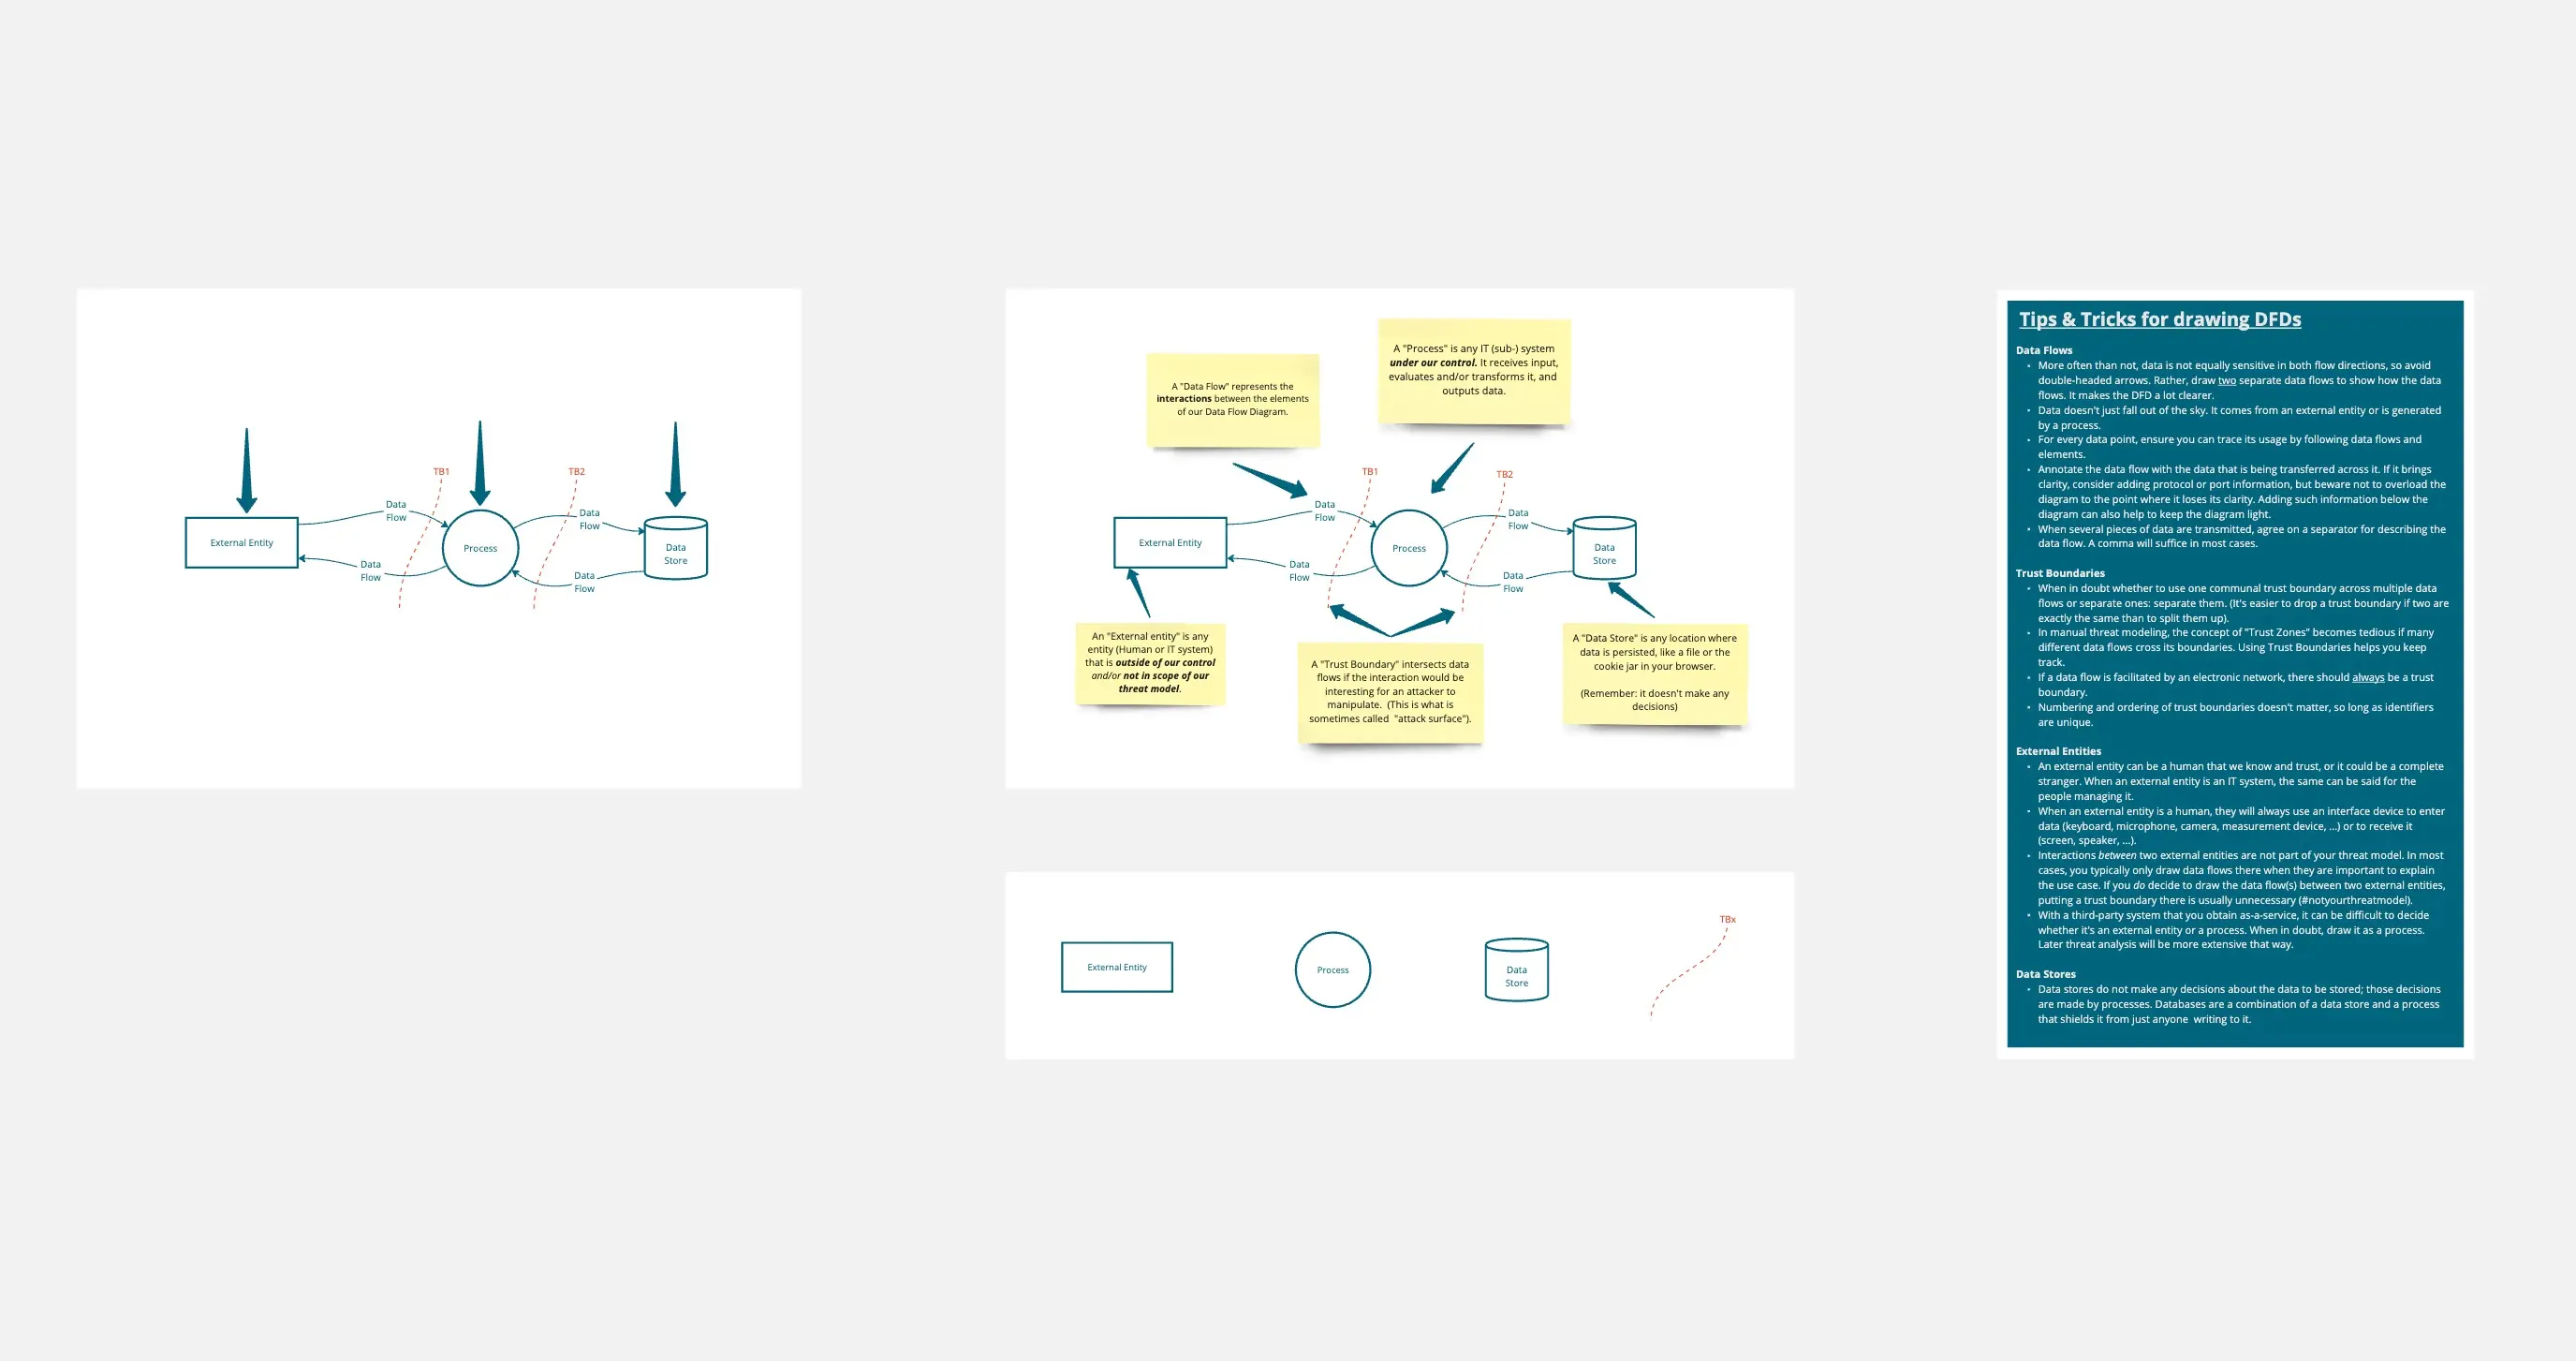
검토: 도식이 "공개"과 "내부" 데이터 사이에 명확한 경계 없이 하나의 큰 클라우드처럼 표시되어 있나요? 해결책:세분화 여부를 점검하세요. 전문적인 위협 모델은 반드시신뢰 경계를 정의해야 합니다. 사용자 브라우저 같은 신뢰할 수 없는 출처에서 데이터베이스 같은 신뢰할 수 있는 대상으로 데이터가 넘어가는 모든 지점은 고위험 진입 지점입니다. 템플릿이 이러한 "교차 지점"을 강조하지 않으면 공격의 90%가 발생하는 지점을 놓치고 있습니다.
2. "STRIDE" 분류 테스트
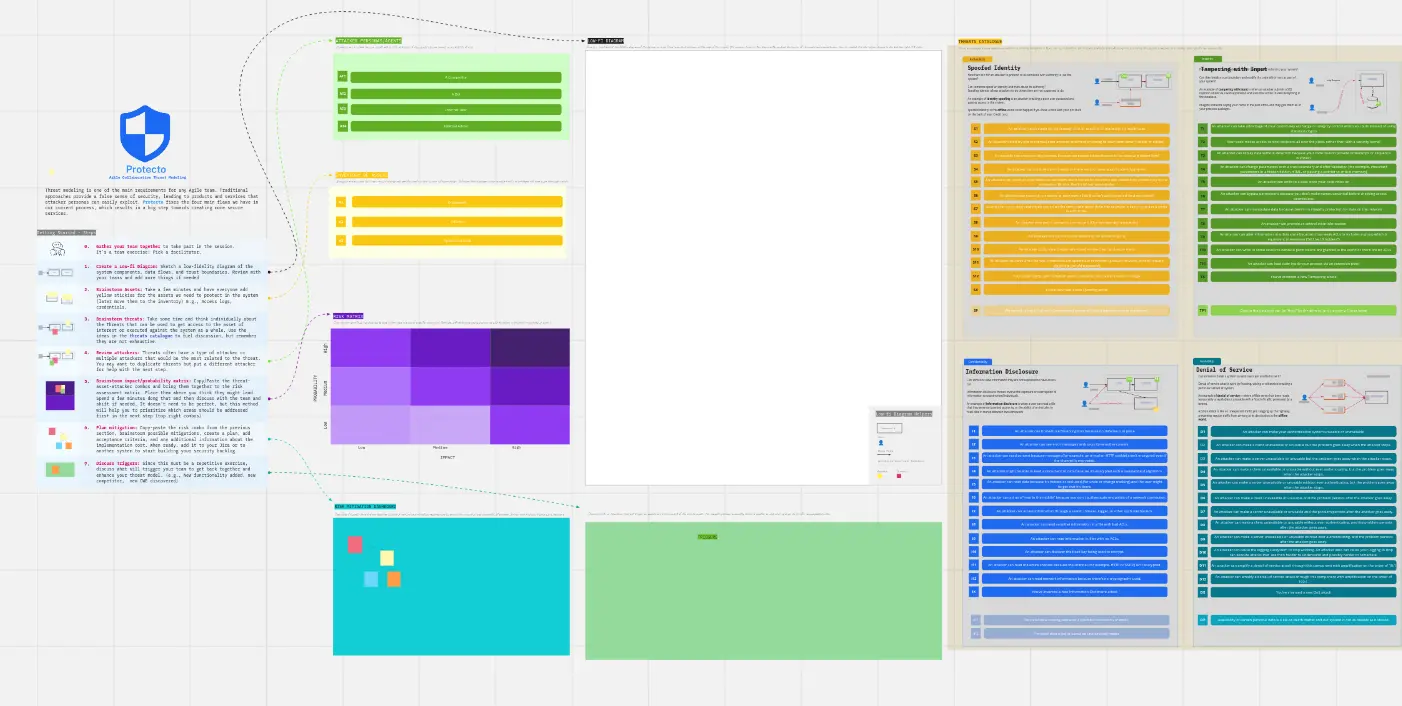
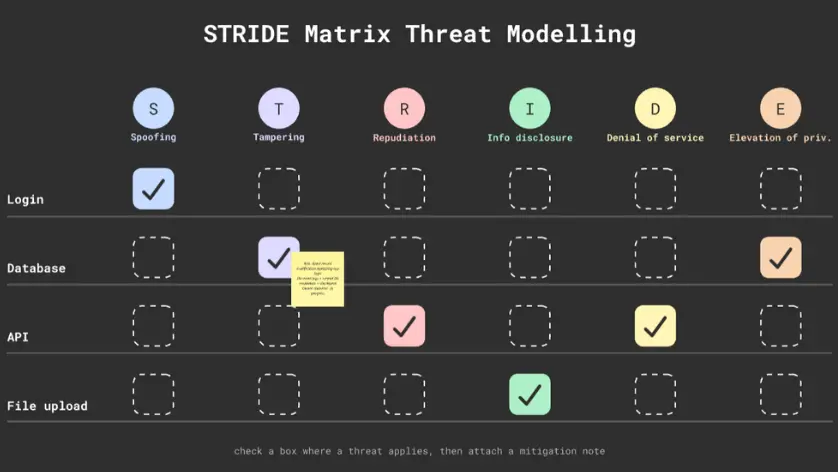
검토: 위협이 모호한가요(예: "누군가 우리를 해킹할 수 있다")? 해결책:분류 체계를 점검하세요. STRIDE 프레임워크를 사용해 모든 잠재적 위협을 분류하세요:
S스푸핑: 유효한 사용자로 가장할 수 있나요?
T변조: 전송 중이거나 저장된 데이터를 수정할 수 있나요?
R부인: 사용자가 자신이 수행한 행위를 부인할 수 있나요?
I정보 유출: 민감한 데이터가 유출될 수 있나요?
D서비스 거부: 시스템을 마비시킬 수 있나요?
E권한 상승: 일반 사용자가 관리자 권한을 얻을 수 있나요?
3. "완화" 책임
검토: 위협 모델이 해결책 없는 '무서운 목록'에 불과한가요? 해결책:완화 조치 여부를 점검하세요. 템플릿에서 식별된 모든 위협은 특정 보안 통제와 연결되어야 합니다. 'Tampering'(변조) 위험을 식별했다면 완화 방안으로 '디지털 서명'이나 'TLS 1.3'을 적용할 수 있습니다. 위협 모델은 'Living Document'(지속적으로 갱신되는 문서)로, 위험을 수용하거나 완화하거나 이전할 때만 종료됩니다.
전략적 프레임워크: 어떤 위협 모델이 필요하나요?
팀의 기술 수준에 맞는 방법론을 선택하세요:
STRIDE (개발자 중심):
PASTA (리스크 중심):
V.A.S.T. (애자일 중심):
위협 모델링 템플릿의 핵심 구성 요소
고성능 위협 모델링 보드에는 다음 다섯 가지 핵심 요소가 필요합니다:
시스템 아키텍처 / DFD: 프로세스, 데이터 저장소, 상호작용자(사용자) 및 데이터 흐름을 시각화한 맵.
자산 인벤토리: 보호하는 "Crown Jewels" 목록(예: 개인 식별 정보, 신용카드 정보, 관리자 신원 정보).
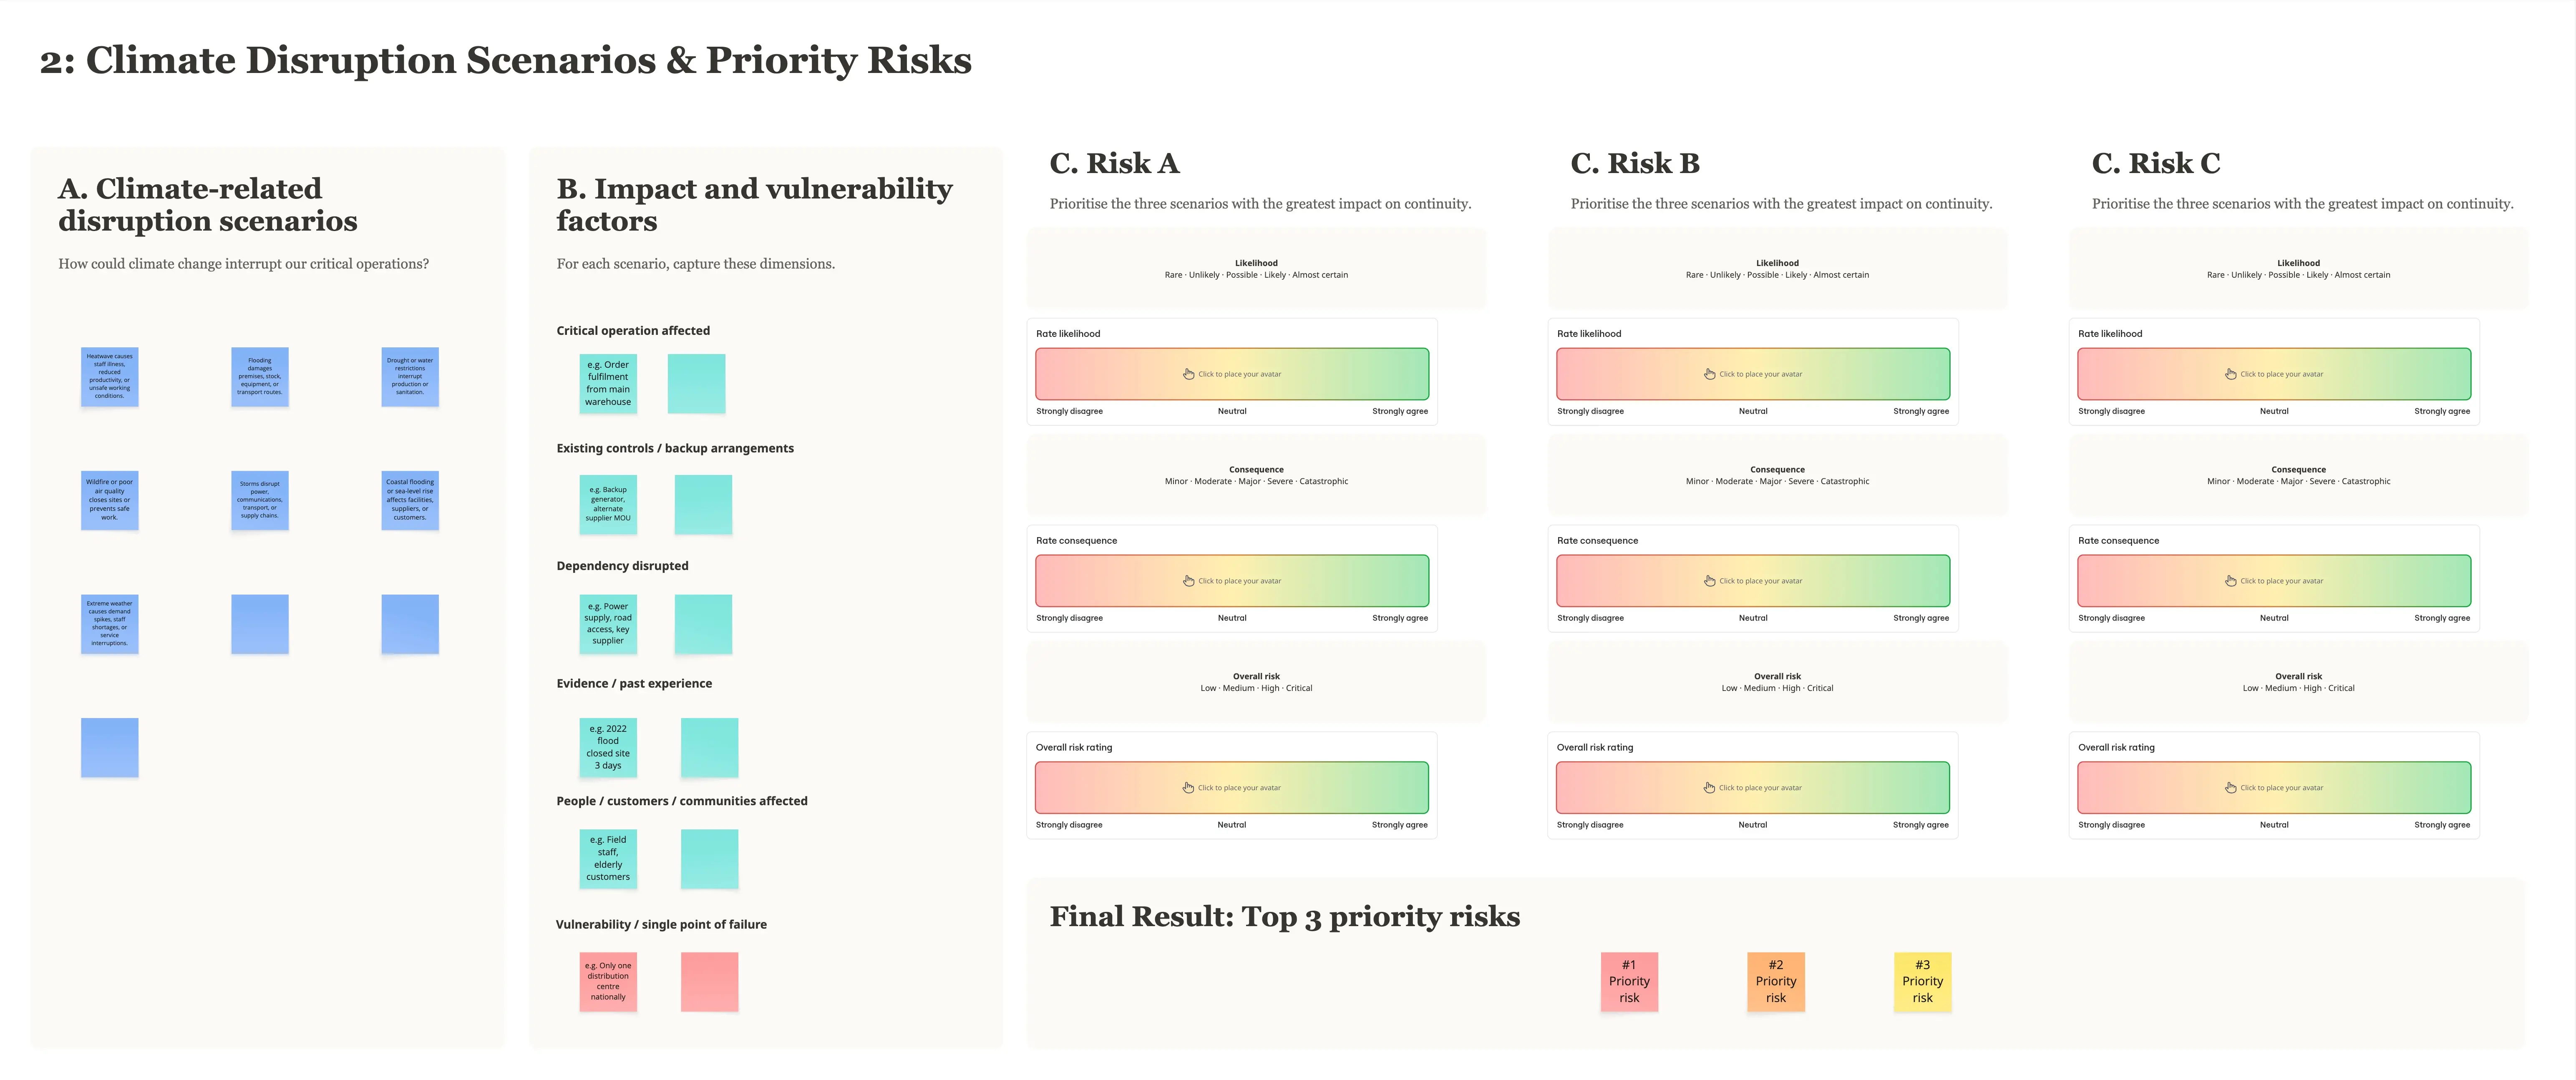
위협 추적 매트릭스:위협, 영향, 발생 확률, 위험 점수를 연결하는 표.
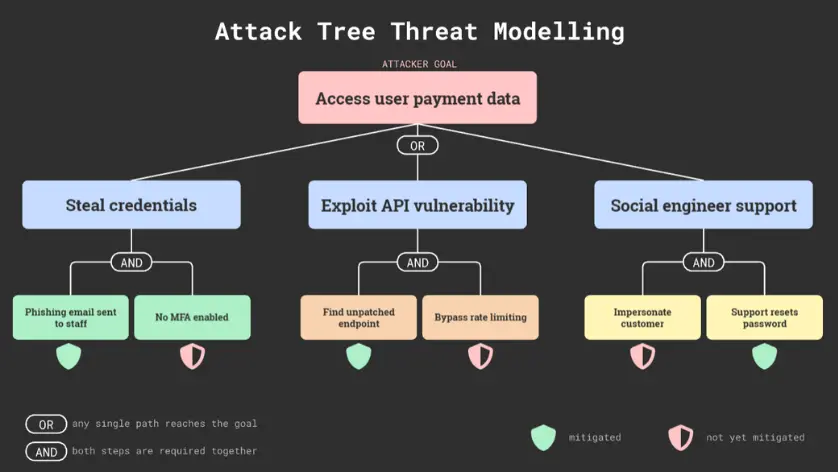
공격 트리: 공격자가 특정 목표에 도달하기 위해 취할 수 있는 다양한 경로를 보여주는 분기형 다이어그램.
검증 체크리스트: 완화 조치가 실제로 코드에 적용되었는지 확인하는 최종 섹션.