O que é um template de modelagem de ameaças?
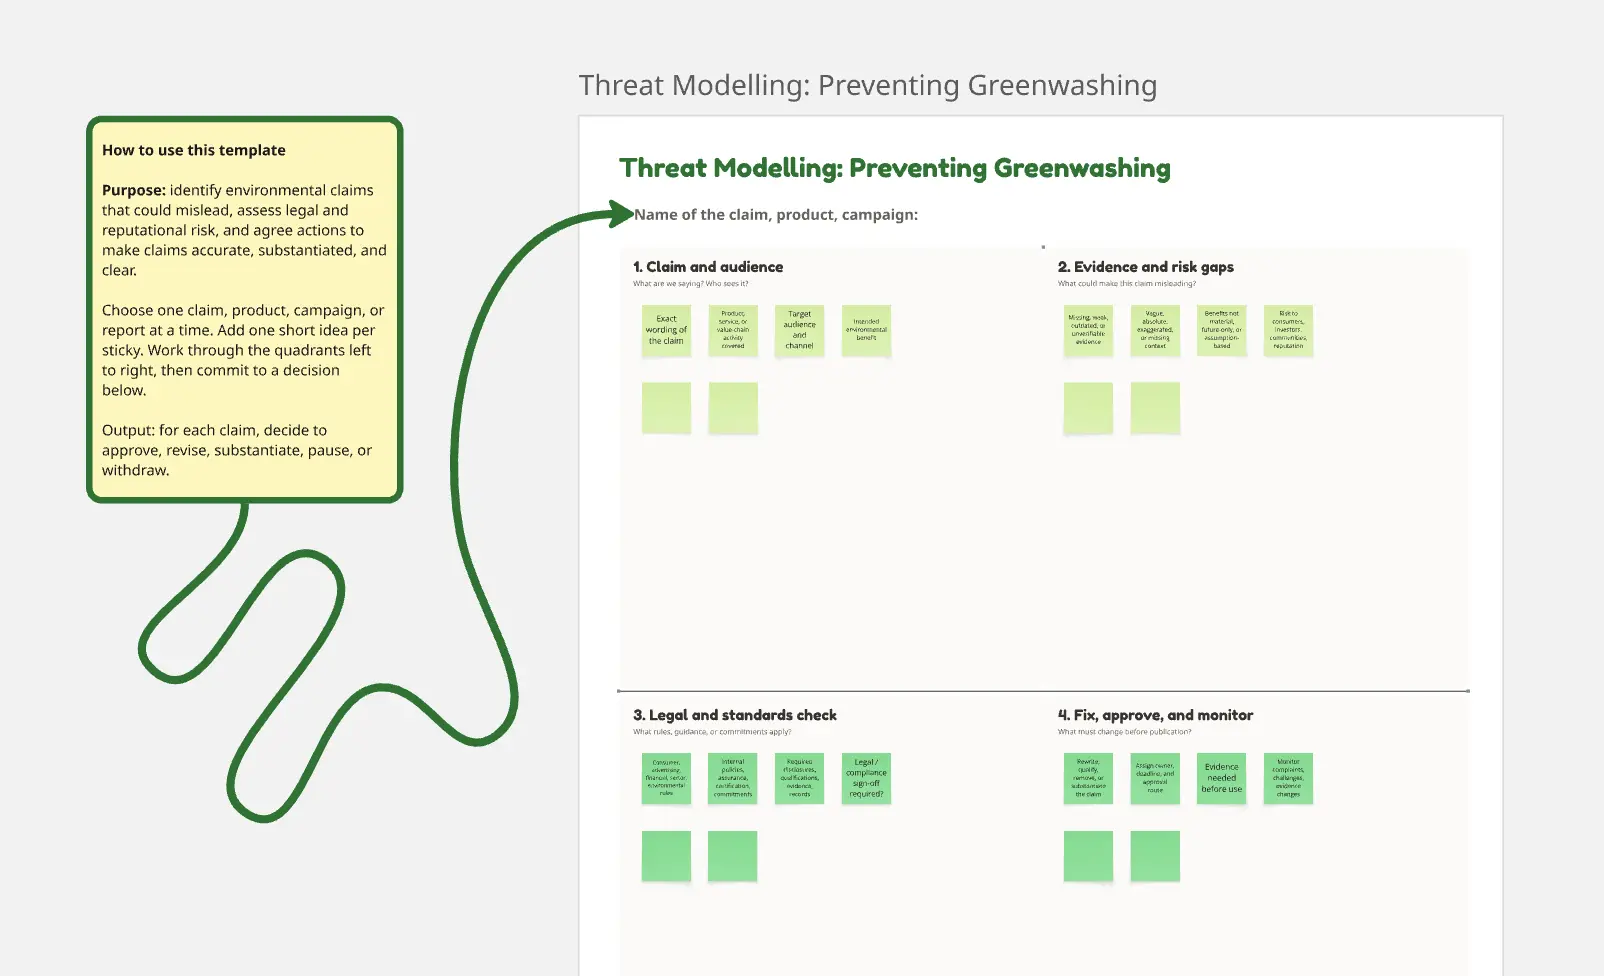
Um template de modelagem de ameaças é um framework estruturado usado por engenheiros de segurança e desenvolvedores para visualizar a arquitetura de um sistema e identificar onde ele é vulnerável a ataques. Ele utiliza metodologias como STRIDE ou PASTA para procurar sistematicamente ameaças como vazamentos de dados, acesso não autorizado ou interrupções de serviço. Ao usar um Diagrama de Fluxo de Dados (DFD) como base, esses templates garantem que "Security by Design" seja uma realidade, não apenas um jargão.
A auditoria "Adversary": 3 maneiras de encontrar falhas ocultas
A modelagem de ameaças só é eficaz se você conseguir pensar como um atacante. Antes de finalizar seu modelo na Miro ou em uma planilha do Excel, aplique essas três "verificações de saúde" de especialistas:
1. Auditoria do "Trust Boundary"
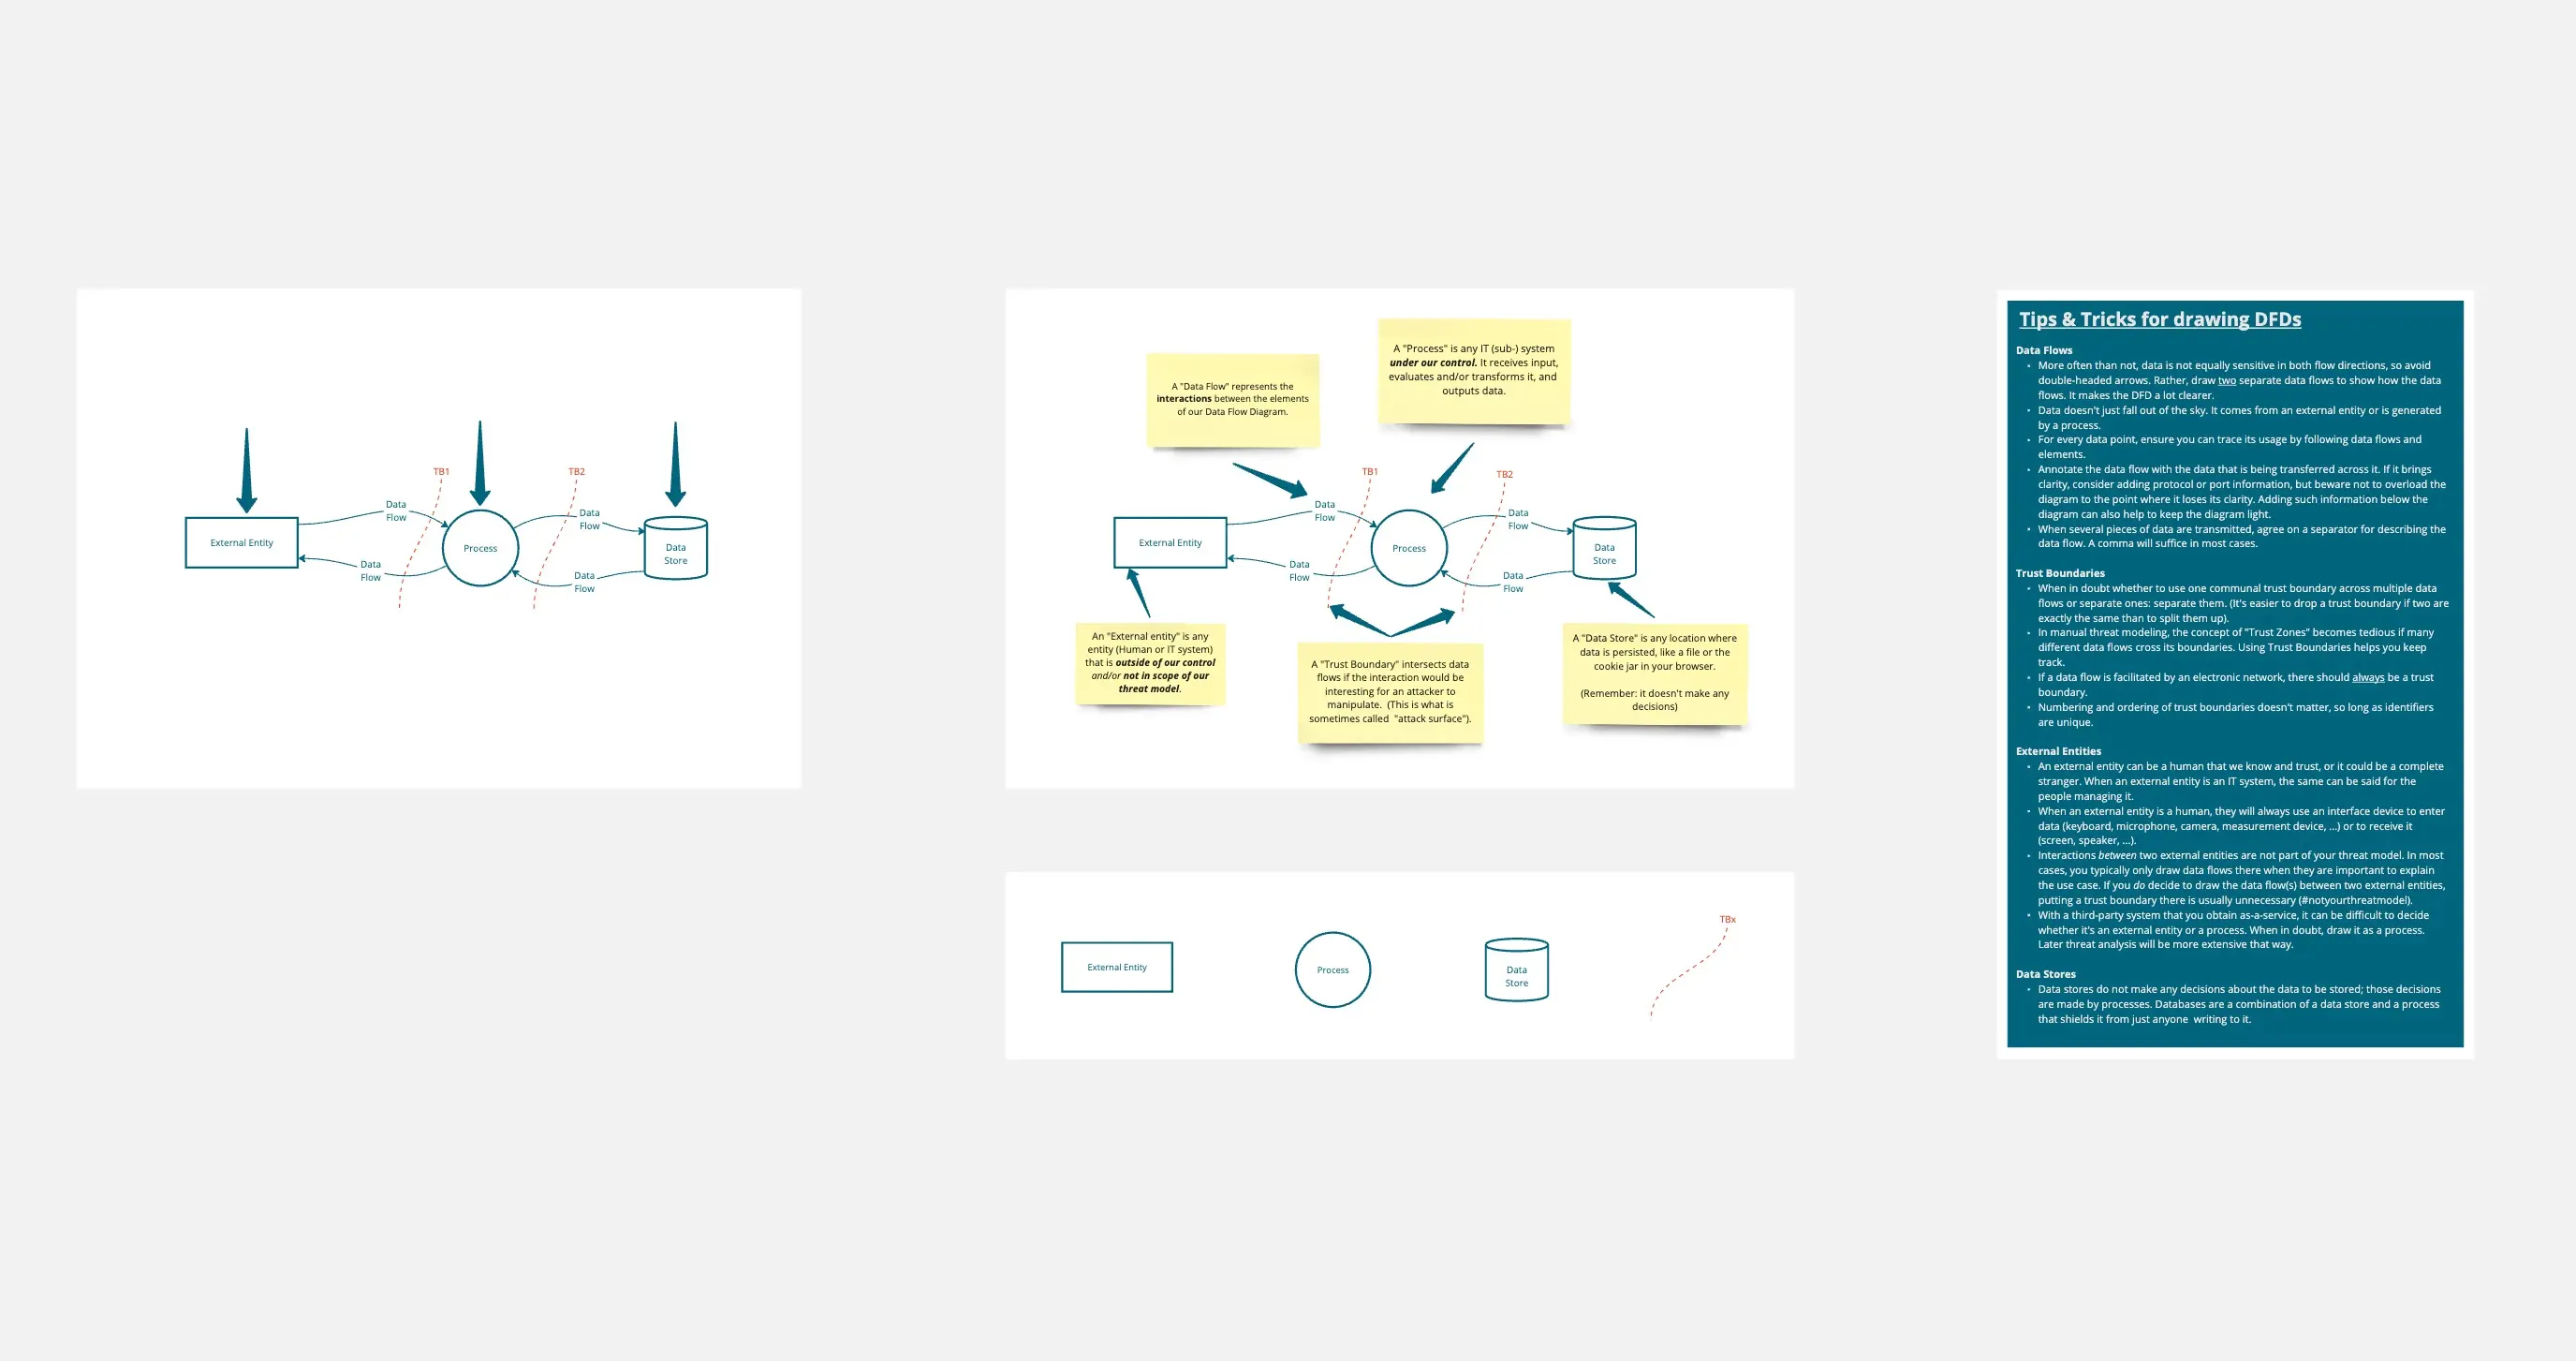
A auditoria: Seu diagrama é uma grande nuvem sem linhas claras entre os dados "Público" e "Interno"? A solução: Auditar a segmentação. Um modelo de ameaças profissional deve definir limites de confiança. Qualquer ponto em que os dados atravessam de uma fonte não confiável (como o navegador de um usuário) para uma confiável (como seu banco de dados) é um ponto de entrada de alto risco. Se seu template não destaca essas "travessias", você está deixando de ver onde 90% dos ataques acontecem.
2. Teste de categorização "STRIDE"
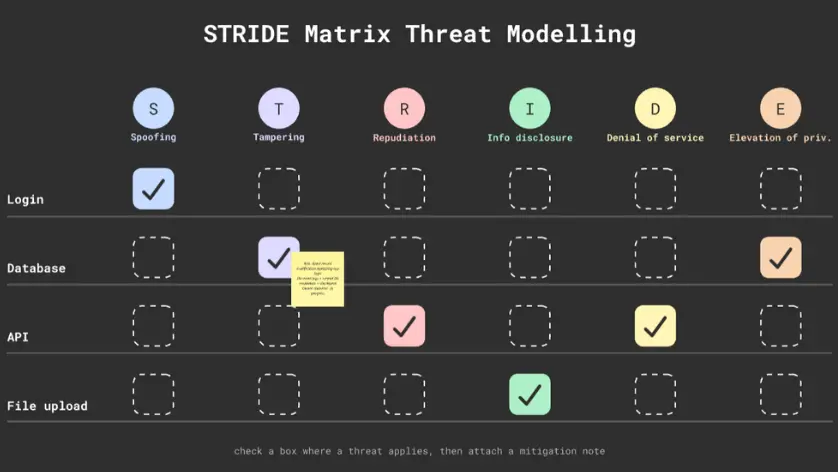
A auditoria: As suas ameaças estão vagas (por exemplo, "Alguém poderia nos invadir")? A solução: Auditar a taxonomia. Use o STRIDE framework para categorizar cada ameaça potencial:
Spoofing: Alguém pode fingir ser um usuário válido?
Tampering: Alguém pode modificar dados em trânsito ou em repouso?
Repudiation: Um usuário pode negar que realizou uma ação?
Information Disclosure: Dados confidenciais podem vazar?
Denial of Service: O sistema pode ficar indisponível?
Elevation of Privilege: Um usuário comum pode se tornar admin?
3. A responsabilidade pela "Mitigação"
Auditoria: Seu modelo de ameaça é apenas uma "lista assustadora" sem soluções? A solução: Faça uma auditoria para Remediação. Toda ameaça identificada no seu template deve estar vinculada a um Controle de Segurança específico. Se identificar um risco de "Manipulação", a mitigação pode ser "Assinaturas digitais" ou "TLS 1.3". Um modelo de ameaça é um "Documento vivo". Ele só é encerrado quando o risco é aceito, mitigado ou transferido.
Frameworks estratégicos: de qual modelo de ameaça você precisa?
Selecione a metodologia que corresponda ao nível técnico do seu time:
STRIDE (Centrado no desenvolvedor):
PASTA (Centrado no risco):
V.A.S.T. (Centrado em Agile):
Principais componentes de um template de modelagem de ameaças
Um board de modelagem de ameaças de alto desempenho requer estes cinco elementos essenciais:
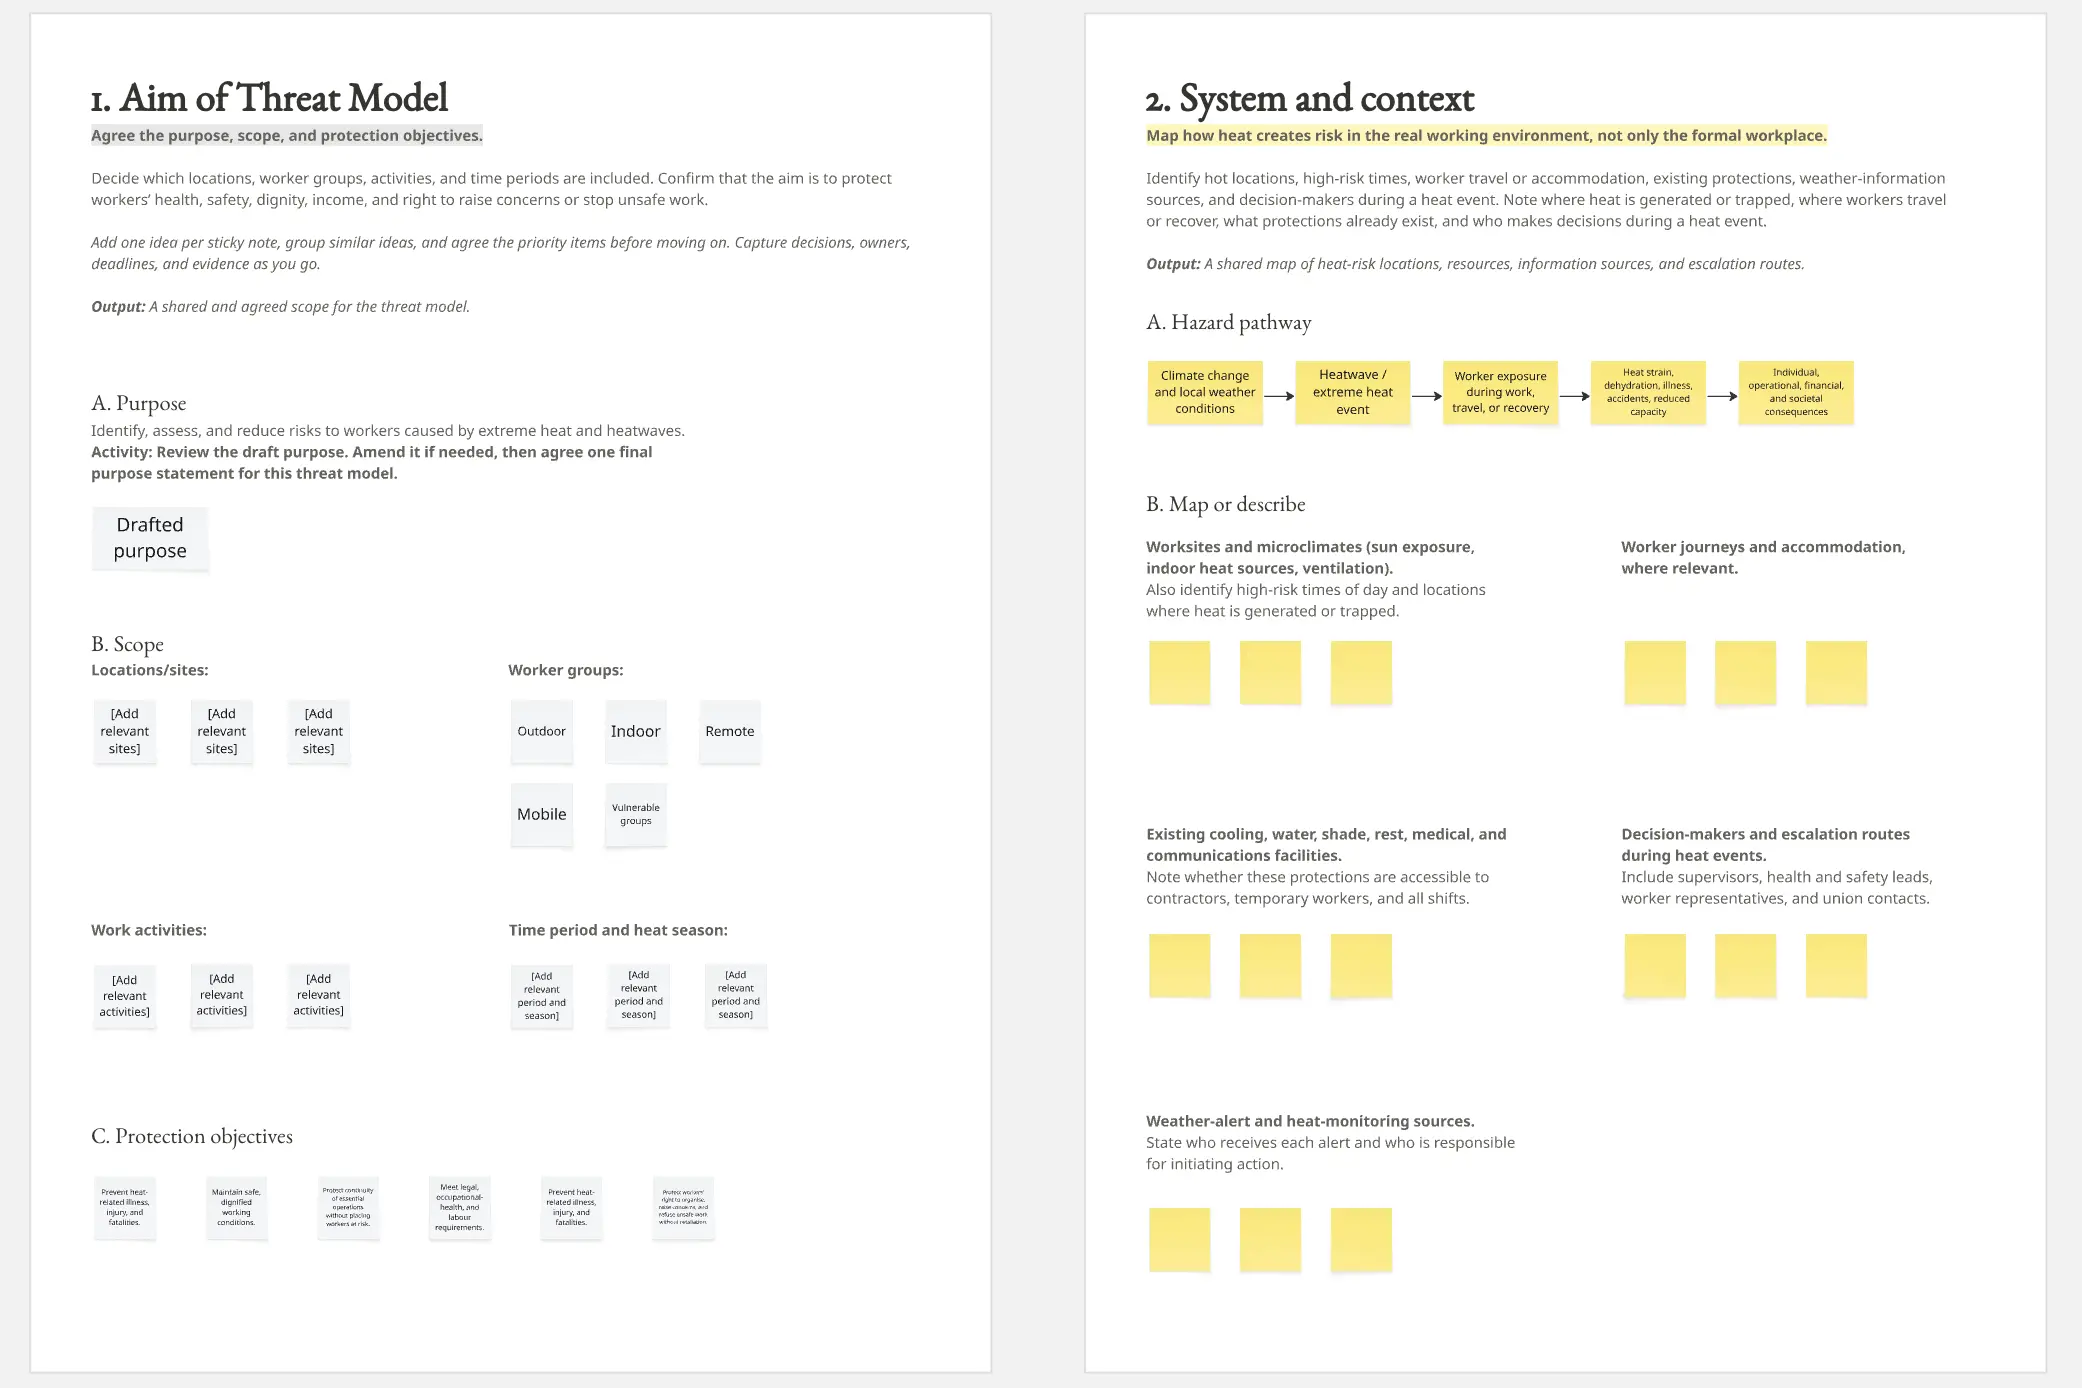
Arquitetura do sistema / DFD: Um mapa visual de processos, repositórios de dados, interatores (usuários) e fluxos de dados.
Inventário de ativos: Uma lista dos "ativos críticos" que você está protegendo (por exemplo, dados pessoais identificáveis (PII), informações de cartão de crédito, credenciais de admin).
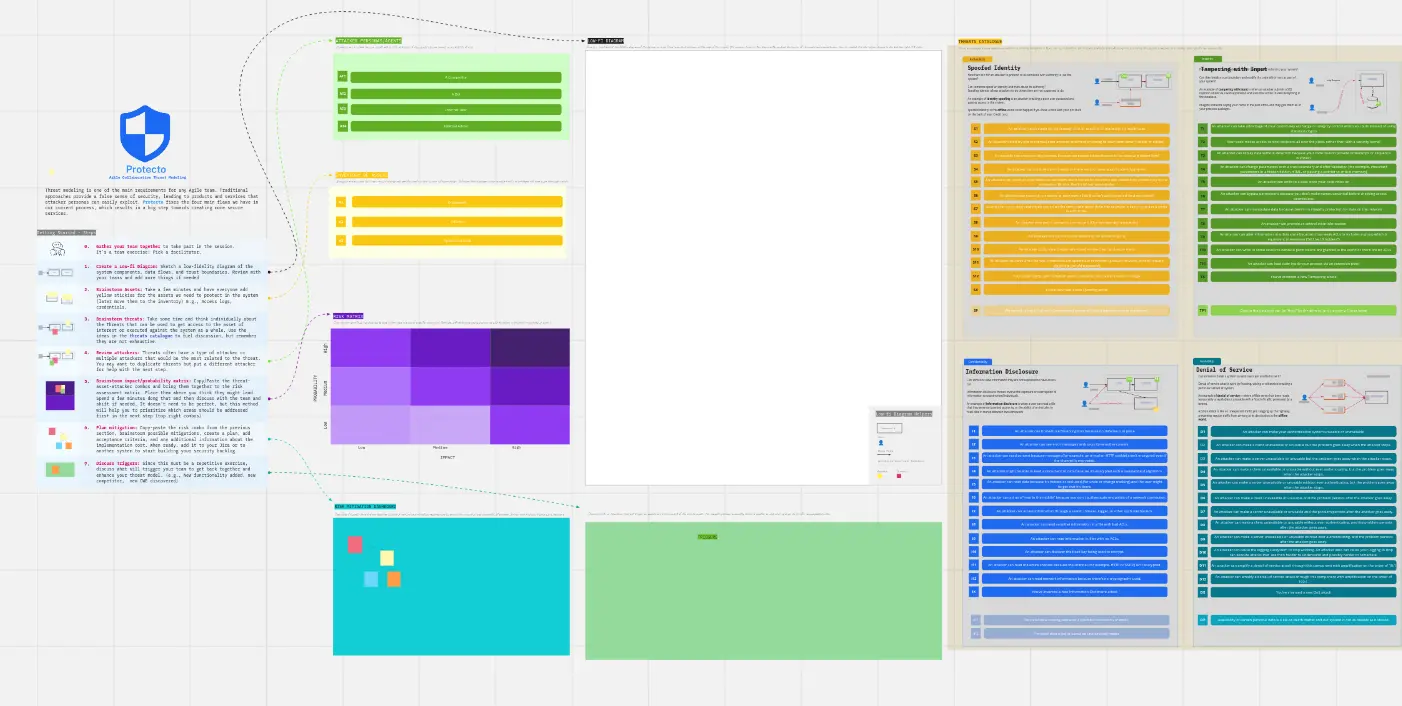
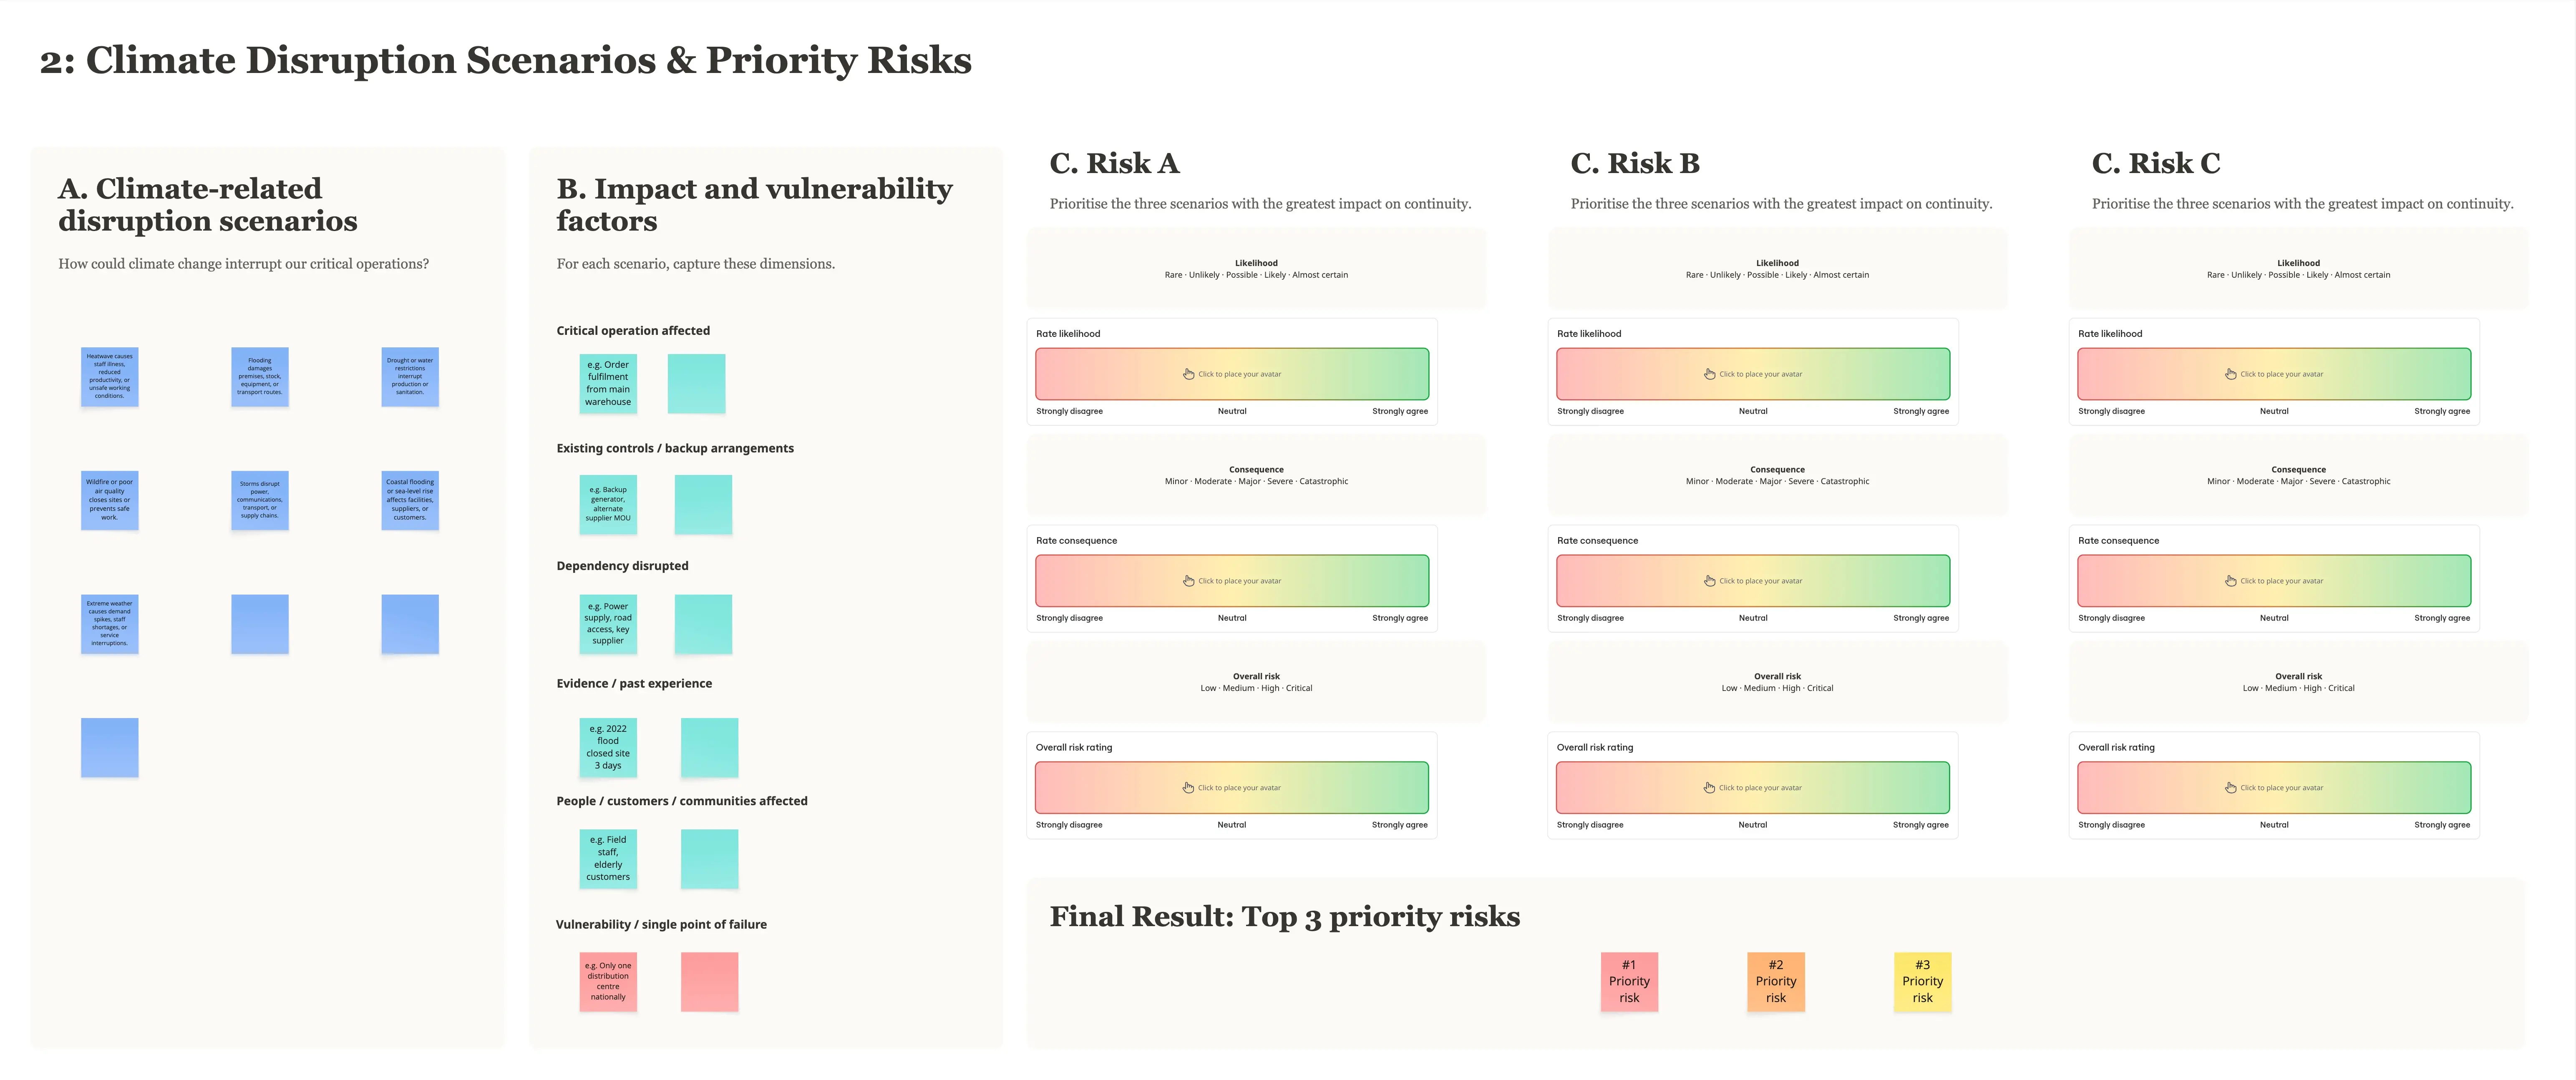
Matriz de rastreabilidade de ameaças: Uma tabela conectando a Ameaça, o Impacto, a Probabilidade e a Pontuação de Risco.
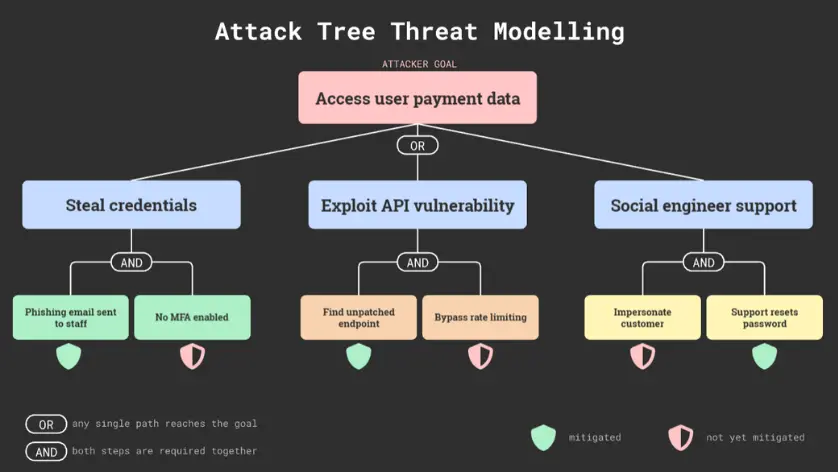
Árvores de ataque: Um diagrama ramificado que mostra os diferentes caminhos que um atacante poderia seguir para alcançar um objetivo específico.
Checklist de validação: Uma seção final para garantir que as mitigações foram realmente implementadas no código.