Czym jest szablon modelowania zagrożeń?
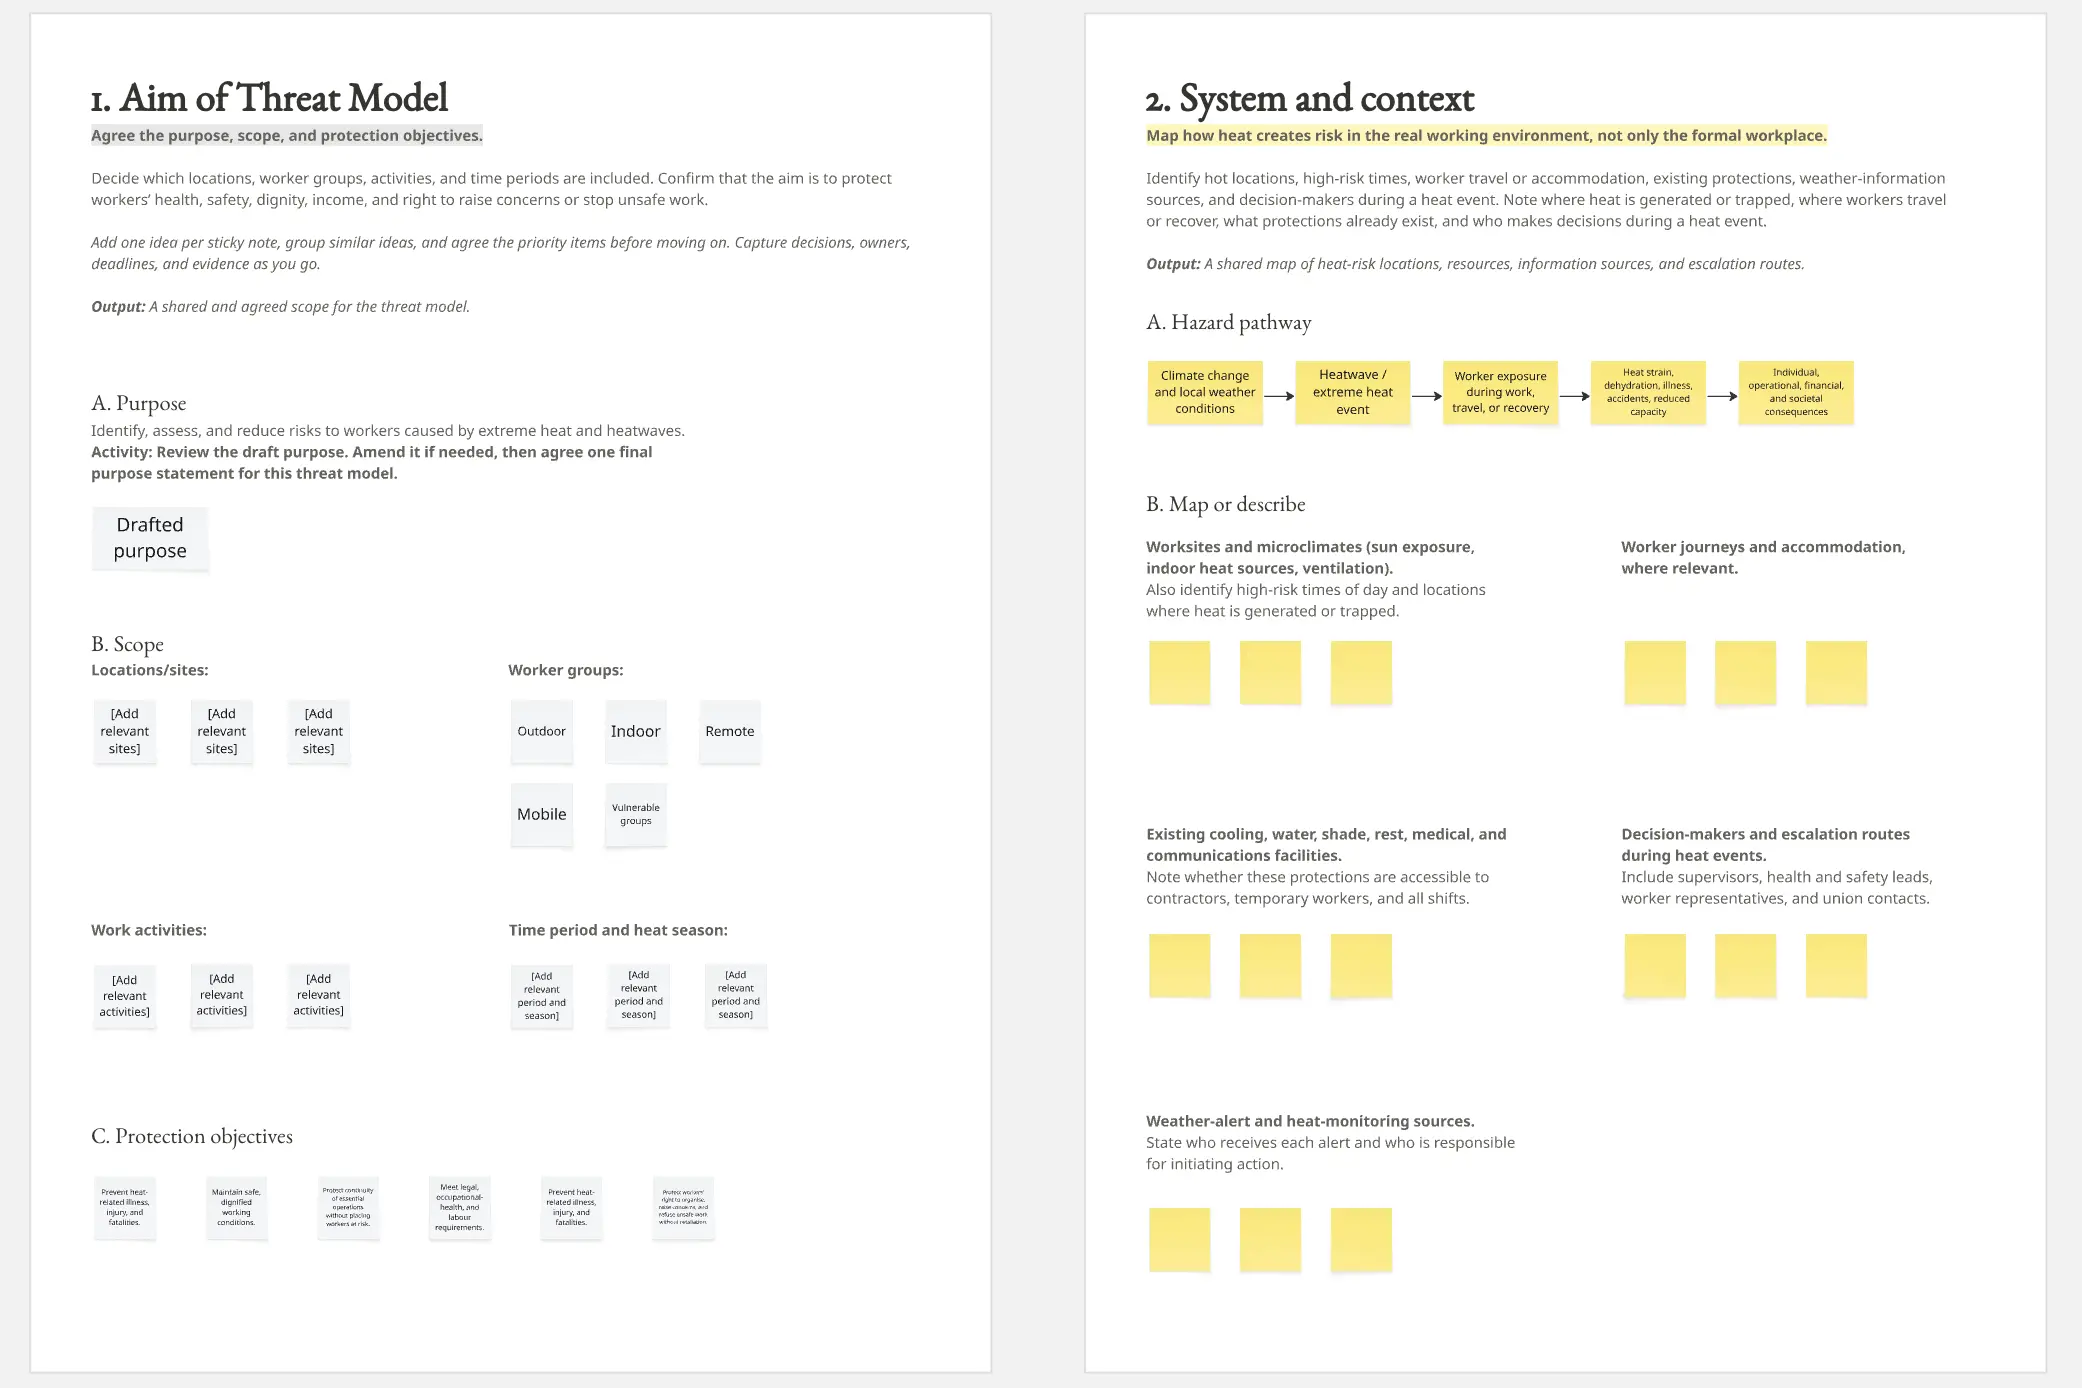
A szablon modelowania zagrożeń to ustrukturyzowany framework używany przez inżynierów bezpieczeństwa i programistów do wizualizacji architektury systemu oraz identyfikowania miejsc podatnych na atak. Wykorzystuje metodyki takie jak STRIDE lub PASTA, aby systematycznie wyszukiwać zagrożenia, takie jak wycieki danych, nieautoryzowany dostęp czy awarie usług. Stosując jako podstawę diagram przepływu danych (DFD), te szablony sprawiają, że "Security by Design" staje się rzeczywistością, a nie pustym sloganem.
Audyt "Adversary": 3 sposoby na znalezienie ukrytych luk
Modelowanie zagrożeń jest skuteczne tylko wtedy, gdy potrafisz myśleć jak atakujący. Zanim sfinalizujesz swój model w Miro lub w arkuszu Excel, przeprowadź te trzy eksperckie "health checks":
1. Audyt "Trust Boundary"
Audyt: Czy twój diagram to jedna wielka chmura bez wyraźnego rozgraniczenia między danymi "Public" a "Internal"? Naprawa: Sprawdź segmentację. Profesjonalny model zagrożeń musi zdefiniować granice zaufania. Każdy punkt, w którym dane przechodzą ze źródła nienależącego do strefy zaufania (np. przeglądarki użytkownika) do zaufanego (np. twojej bazy danych), jest punktem wejścia o wysokim ryzyku. Jeśli twój szablon nie wyróżnia tych "przejść", pomijasz miejsca, w których dochodzi do 90% ataków.
2. Test kategoryzacji "STRIDE"
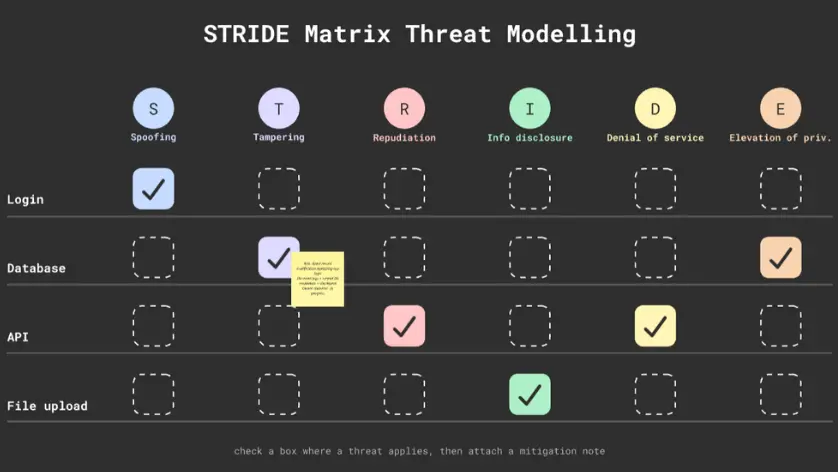
Audyt: Czy twoje zagrożenia są niejasne (np. "Ktoś mógłby nas zhakować")? Naprawa: Audytuj pod kątem taksonomii. Użyj frameworku STRIDE, aby skategoryzować każde potencjalne zagrożenie:
Spoofing: Czy ktoś może podszyć się pod prawidłowego użytkownika?
Tampering: Czy ktoś może zmodyfikować dane podczas przesyłania lub przechowywania?
Repudiation: Czy użytkownik może zaprzeczyć wykonaniu akcji?
Information Disclosure: Czy dane wrażliwe mogą zostać ujawnione?
Denial of Service: Czy system może ulec awarii?
Elevation of Privilege: Czy zwykły użytkownik może uzyskać uprawnienia administratora?
3. Odpowiedzialność za „Mitigation”
Audyt: Czy Twój model zagrożeń to tylko „przerażająca lista” bez rozwiązań? Rozwiązanie: Audytuj pod kątem działań naprawczych. Każde zidentyfikowane zagrożenie w Twoim szablonie musi być powiązane z konkretnym środkiem zabezpieczającym. Jeśli zidentyfikujesz ryzyko „Modyfikacji”, środkiem zaradczym mogą być „podpisy cyfrowe” lub „TLS 1.3”. Model zagrożeń to „dokument żywy”—zamyka się dopiero, gdy ryzyko zostanie zaakceptowane, złagodzone lub przeniesione.
Strategiczne ramy: który model zagrożeń jest Ci potrzebny?
Wybierz metodologię, która odpowiada poziomowi technicznemu Twojego zespołu:
STRIDE (dla deweloperów):
PASTA (zorientowany na ryzyko):
V.A.S.T. (dla zwinnych zespołów):
Kluczowe elementy szablonu do modelowania zagrożeń
Wydajna tablica do modelowania zagrożeń wymaga tych pięciu kluczowych elementów:
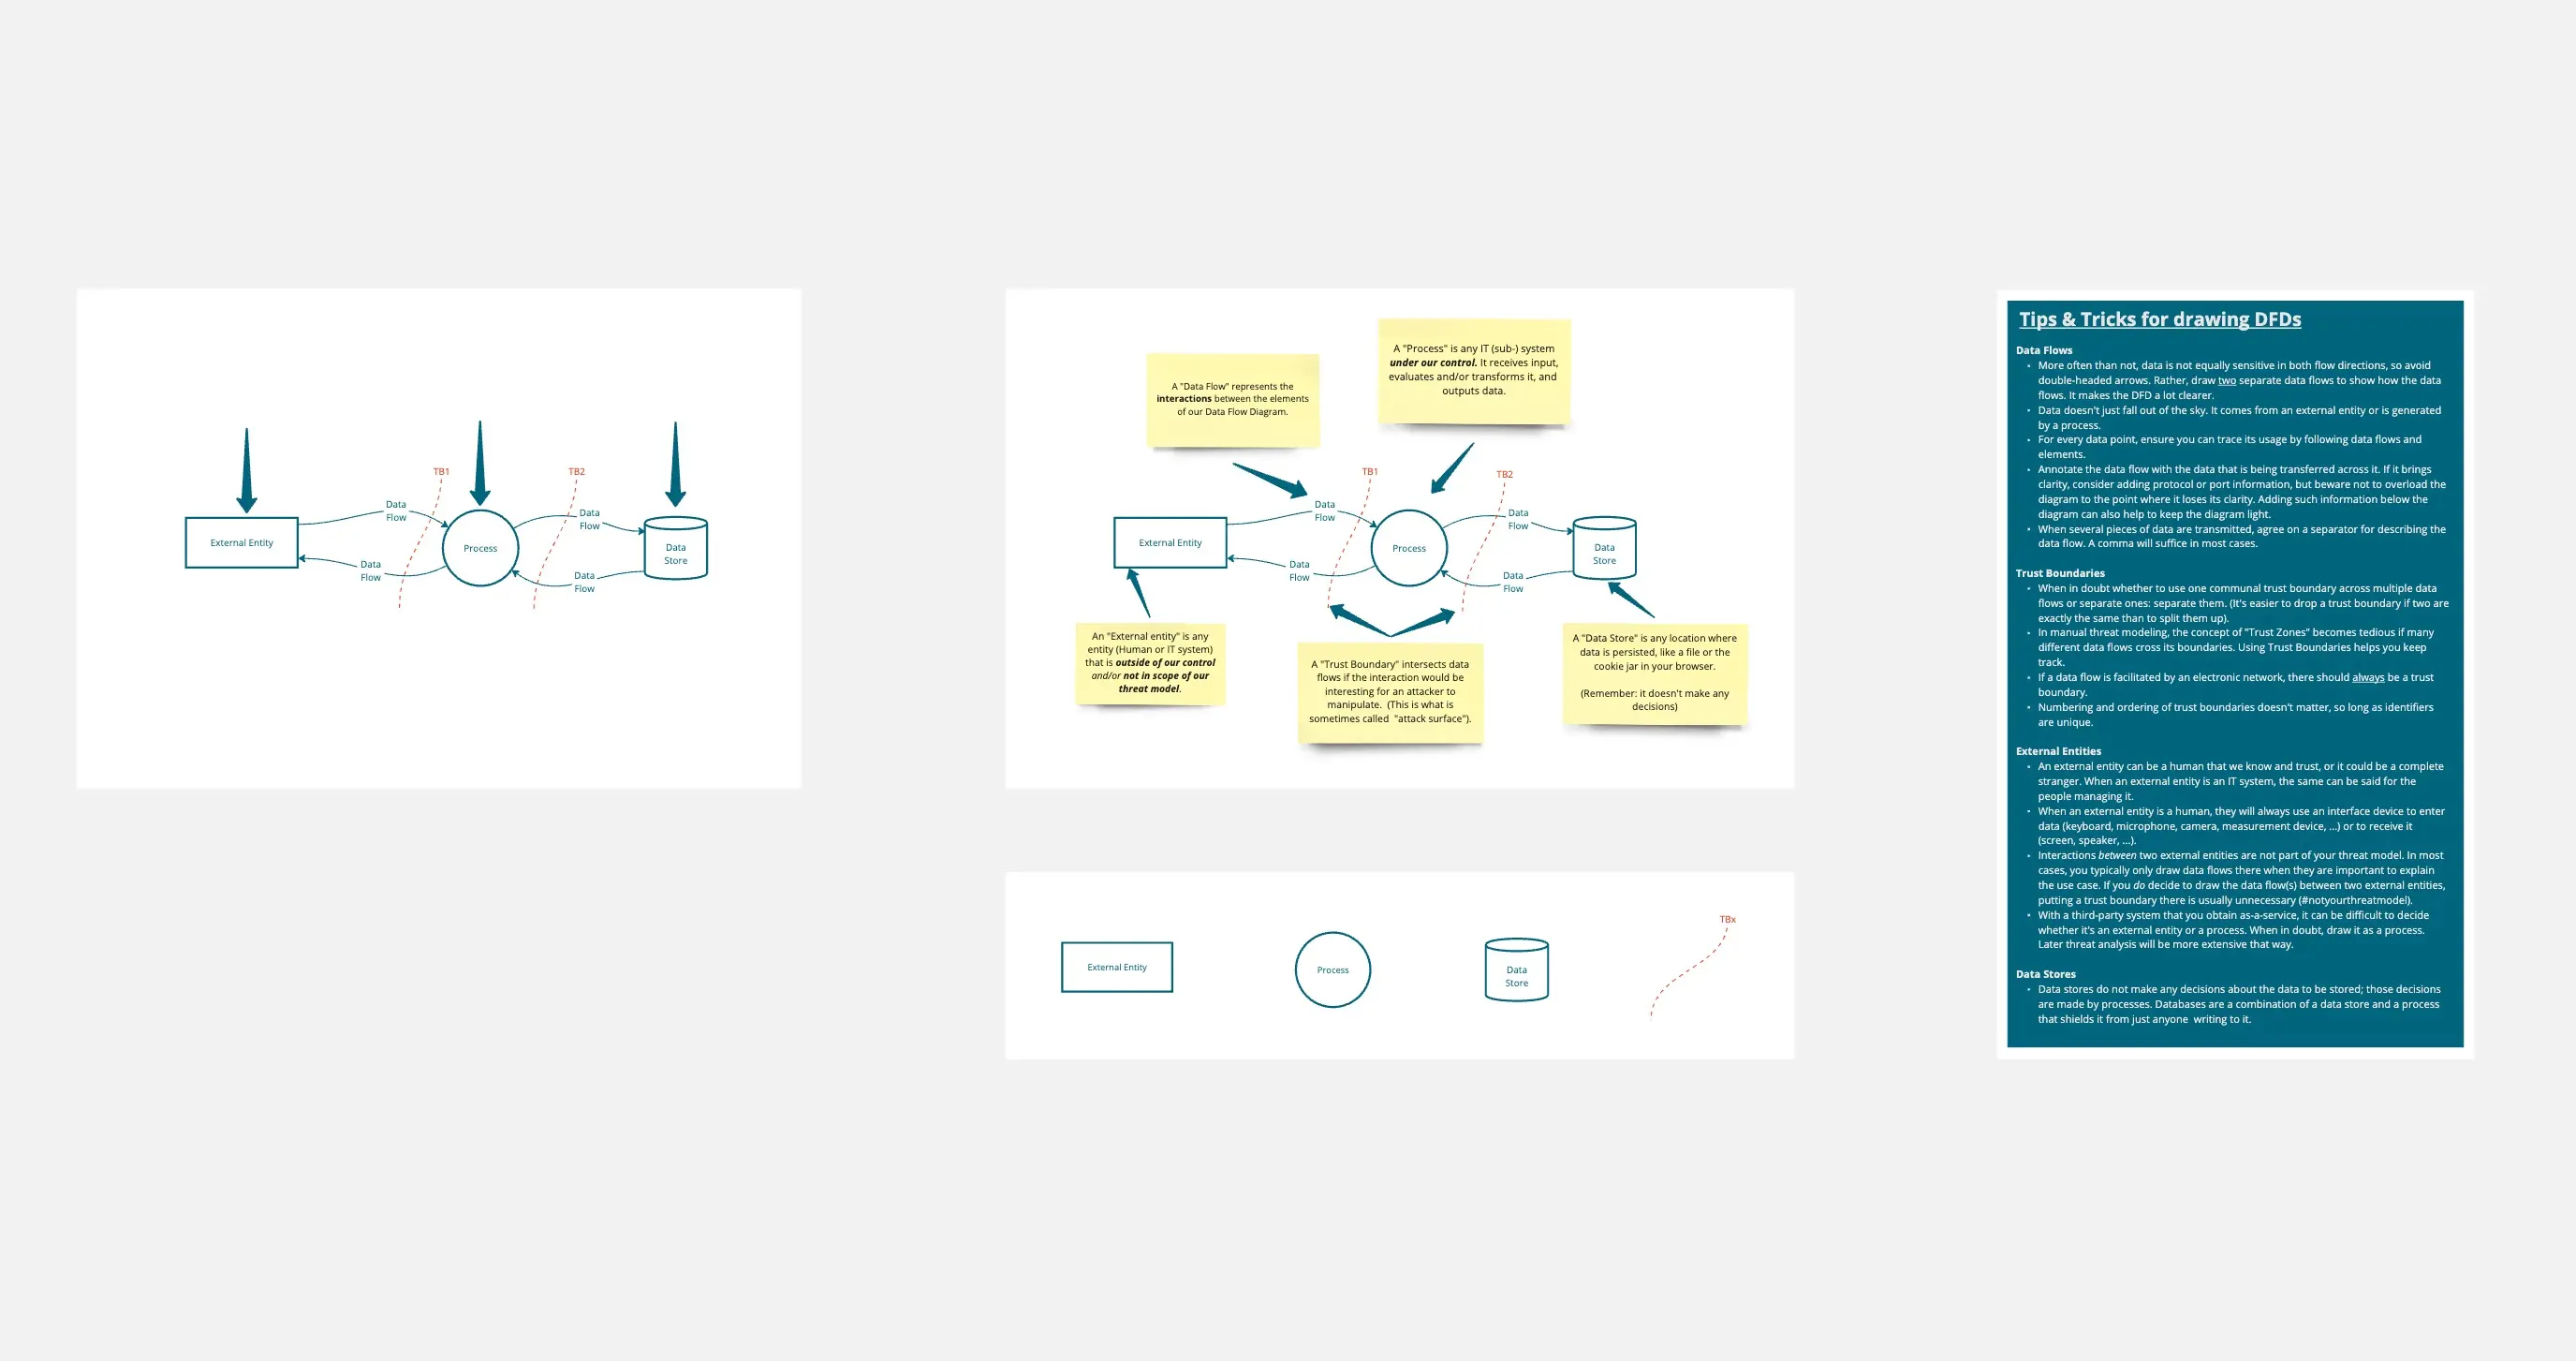
Architektura systemu / DFD: Wizualna mapa procesów, repozytoriów danych, interaktorów (użytkowników) i przepływów danych.
Inwentarz zasobów: Lista „najcenniejszych zasobów”, które chronisz (np. informacje umożliwiające identyfikację osoby, dane karty kredytowej, dane dostępowe administratora).
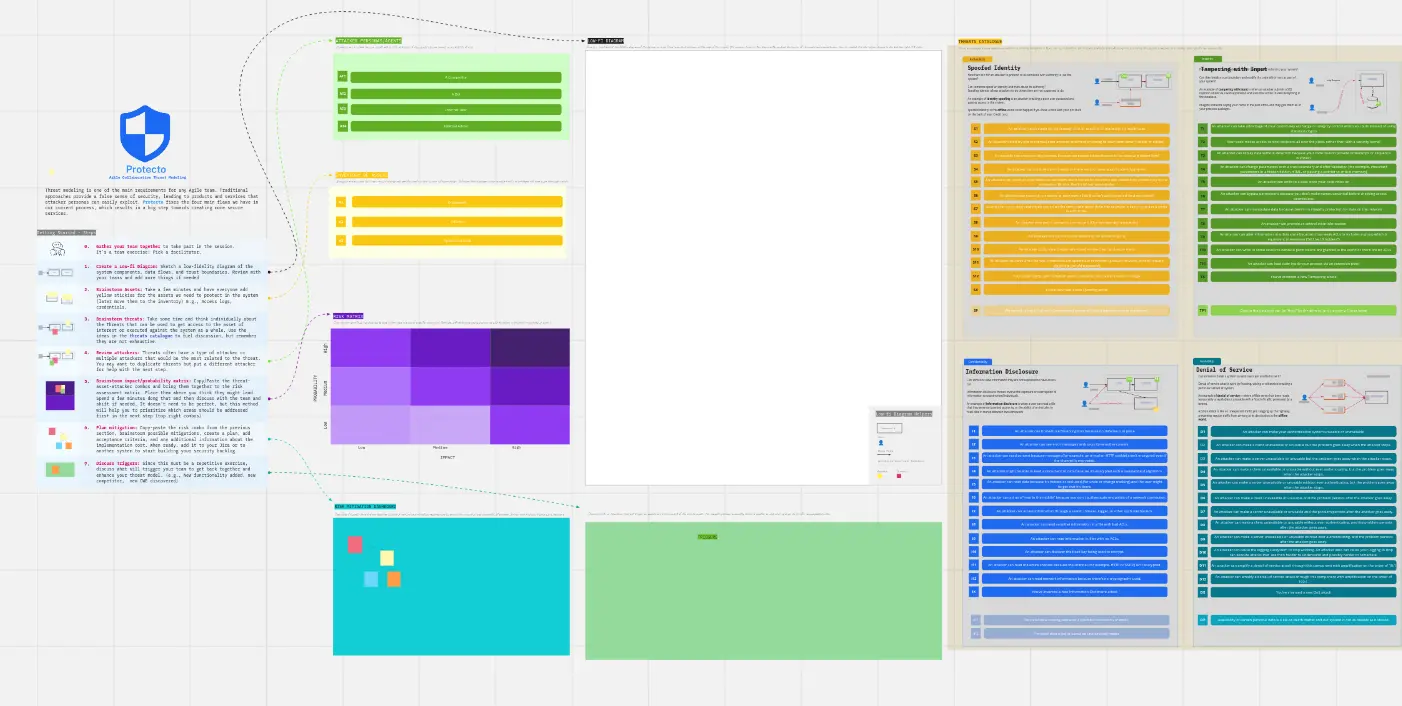
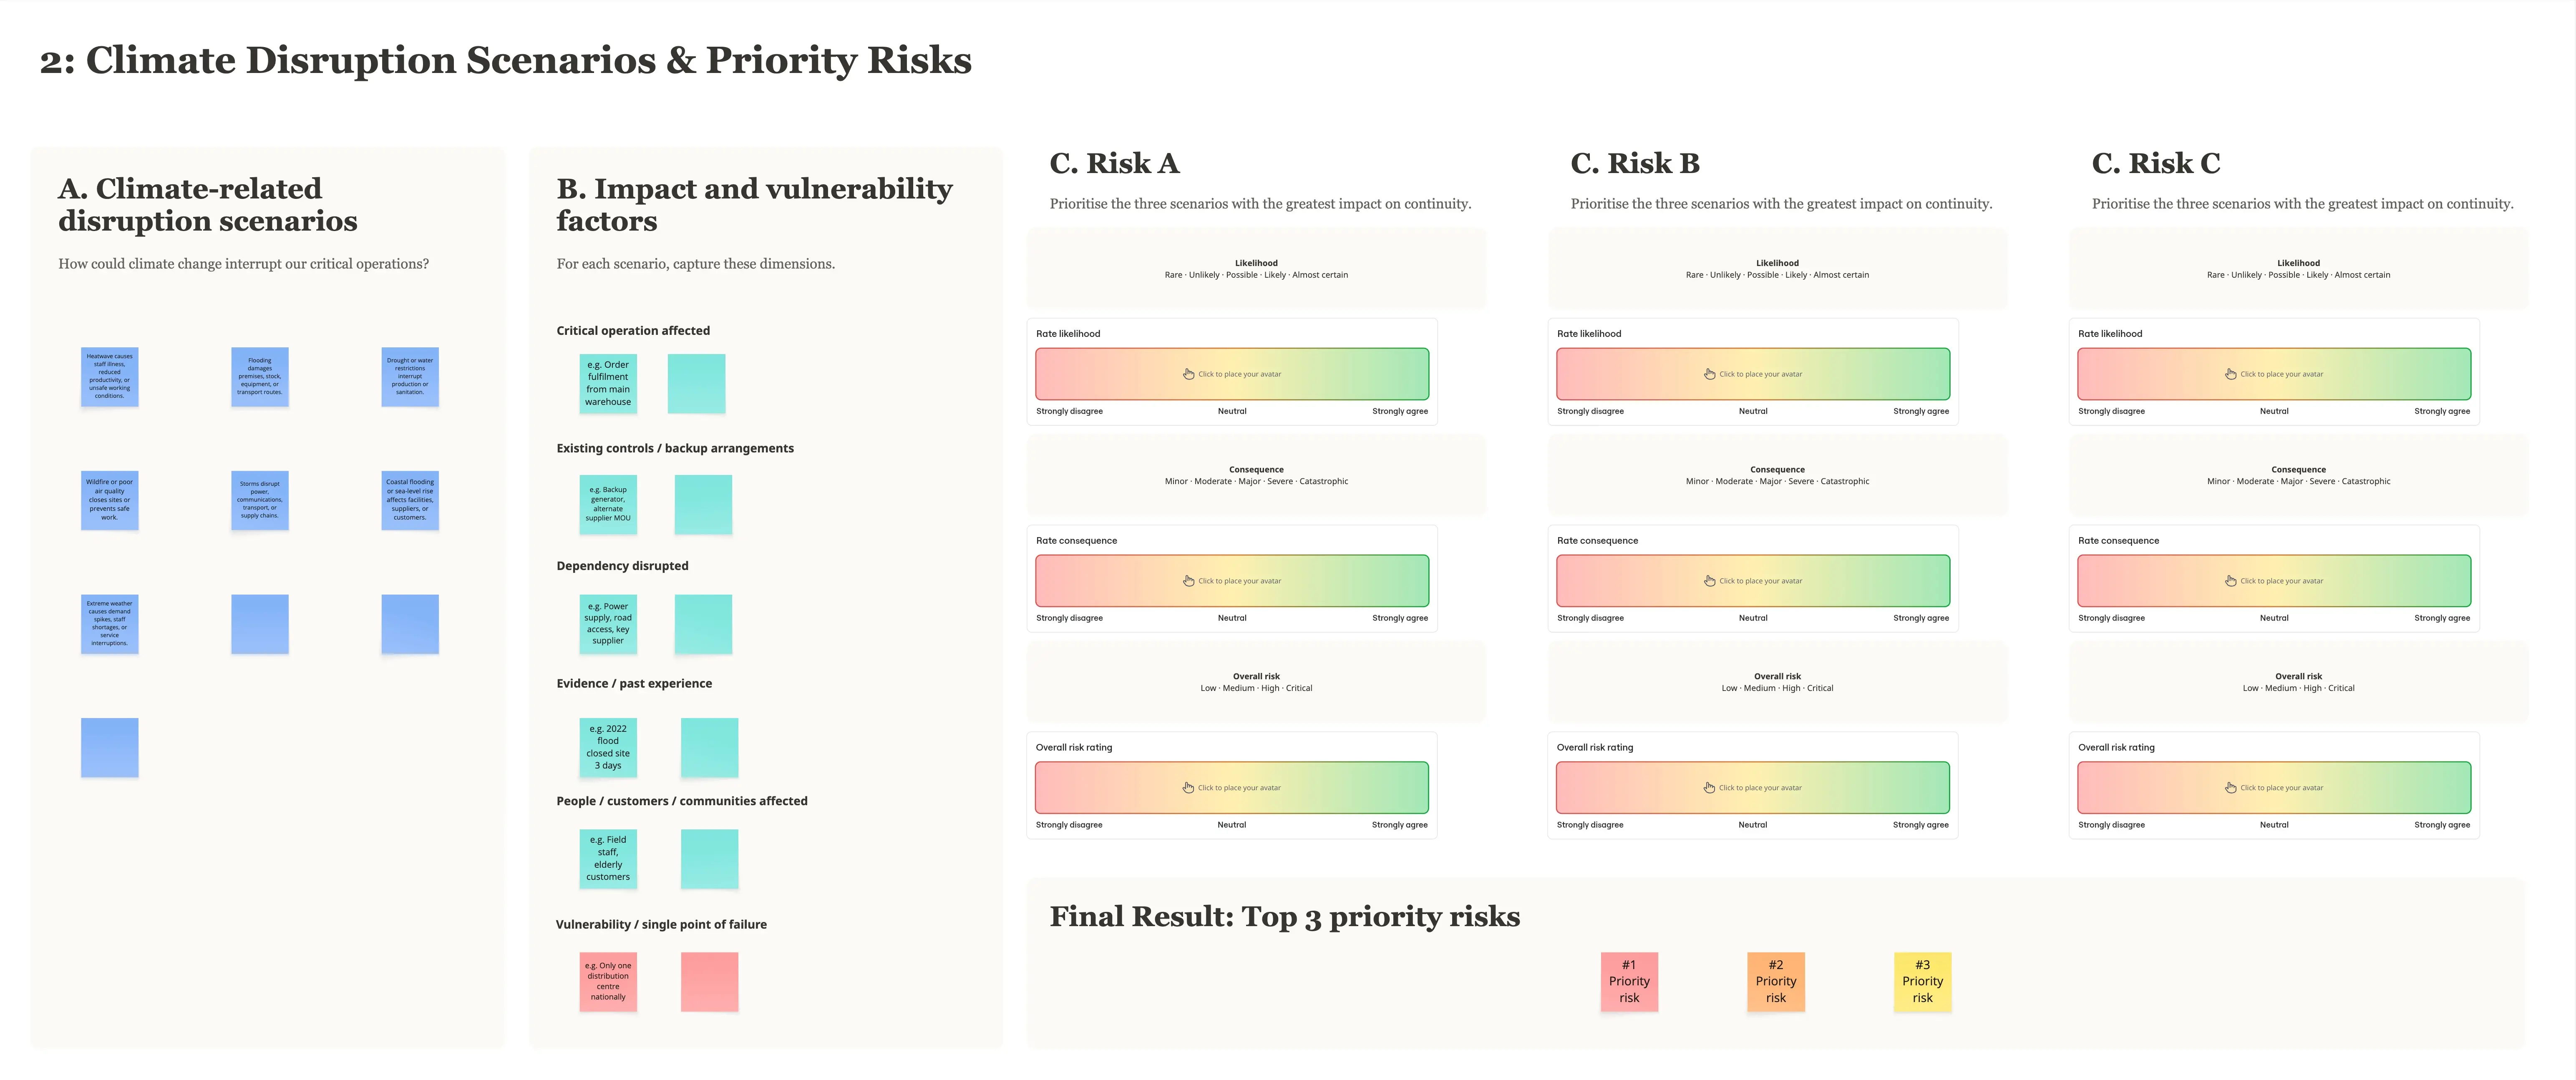
Macierz śledzenia zagrożeń: Tabela łącząca Zagrożenie, Wpływ, Prawdopodobieństwo i Wynik ryzyka.
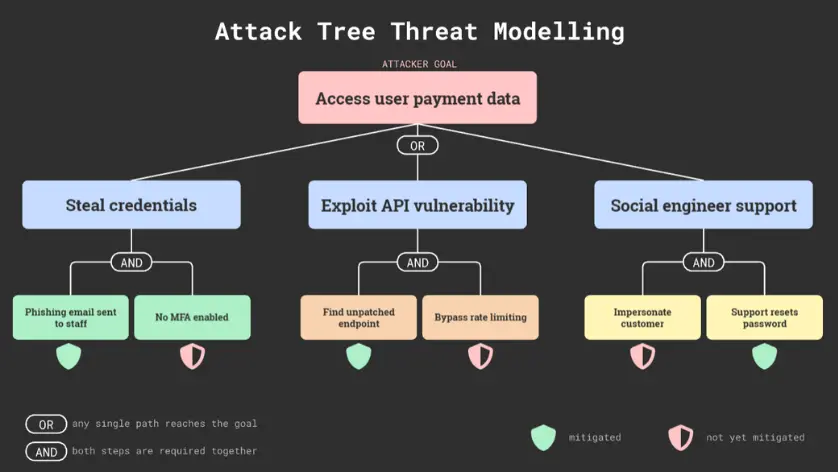
Drzewa ataków: Rozgałęziony diagram pokazujący różne ścieżki, które może obrać atakujący, aby osiągnąć określony cel.
Lista kontrolna weryfikacji: Ostatnia sekcja mająca zapewnić, że środki łagodzące zostały faktycznie wdrożone w kodzie.